Passerelle SMS gérée pour l'authentification Microsoft Entra
Continuez à prendre en charge l'authentification multifactorielle (MFA) par SMS pour les workflows qui en ont encore besoin, grâce à une solution MFA externe sécurisée et gérée, parfaitement intégrée à Microsoft Entra et prête à être déployée en moins de 30 minutes.
Le problème
À compter du 1er septembre 2026, les « passkeys » deviendront le mode d’authentification par défaut pour les utilisateurs bénéficiant d’un service SMS ou vocal. À compter du 1er février 2027, le service de transmission des SMS et des messages vocaux fourni par Microsoft sera supprimé. Pour de nombreuses organisations, cela représente une opportunité de faire adopter par davantage d’utilisateurs une authentification résistante au phishing. Cependant, certains environnements peuvent encore dépendre des SMS pour des utilisateurs, des applications, des processus opérationnels ou des workflows réglementaires spécifiques. Les organisations qui doivent conserver ces cas d’utilisation ont besoin d’un moyen sécurisé de poursuivre la vérification par SMS sans remplacer Microsoft Entra ni créer une plateforme d’identité distincte.
La solution
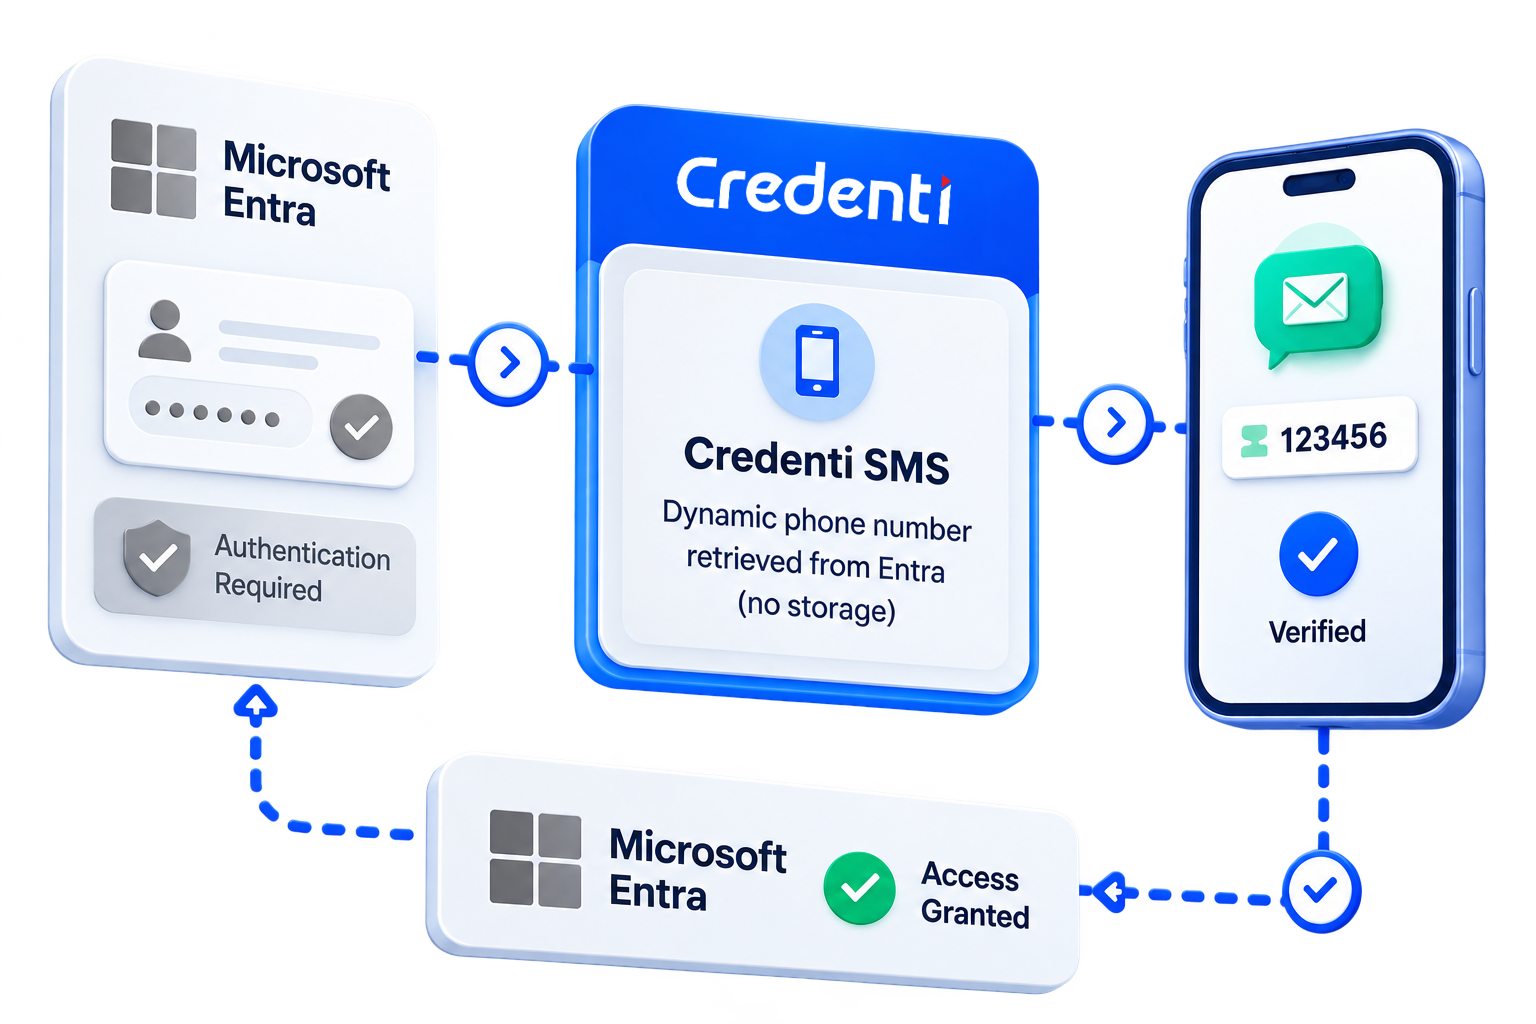
Credenti SMS s'intègre à Microsoft Entra en tant que méthode d'authentification multifactorielle (MFA) externe. Les utilisateurs continuent de s'authentifier via Microsoft Entra. Lorsqu'une authentification supplémentaire est requise et que le service SMS d'Credenti est disponible pour l'utilisateur, celui-ci peut le sélectionner comme méthode MFA. Microsoft Entra redirige de manière sécurisée la session d'authentification vers Credenti. Au cours du processus d'authentification, Credenti récupère dynamiquement le numéro de téléphone de l'utilisateur auprès de Microsoft Entra et envoie par SMS un code d'accès à usage unique valable pendant une durée limitée. L’utilisateur saisit le code sur Credenti. Une fois la vérification réussie, Credenti renvoie le résultat de l’authentification à Microsoft Entra, qui poursuit l’évaluation des politiques d’accès et finalise la connexion. Microsoft Entra reste l’autorité d’identité et la source de référence pour le numéro de téléphone de l’utilisateur. Credenti gère le processus de vérification par SMS.
Là où ça compte
Workflows hérités et critiques pour l'activité
Continuer à prendre en charge les applications et les processus qui dépendent encore de la vérification par SMS.
Transition des utilisateurs vers les clés d'accès
Maintenir l'envoi de SMS pour les utilisateurs sélectionnés qui ne peuvent pas passer immédiatement à un système d'authentification résistant au phishing.
Exigences réglementaires et opérationnelles
Prendre en charge les processus de travail définis pour lesquels une vérification par télécommunication reste nécessaire.
Modernisation de l'authentification
Faire évoluer la plupart des utilisateurs vers une authentification plus sécurisée tout en réduisant progressivement la dépendance vis-à-vis des SMS traditionnels.
Le Credenti
Intégration native de l'authentification multifactorielle (MFA) externe
Credenti participe directement au processus d'authentification Microsoft Entra via l'architecture MFA externe de Microsoft.
Déploiement en moins de 30 minutes
Configurez et activez les SMS « Credenti » en moins de 30 minutes pour bénéficier rapidement d'une authentification par SMS continue.
Entra reste la référence en matière d'identité
Microsoft Entra continue de gérer les identités, l'authentification principale, l'accès conditionnel, l'accès aux applications et les décisions d'autorisation.
Pas de stockage des numéros de téléphone
Credenti récupère de manière dynamique le numéro de téléphone requis auprès de Microsoft Entra lors de l'authentification, sans le stocker dans Credenti.
Pas de synchronisation des numéros
Il n'existe pas d'annuaire téléphonique distinct à alimenter, à synchroniser ou à mettre à jour au sein d'Credenti. Microsoft Entra reste la source de référence.
Pas d'inscription séparée par SMS
Les utilisateurs n'ont pas besoin de s'inscrire ni de disposer d'un deuxième numéro de téléphone sur Credenti pour recevoir des SMS.
Envoi de SMS géré
Credenti gère le processus de vérification par SMS, notamment la génération, l'envoi et la validation des mots de passe à usage unique (OTP).
Déploiement sélectif
Maintenez la disponibilité des SMS pour les utilisateurs et les flux de travail qui en ont besoin, tout en orientant les autres vers l'utilisation de clés d'accès et d'une authentification résistante au phishing.
Comment ça marche
Foire aux questions
Combien de temps faut-il pour configurer les SMS d'Credenti pour Microsoft Entra ?
Credenti La passerelle SMS peut généralement être configurée et activée en moins de 30 minutes. L’intégration est conçue pour un déploiement rapide à l’aide de Microsoft Entra External MFA et d’une application Entra Enterprise, sans nécessiter de modifications des applications qui s’appuient déjà sur Entra pour l’authentification.
Credenti , remplace-t-il Microsoft Entra ?
Non. Microsoft Entra reste le fournisseur d'identité et continue de gérer les identités des utilisateurs, l'authentification principale, l'accès conditionnel, les applications et les décisions d'accès. Credenti n'intervient que lorsque la méthode d'authentification multifactorielle (MFA) SMS externe est sélectionnée.
Comment le service SMS d'Credenti s s'intègre-t-il à Microsoft Entra ?
Credenti SMS s'intègre à l'architecture d'authentification multifactorielle externe (MFA) de Microsoft et à une application d'entreprise Entra. Lorsqu'une authentification supplémentaire est requise, Microsoft Entra redirige l'utilisateur vers Credenti afin qu'il effectue la vérification demandée par SMS. Une fois la vérification réussie, Credenti renvoie en toute sécurité le résultat de l'authentification à Microsoft Entra.
À quoi ressemble l'expérience utilisateur ?
L'utilisateur commence par s'authentifier auprès de Microsoft Entra. Lorsque l'authentification à plusieurs facteurs (MFA) est requise, il sélectionne « SMS d'Credenti » parmi les méthodes d'authentification disponibles. Il est alors redirigé vers Credenti, reçoit un code d'accès à usage unique par SMS, saisit ce code, puis est redirigé vers Microsoft Entra une fois la vérification réussie.
Credenti conserve-t-il les numéros de téléphone des utilisateurs ?
Non. Credenti ne stocke pas les numéros de téléphone des utilisateurs. Lorsqu’un utilisateur choisit l’option « SMS d’ Credenti » lors de l’authentification, son numéro de téléphone est récupéré de manière dynamique depuis Microsoft Entra via l’intégration autorisée. Credenti utilise ce numéro de téléphone pour envoyer le code d’accès à usage unique par SMS correspondant à cette transaction d’authentification. Le numéro de téléphone continue d’être géré dans Microsoft Entra, ce qui évite d’avoir à synchroniser ou à mettre à jour les numéros de téléphone au sein de Credenti. Microsoft Entra reste la source de référence pour le numéro de téléphone de l’utilisateur.
Faut-il synchroniser les numéros de téléphone entre Entra et Credenti?
Non. Il n'existe aucun processus de synchronisation des numéros de téléphone entre Microsoft Entra et Credenti. Credenti récupère de manière dynamique le numéro de téléphone correspondant à l'utilisateur depuis Entra au moment de l'authentification.
Pourquoi aurais-je besoin d'un SMS v Credenti , si Microsoft Entra prend en charge les clés d'accès ?
Les clés d'accès doivent être utilisées chaque fois que cela s'avère pratique et approprié. Credenti Le SMS est destiné aux flux de travail, aux groupes d'utilisateurs ou aux exigences opérationnelles pour lesquels l'authentification par SMS doit rester disponible. Il permet aux organisations de poursuivre la modernisation de l'authentification sans pour autant obliger tous les flux de travail dépendants du SMS à évoluer simultanément.
L'utilisateur doit-il enregistrer son numéro de téléphone sur Credenti?
Non. Les informations relatives au téléphone de l'utilisateur continuent d'être gérées dans Microsoft Entra. L'Credenti récupère dynamiquement le numéro de téléphone requis lors de l'authentification, ce qui évite de devoir passer par un processus d'enregistrement du numéro de téléphone distinct dans l'Credenti .
Est-il possible d'activer les SMS « Credenti » uniquement pour certains utilisateurs ?
Oui. Le service SMS « Credenti » est conçu pour permettre un déploiement contrôlé, afin que les organisations puissent continuer à utiliser SMS pour les utilisateurs et les flux de travail concernés, tout en recourant à des méthodes d’authentification plus sécurisées dans d’autres contextes. Le groupe d’utilisateurs concerné peut être aligné sur la stratégie d’authentification et d’accès Microsoft Entra de l’organisation.
Credenti contrôle-t-il l'accès aux applications ?
Non. Microsoft Entra continue de contrôler l'accès aux applications et évalue les politiques d'accès conditionnel et d'authentification de l'organisation. Credenti fournit le résultat positif de la vérification par SMS nécessaire pour valider l'étape d'authentification multifactorielle (MFA) externe.
Assurons le bon fonctionnement de votre authentification par SMS sans interruption
Transférez rapidement votre service d'envoi de SMS sans interruption, sans codage et sans tracas opérationnels, tout en maintenant la continuité de l'authentification à grande échelle.


