MFA pour courtiers, partenaires et sous-traitants — sans dépendance vis-à-vis d'un appareil spécifique
Étendez l'authentification TOTP dans Okta et Microsoft Entra aux courtiers, partenaires, agents, prestataires, services d'assistance internationaux et autres utilisateurs dispersés, sans nécessiter de téléphone portable, de SMS, d'appel vocal, d'application d'authentification, de clé de sécurité ni d'installation de logiciel.
Credenti Extend propose un authentificateur virtuel sécurisé, accessible via un navigateur, qui permet aux utilisateurs d'accéder à leur code TOTP à six chiffres changeant régulièrement, quel que soit l'endroit où ils sont autorisés à travailler.
Pas besoin de téléphone. Pas d'application à installer. Pas de matériel d'authentification à distribuer.
Étendre l'utilisation du TOTP au-delà du téléphone physique
Les entreprises disposent aujourd'hui d'un choix plus vaste que jamais en matière d'authentification. Cependant, le déploiement de ces méthodes d'authentification à l'ensemble du personnel peut encore poser d'importants défis opérationnels.
Les courtiers peuvent travailler depuis leur propre ordinateur portable. Les associés peuvent utiliser des appareils gérés par une autre entreprise. Le personnel du service d'assistance peut être réparti aux quatre coins du monde. Les agents des centres d'appel peuvent ne pas être autorisés à utiliser leurs téléphones personnels. Les prestataires peuvent n'avoir besoin d'un accès que pendant quelques mois.
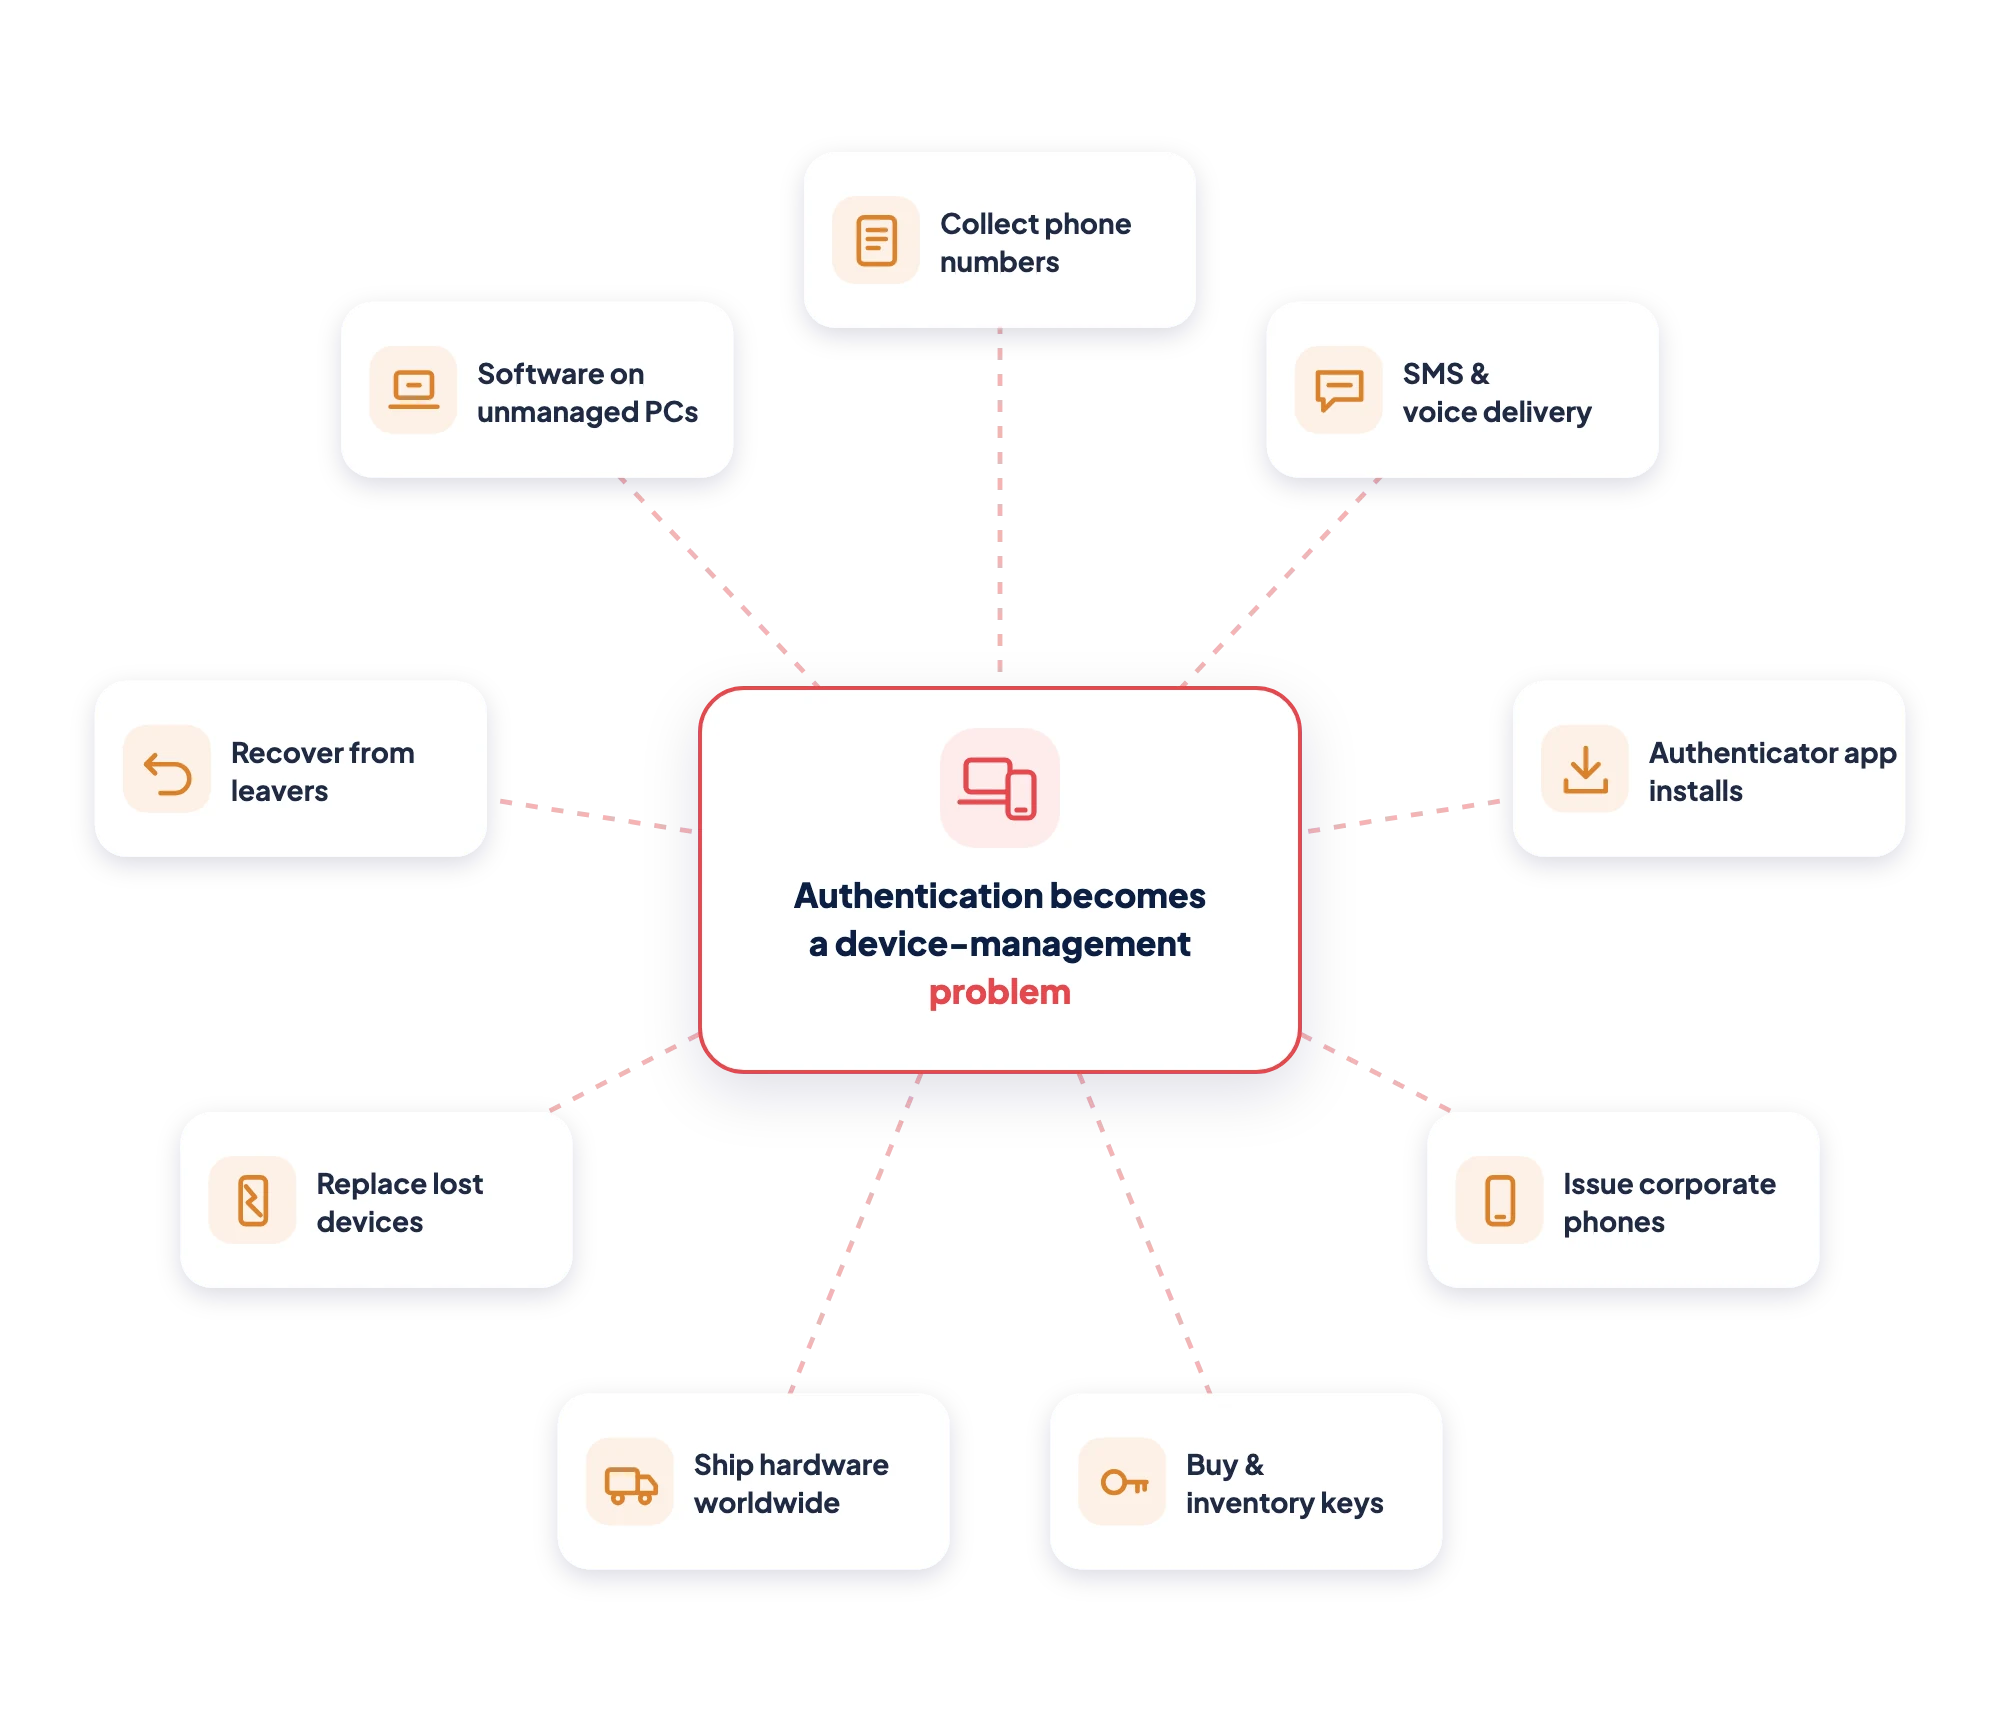
Dans ces environnements, l'authentification peut devenir un problème lié à la gestion des appareils.
Les organisations peuvent être amenées à :

Recueillir et conserver les numéros de téléphone personnels
En fonction de l'envoi par SMS ou par appel vocal
Exiger des utilisateurs qu'ils installent des applications d'authentification
Fournir des téléphones portables d'entreprise
Achat et gestion des clés de sécurité
Matériel d'authentification des navires à travers le monde
Remplacer les appareils perdus ou endommagés
Recover le matériel lorsque les employés quittent l'entreprise
Assurer la prise en charge des logiciels sur les terminaux qu’ils ne gèrent pas
Credenti Extend propose une autre approche.
Étendez l'authentification TOTP déjà disponible dans Okta et Microsoft Entra sans confier à chaque utilisateur la responsabilité de la gestion des appareils.
Découvrez l'authentificateur virtuel
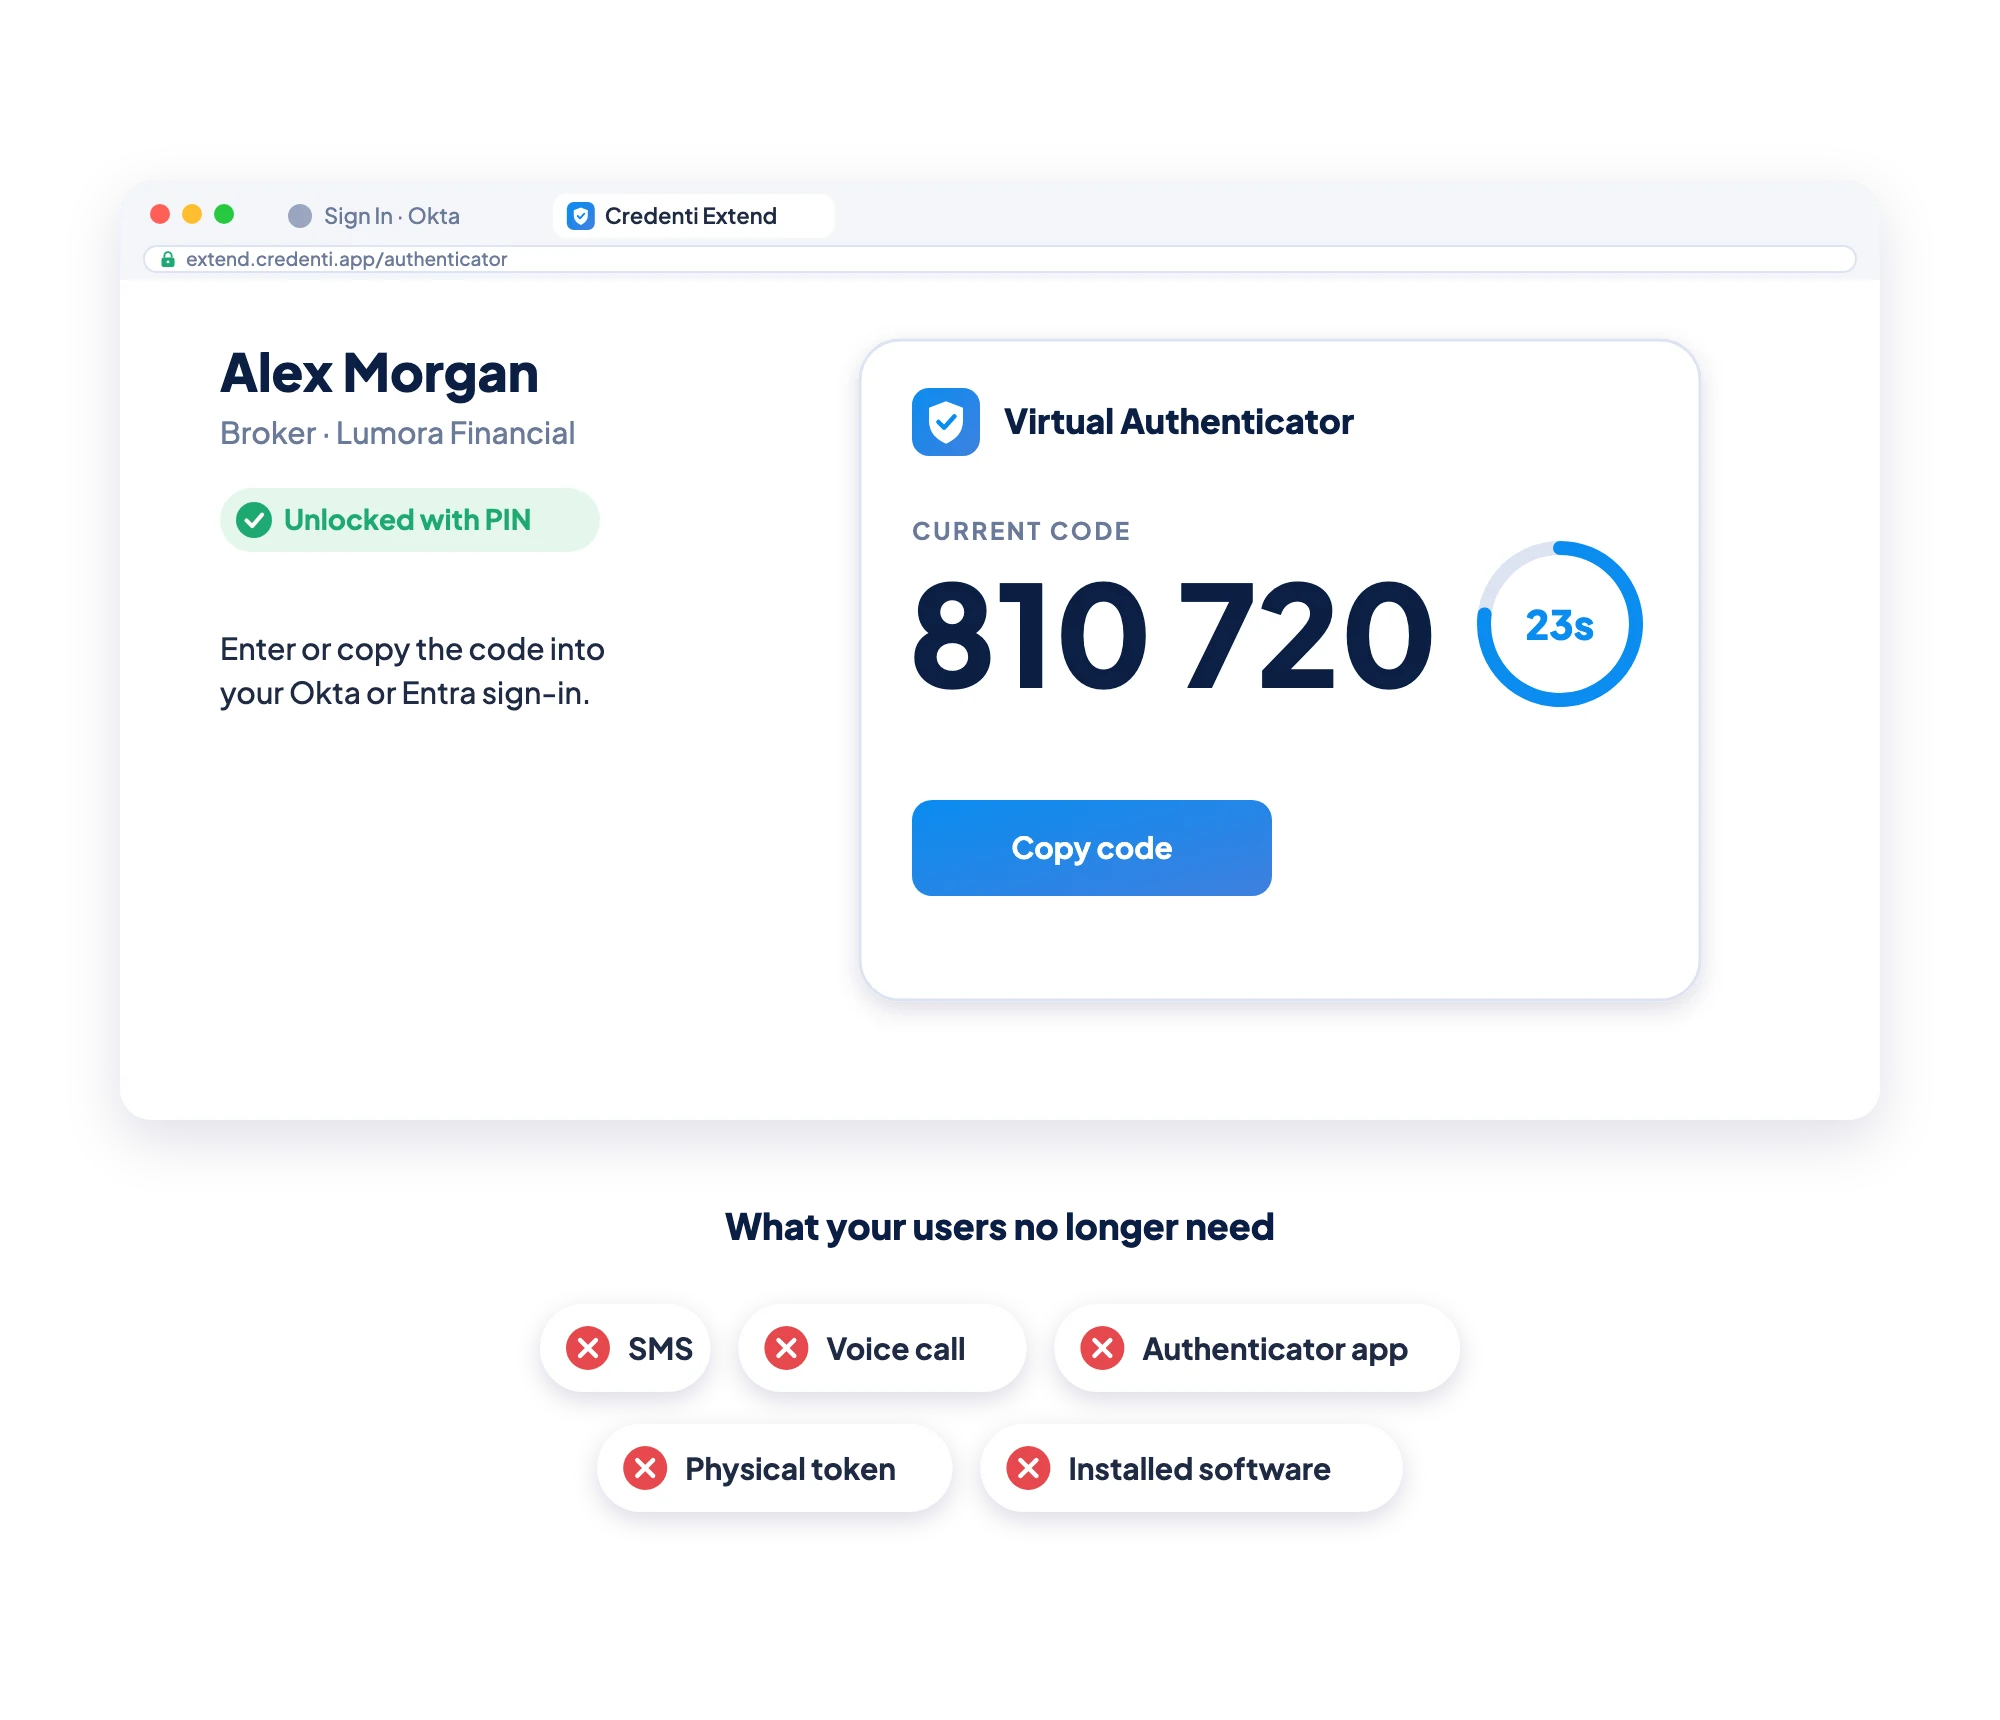
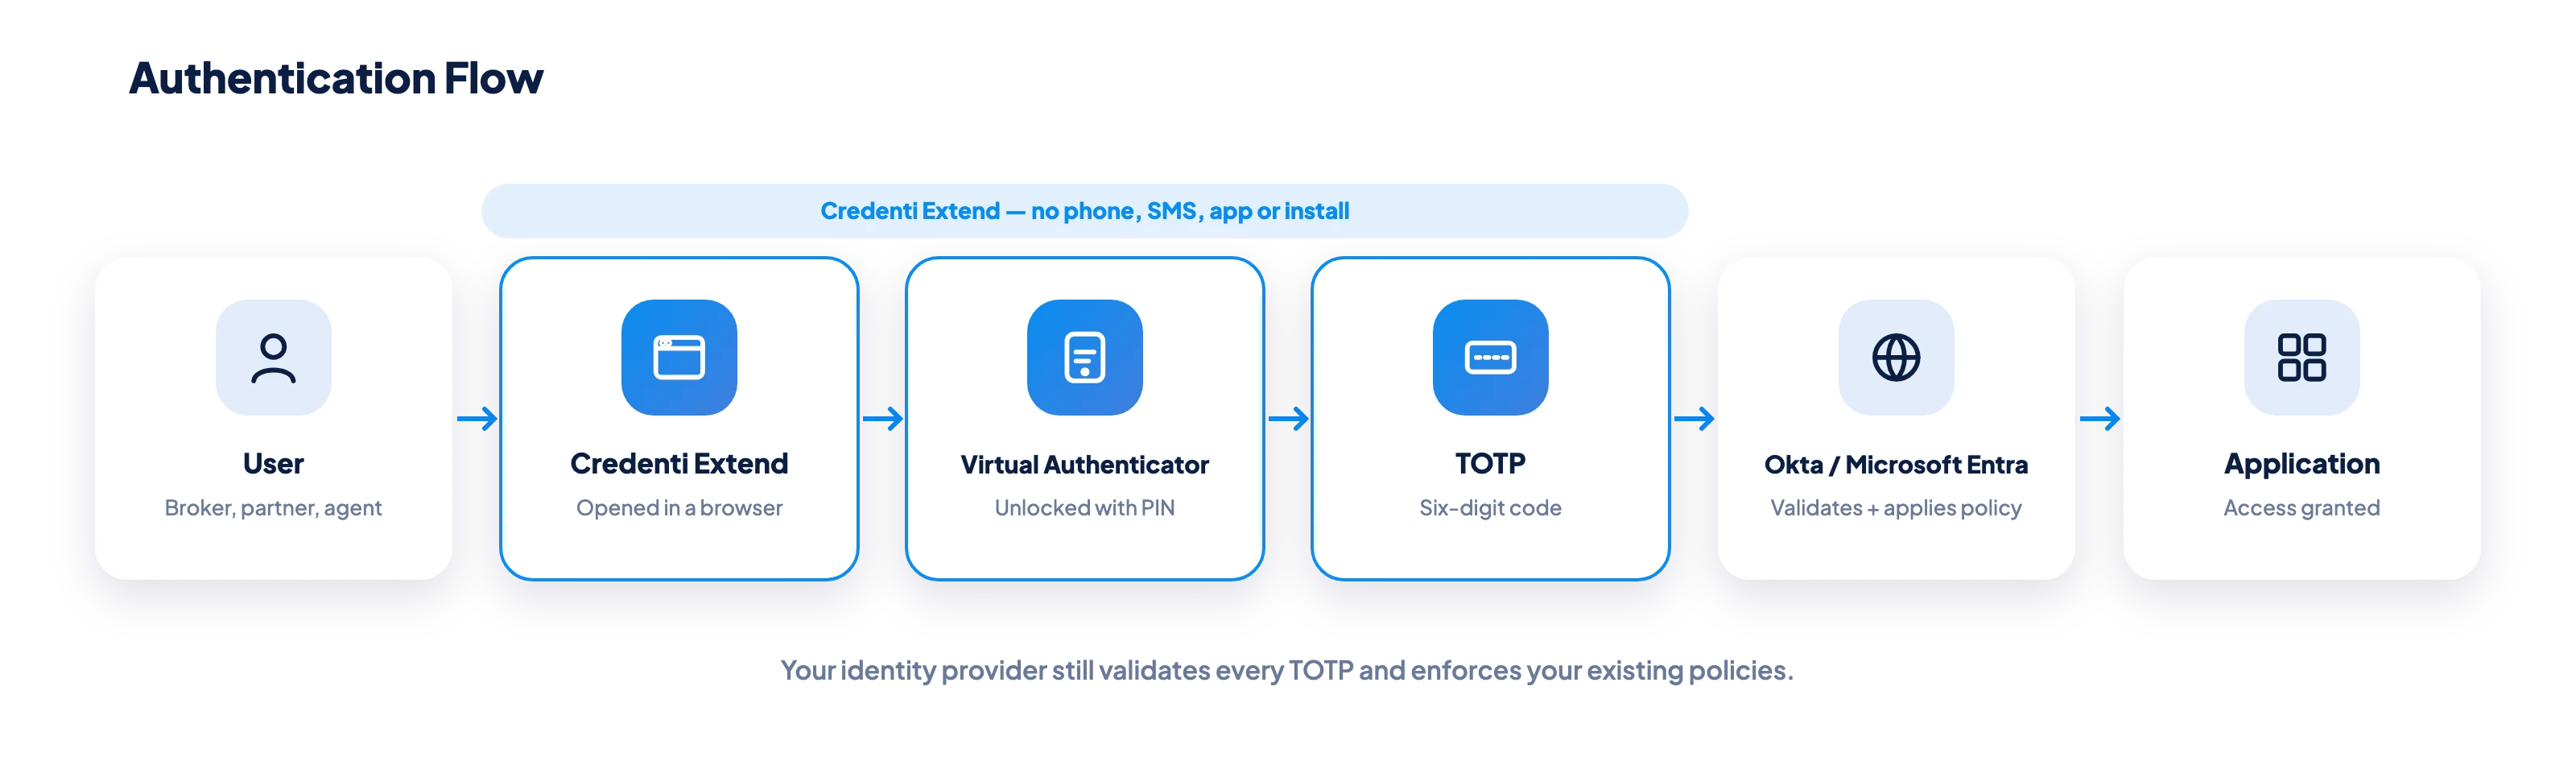
Credenti Extend reproduit l'expérience familière de l'authentificateur dans le navigateur.
Au lieu d'ouvrir une application d'authentification sur un téléphone physique, les utilisateurs ouvrent leur authentificateur virtuel « Credenti Extend ».
Lorsqu'un code PIN est configuré, l'utilisateur déverrouille l'authentificateur virtuel de la même manière qu'il déverrouillerait un téléphone physique. Extend affiche alors le code TOTP à six chiffres du moment.
L'utilisateur saisit ou copie le code dans l'interface d'authentification Okta ou Microsoft Entra existante.
Le fournisseur d'identité valide le TOTP et continue d'appliquer les politiques d'authentification et d'accès de l'organisation.
Fonctionnement d’« Credenti Extend »
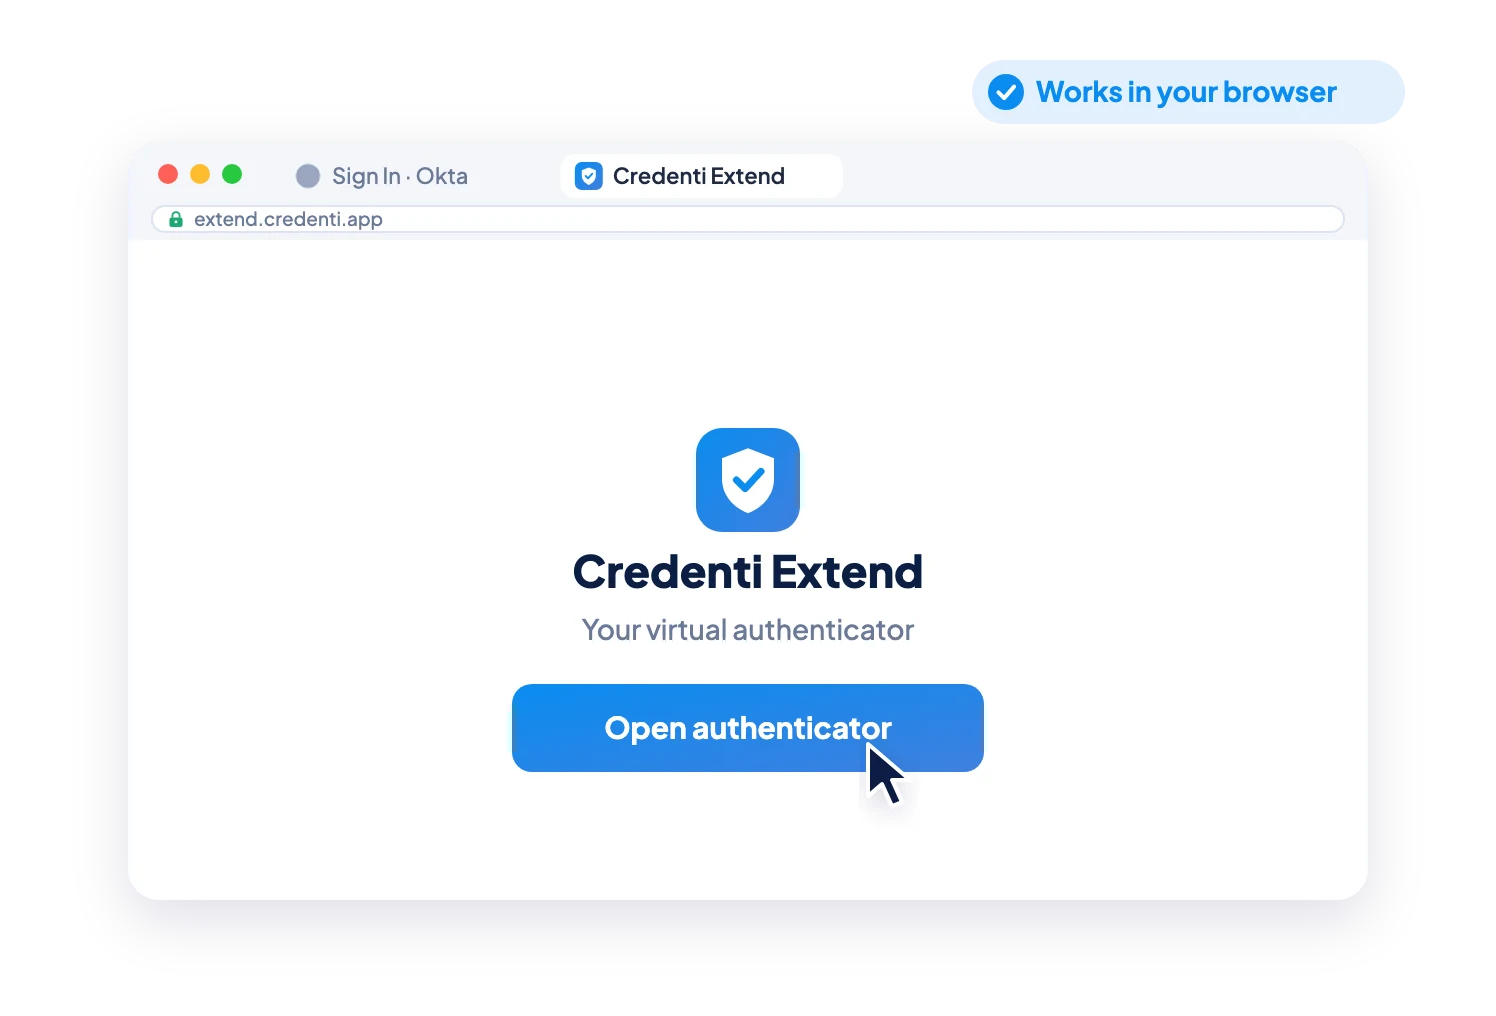
1. Accéder à l'authentificateur virtuel
L'utilisateur ouvre Credenti Extend à l'aide d'un navigateur Web pris en charge.
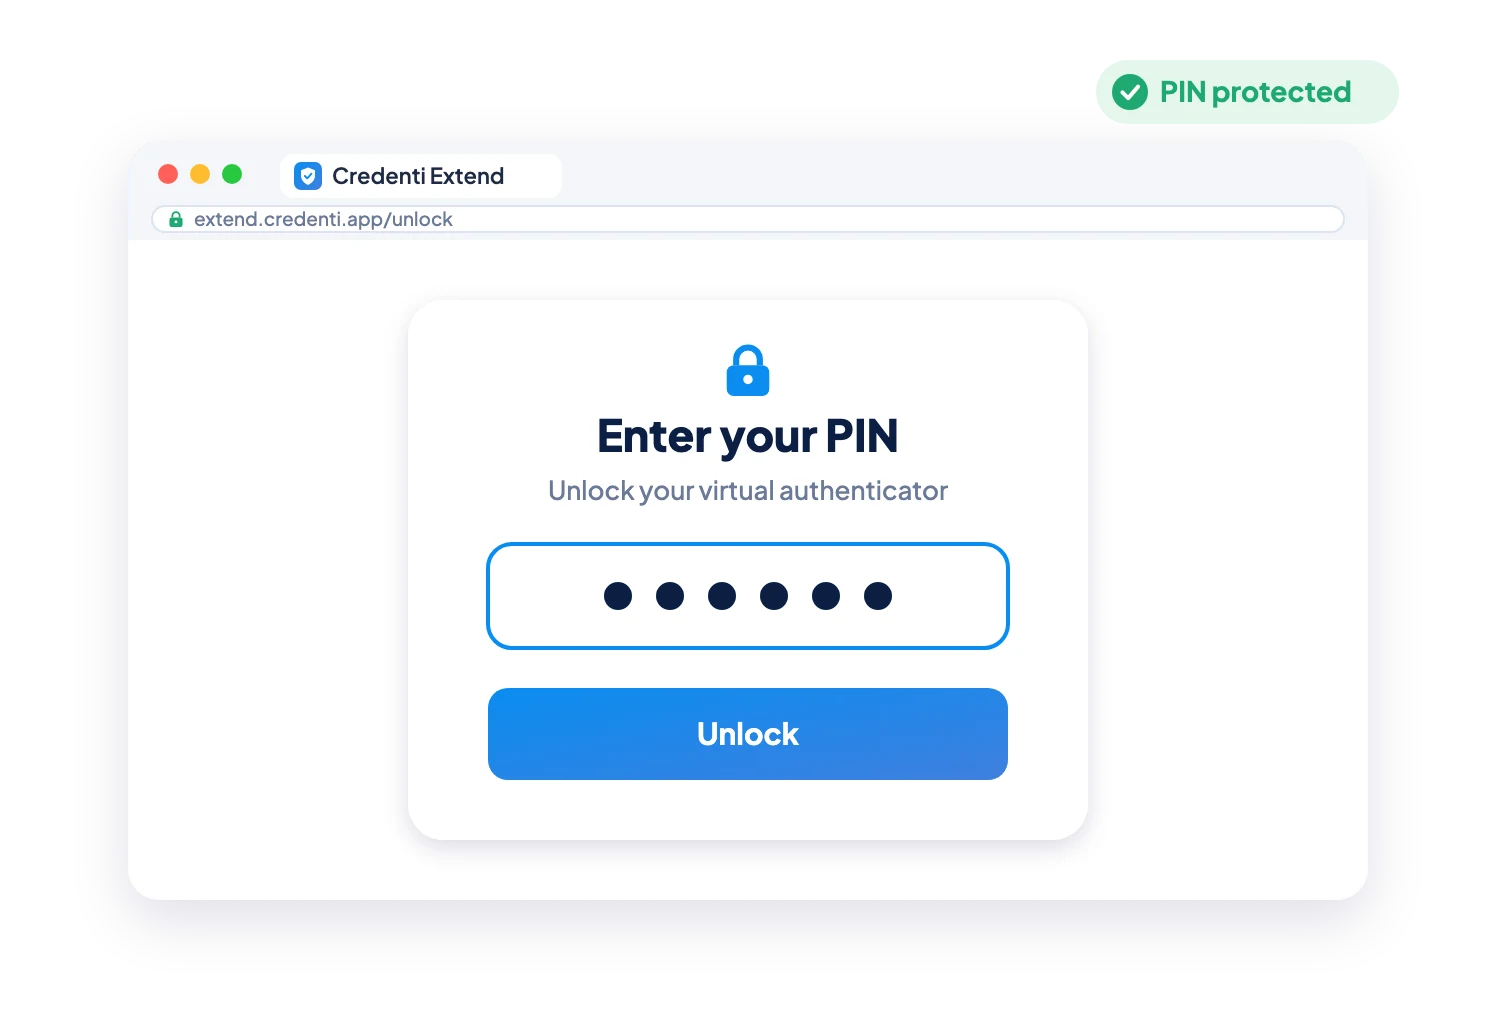
2. Déverrouiller
Une fois la configuration effectuée, l'utilisateur saisit son code PIN personnel pour déverrouiller son authentificateur virtuel.
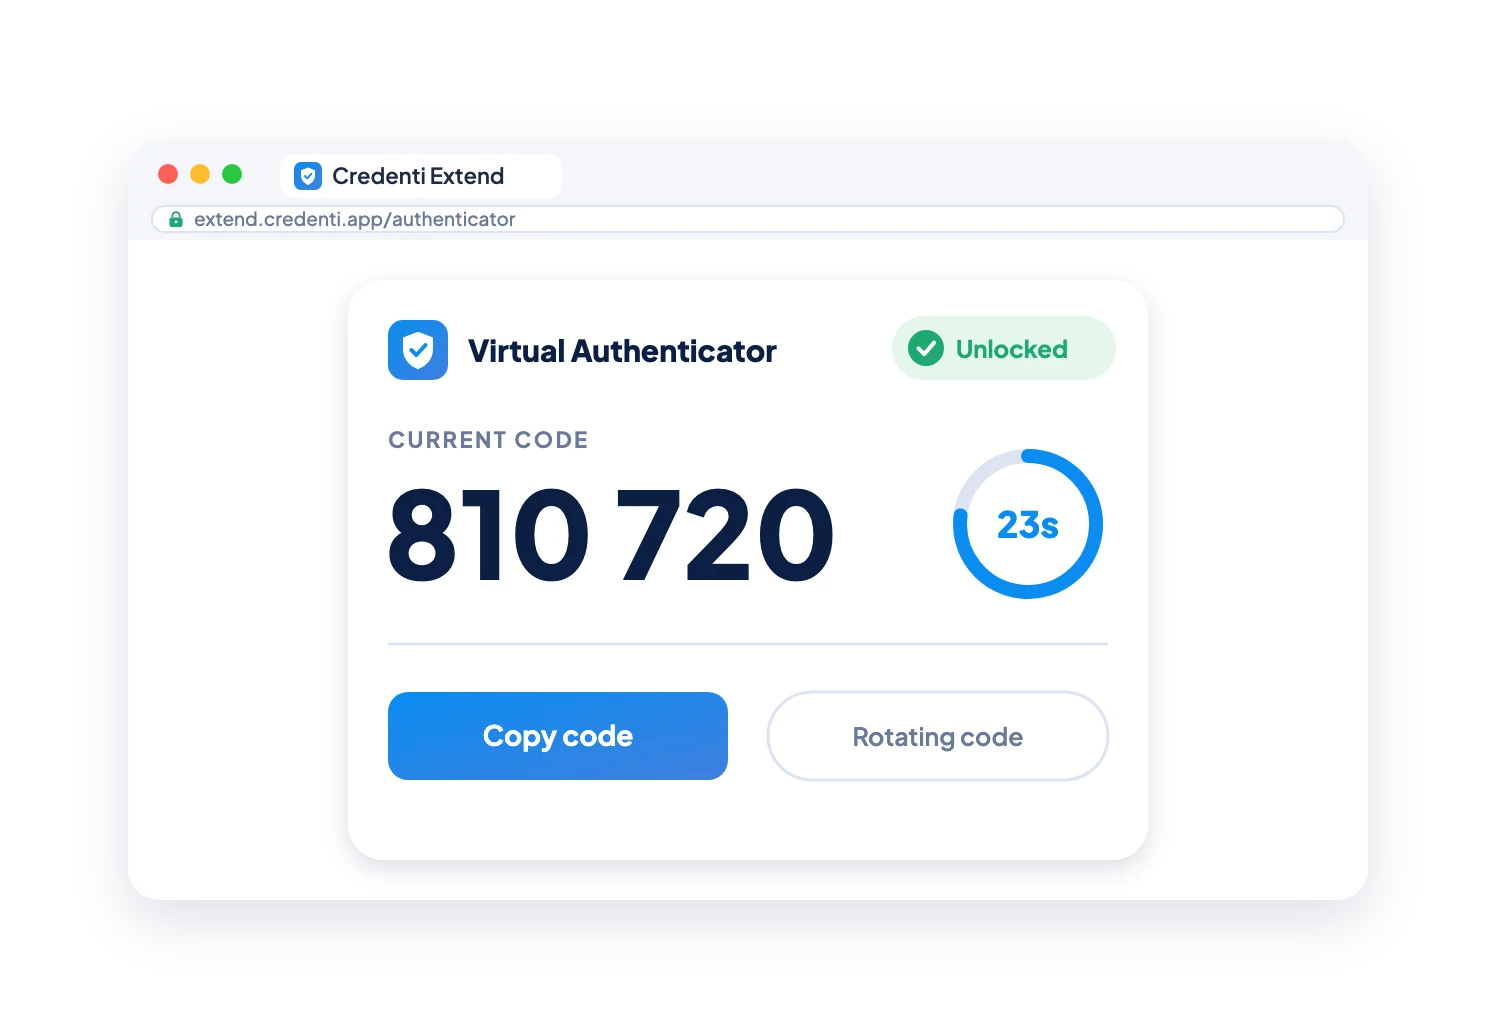
3. Afficher le TOTP
Credenti La fonction « Extend » affiche le mot de passe à usage unique à six chiffres de l'utilisateur, généré en fonction du temps. Ce code change automatiquement selon l'intervalle TOTP configuré.
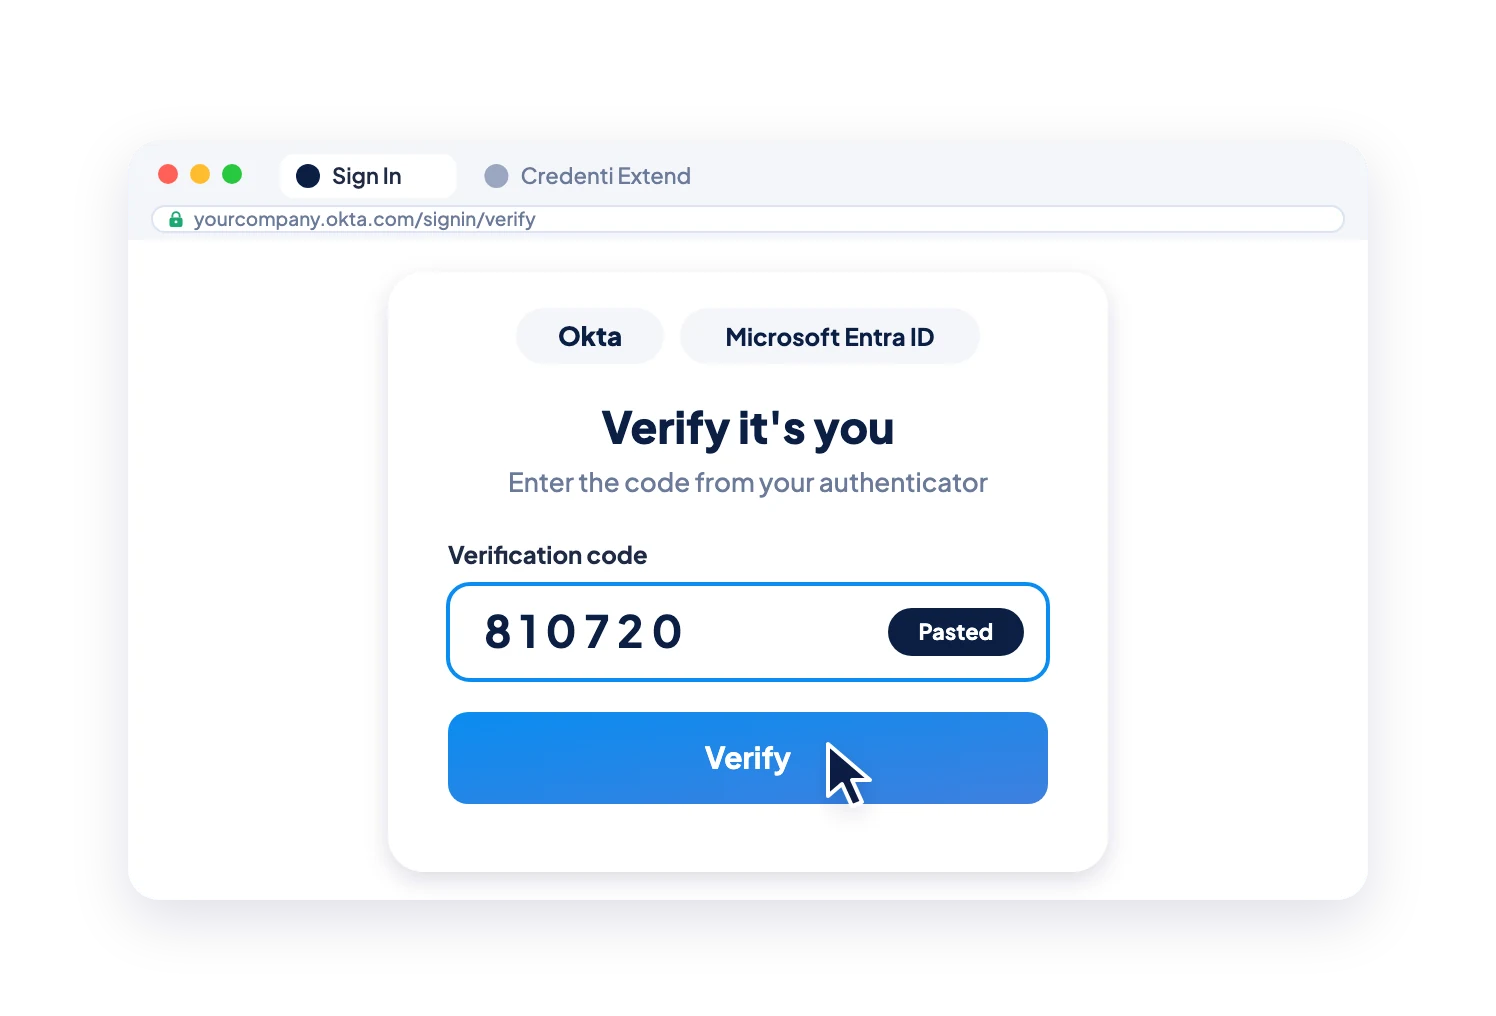
4. Authentifier
L'utilisateur saisit le code dans la fenêtre d'authentification habituelle d'Okta ou de Microsoft Entra.
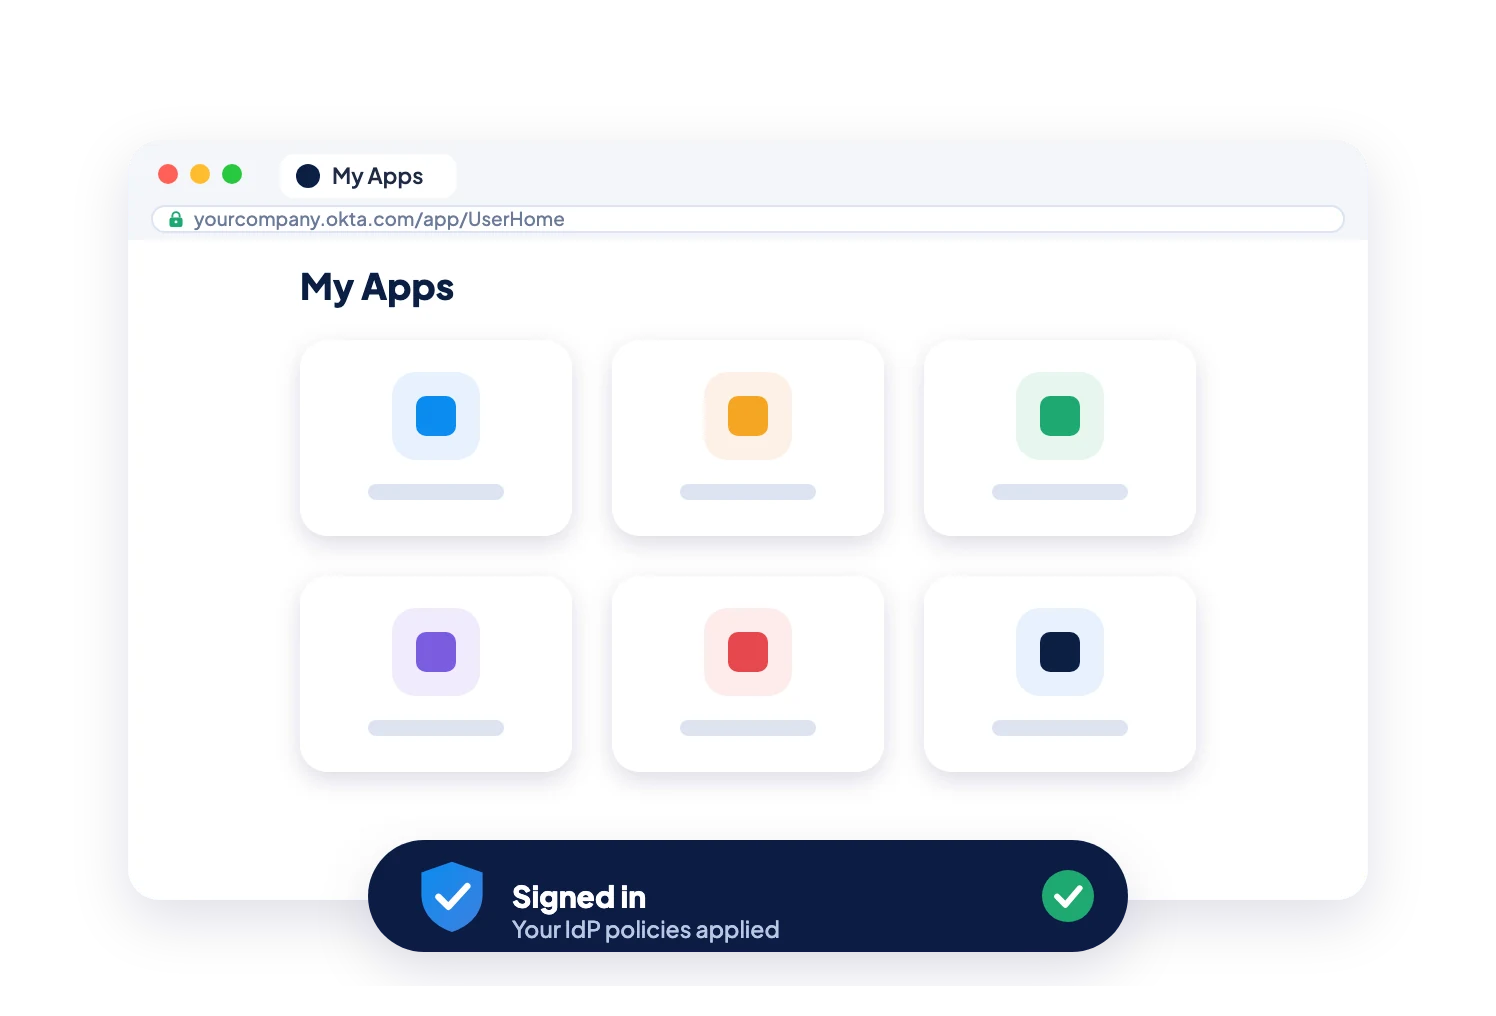
5. Continuer à travailler
Okta ou Microsoft Entra valide le code TOTP et applique les politiques d'authentification et d'accès existantes de l'organisation.
Première inscription sans téléphone
Un authentificateur virtuel ne devrait pas nécessiter un téléphone physique simplement pour être activé.
Credenti Extend offre une expérience d'inscription indépendante du téléphone.
À partir de ce moment-là, l'utilisateur peut récupérer le TOTP actuel directement depuis Credenti Extend sans avoir à recevoir chaque code d'authentification par e-mail.
L'adresse e-mail secondaire permet d'identifier l'utilisateur lors de son inscription. Elle ne remplace pas les SMS en tant que moyen alternatif d'envoi de chaque code TOTP.
1. Verify l'utilisateur
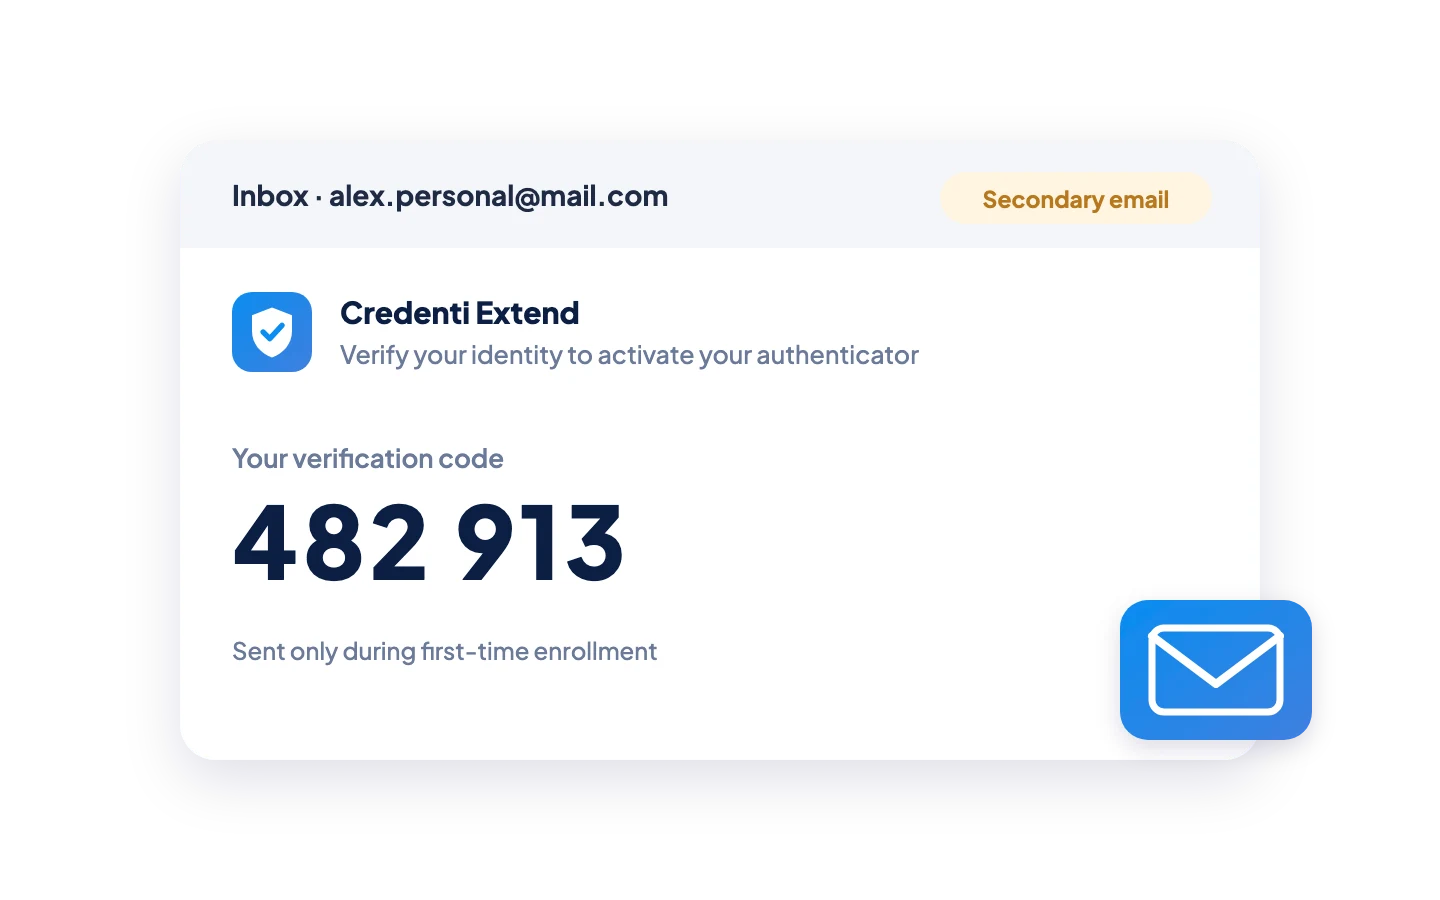
Lors de la première activation, Credenti Extend envoie un code de vérification à six chiffres à l'adresse e-mail secondaire enregistrée par l'utilisateur.
2. Confirmer l'accès
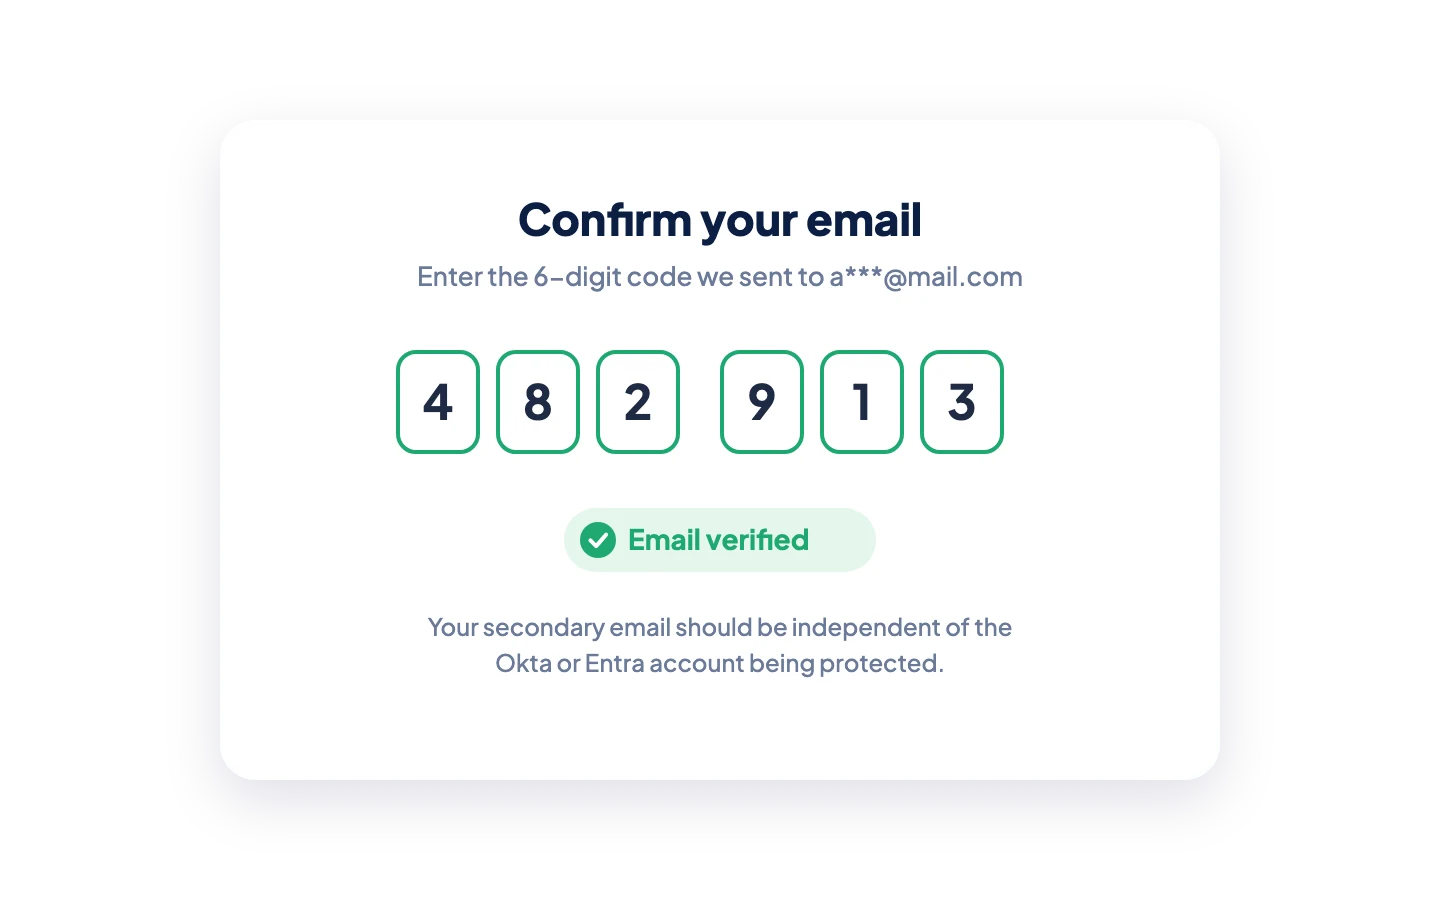
L'utilisateur saisit le code de vérification pour prouver qu'il a bien accès à ce compte de messagerie. L'adresse e-mail secondaire doit être indépendante de l'environnement d'identité Okta ou Microsoft Entra à protéger.
3. Définir un code PIN
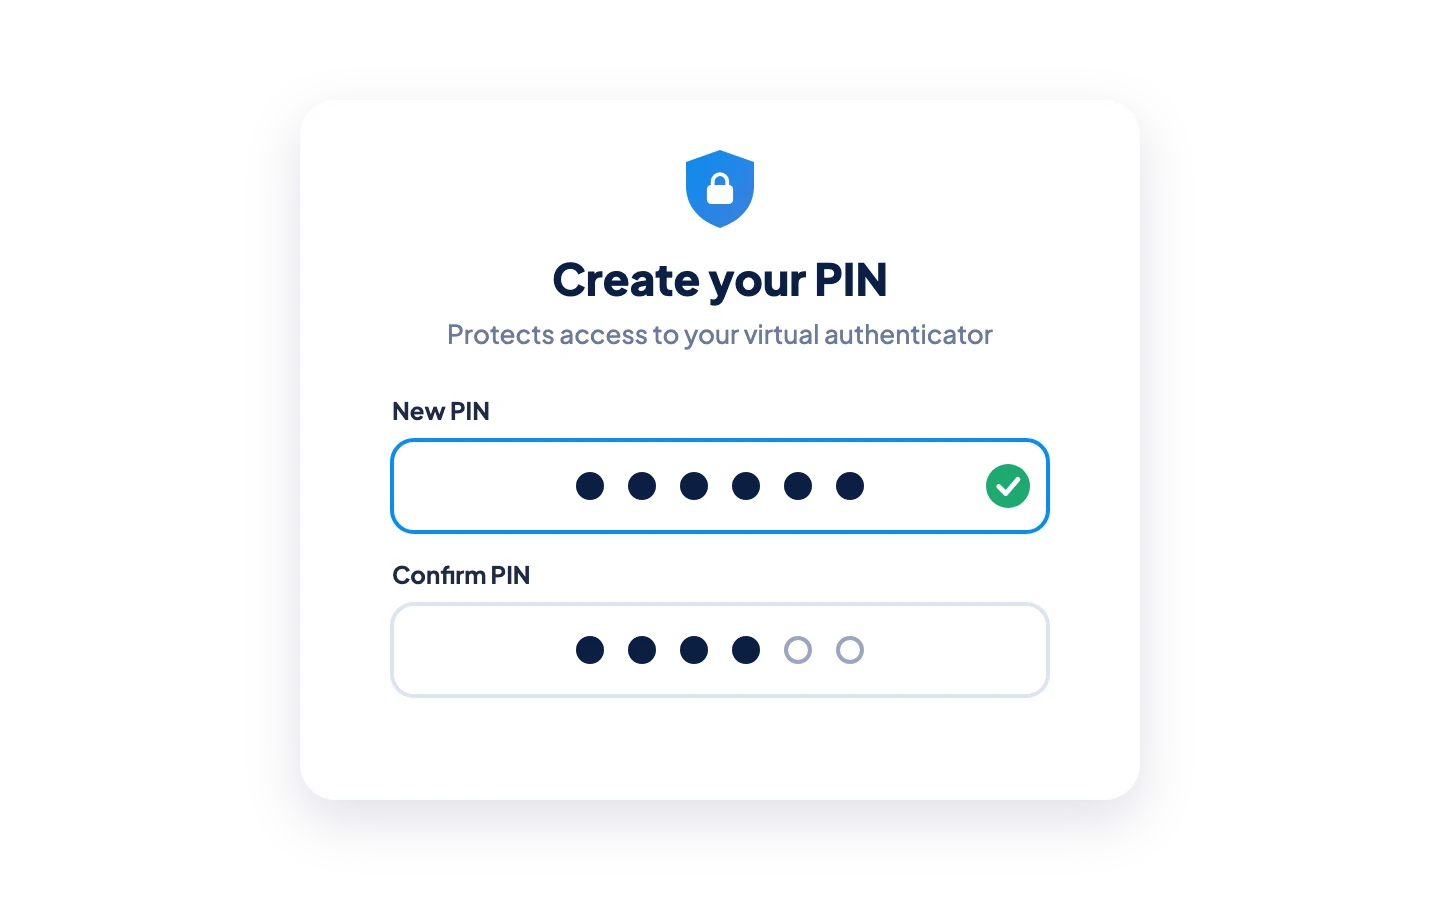
Conformément à la politique de l'entreprise, l'utilisateur peut définir un code PIN personnel afin de sécuriser l'accès à l'authentificateur virtuel.
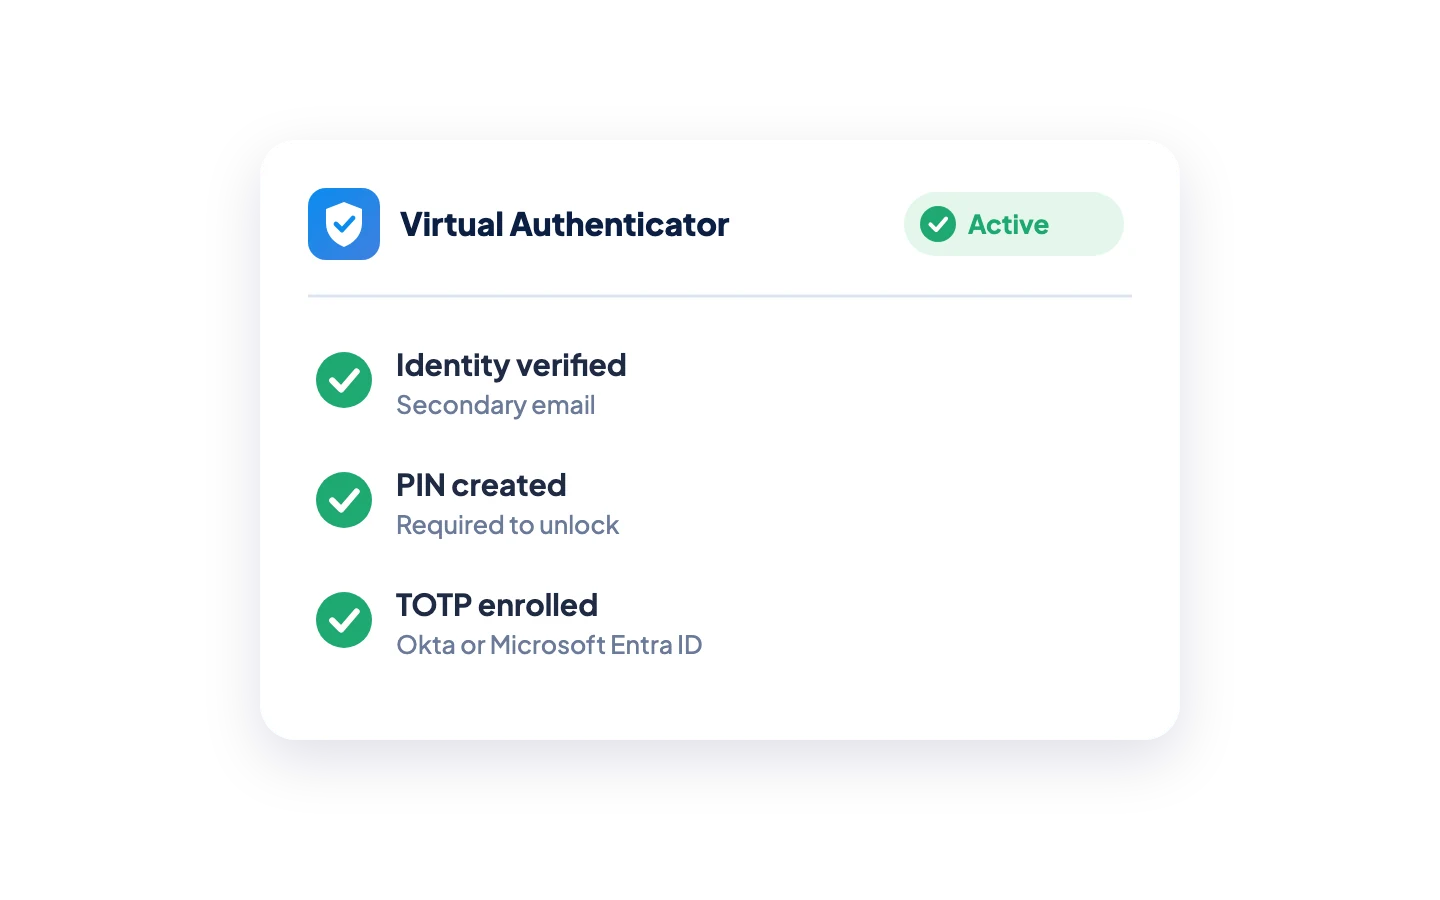
4. Activer l'authentificateur virtuel
L'inscription de l'utilisateur au système TOTP est terminée et son authentificateur virtuel est désormais disponible.
C'est toujours votre fournisseur d'identité qui se charge de l'authentification
Credenti Extend n'est pas un fournisseur d'identité de plus.
Il vient compléter une méthode d'authentification que votre infrastructure d'identité prend déjà en charge.
Okta
Credenti Extend fonctionne avec l'authentification TOTP prise en charge par Okta. Okta continue d'appliquer la politique d'authentification et de valider le code TOTP de l'utilisateur.
Microsoft Entra
Credenti Extend fonctionne avec l'authentification OATH TOTP prise en charge par Microsoft Entra ID. Entra continue d'appliquer la politique d'authentification et de valider le TOTP de l'utilisateur.
Conservez votre fournisseur d'identité (IdP). Conservez vos politiques. Conservez le TOTP. Éliminez la dépendance vis-à-vis des appareils physiques.
Aucune installation requise
Authentification des utilisateurs sur les appareils que You ne gère pas
C'est l'une des différences les plus importantes par rapport à Credenti Extend.
Les courtiers, partenaires, agents, sous-traitants, personnel externalisé et autres utilisateurs externes travaillent souvent à partir de terminaux qui leur appartiennent personnellement ou qu’ils gèrent de manière indépendante.
Il se peut que l'organisation ne dispose pas :
Droits d'administration sur le terminal
Contrôle MDM
Autorisation d'installer des applications
Autorisation de modifier les paramètres du navigateur
Propriété du téléphone de l'utilisateur
Une méthode pratique pour déployer du matériel d'authentification
Credenti Extend est une application accessible via un navigateur.
Les utilisateurs n'ont pas besoin d'installer une application d'authentification, un agent de bureau ou tout autre logiciel d'Credenti , simplement pour récupérer leur code TOTP.
Votre entreprise peut contrôler l'accès aux applications sans avoir à contrôler l'appareil de l'utilisateur.
Conçu pour les équipes élargies
Courtiers et agents financiers
Offrez aux courtiers, agents financiers, conseillers et autres utilisateurs dispersés une authentification multifactorielle (MFA) d'entreprise sans avoir à leur fournir de téléphones ni à installer de logiciel d'authentification sur des appareils gérés de manière indépendante.
Partenaires et tiers
Étendre l'accès aux applications protégées aux partenaires et fournisseurs tout en évitant d'imposer des exigences d'installation sur les terminaux appartenant à une autre organisation.
Services d'assistance internationaux
Authentifier le personnel d'assistance dispersé sans avoir à acheter ni à expédier de matériel d'authentification entre les différents bureaux, pays et prestataires externes.
Centres de contact et prestataires de services externalisés (BPO)
Prendre en charge des équipes d'agents caractérisées par des volumes importants, un fonctionnement par équipes, une externalisation et un taux de rotation élevé, sans avoir recours à des téléphones personnels.
Prestataires et travailleurs intérimaires
Fournir l'authentification multifactorielle (MFA) aux utilisateurs à court terme sans mettre en place un cycle de vie pour un dispositif d'authentification physique.
Personnel pratiquant le BYOD
Permettre aux utilisateurs de travailler à partir de terminaux personnels sans qu'il soit nécessaire d'installer de logiciel d'authentification d'entreprise sur ces appareils.
Supprimer le cycle de vie du dispositif d'authentification
Les dispositifs d'authentification traditionnels peuvent donner lieu à un processus opérationnel qui va bien au-delà de l'authentification.
Il n'y a aucun dispositif TOTP physique à expédier, à récupérer ou à remplacer.
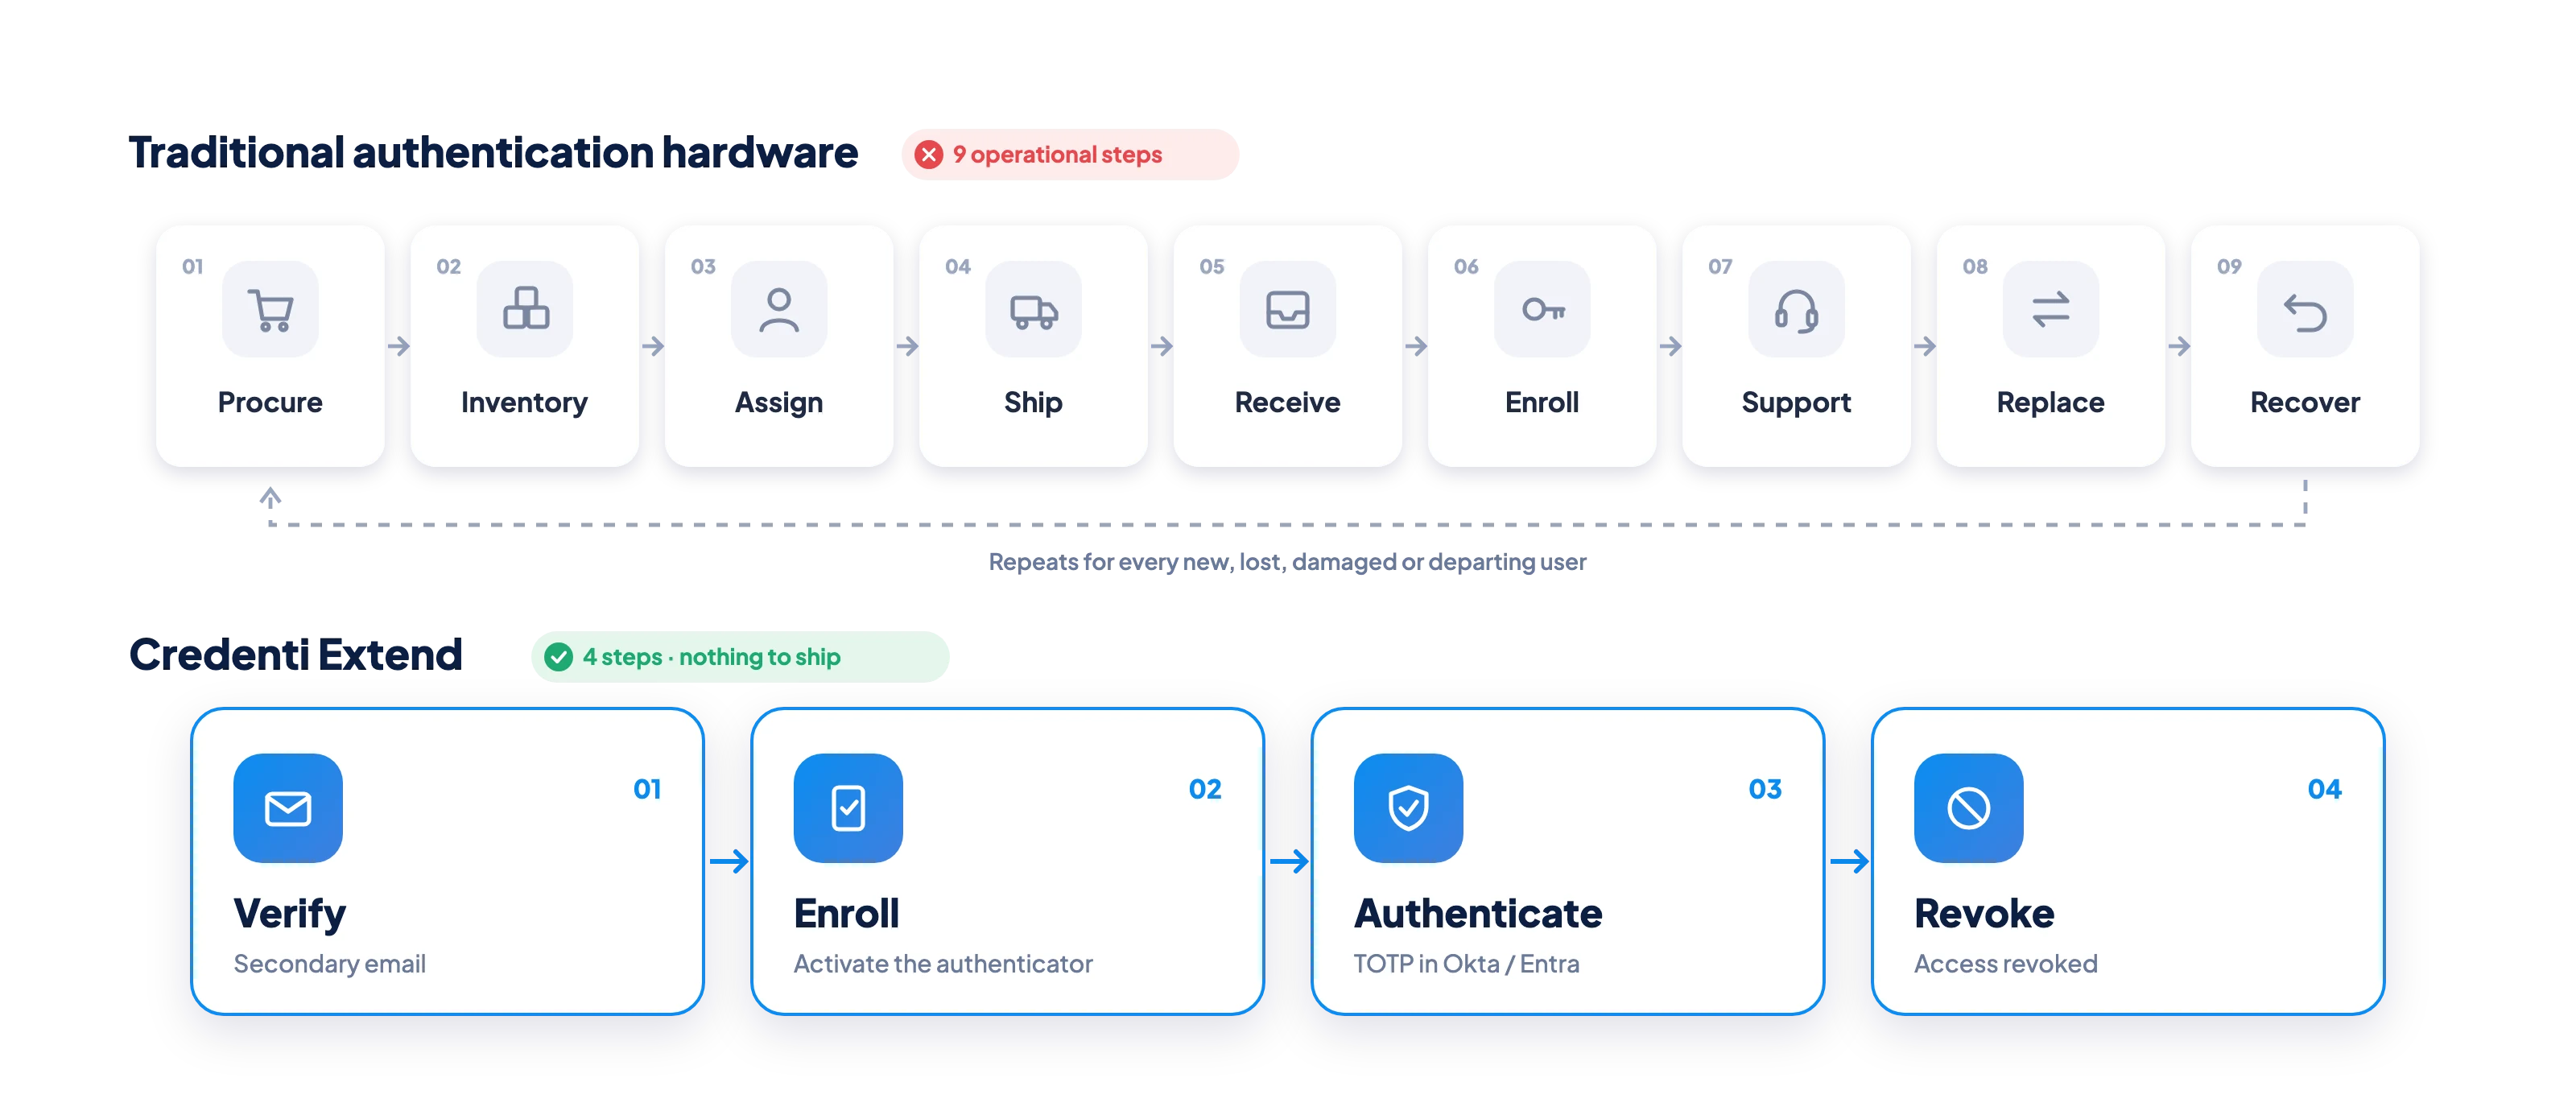
TOTP sans téléphone
Foire aux questions
Qu'est-ce que « Credenti Extend » ?
Credenti Extend est un authentificateur virtuel accessible via un navigateur qui permet aux utilisateurs d'accéder à des codes d'authentification TOTP sans avoir besoin d'un téléphone portable, de SMS, d'appels vocaux, d'une application d'authentification ou d'un jeton TOTP physique.
Puis-je utiliser l'authentification multifactorielle (MFA) sans téléphone ?
Oui. « Credenti Extend » offre aux utilisateurs un moyen d'accéder à l'authentification TOTP prise en charge par Okta et Microsoft Entra, sans avoir besoin d'un téléphone.
L'extension « Credenti » nécessite-t-elle l'installation d'un logiciel ?
Non. Les utilisateurs accèdent à leur générateur d'authentification virtuel via un navigateur. Il n'est pas nécessaire d'installer une application d'authentification, un agent de bureau ou une extension de navigateur pour simplement récupérer le code TOTP.
Credenti Extend est-il compatible avec Okta ?
Oui. L'extension « Credenti » est conçue pour fonctionner avec l'authentification TOTP prise en charge par Okta. Okta continue de valider le code TOTP et d'appliquer les politiques d'authentification de l'entreprise.
Credenti Extend est-il compatible avec Microsoft Entra ID ?
Oui. L'extension « Credenti » est compatible avec l'authentification OATH TOTP prise en charge par Microsoft Entra ID. Entra reste responsable de la validation du code d'authentification et de l'application de la politique d'authentification.
Credenti Extend remplace-t-il Okta Verify ou Microsoft Authenticator ?
Credenti Extend offre une solution alternative permettant de mettre le TOTP à la disposition des populations pour lesquelles l'utilisation d'un téléphone physique ou d'une application d'authentification pose des difficultés opérationnelles. Il ne remplace pas le fournisseur d'identité lui-même.
La fonctionnalité « Extend » d'Credenti remplace-t-elle l'authentification à deux facteurs par SMS ?
Credenti Extend peut offrir une alternative indépendante du téléphone pour les processus d'authentification appropriés qui reposent actuellement sur l'envoi d'un mot de passe à usage unique (OTP) par SMS ou par appel vocal. Le code TOTP de l'utilisateur est mis à disposition via son authentificateur virtuel, au lieu d'être transmis par un opérateur de télécommunications.
Faut-il un numéro de téléphone pour utiliser « Credenti Extend » ?
Aucun numéro de téléphone n'est nécessaire pour recevoir le code TOTP, car l'utilisateur le récupère via l'authentificateur virtuel plutôt que par SMS ou par appel vocal.
Comment un utilisateur peut-il s'inscrire sans téléphone ?
Lors de la première inscription, l'extension « Credenti » envoie un code de vérification à six chiffres à l'adresse e-mail secondaire enregistrée par l'utilisateur. Une fois la vérification réussie, l'utilisateur peut définir un code PIN personnel, si cette option est activée, et finaliser l'activation de l'authentificateur virtuel.
Pourquoi « Credenti Extend » demande-t-il une adresse e-mail secondaire ?
L'adresse e-mail secondaire offre un canal indépendant permettant de vérifier l'identité de l'utilisateur lors de sa première inscription. Elle ne doit pas dépendre du même environnement Okta ou Microsoft Entra que celui qui est protégé.
L'adresse e-mail secondaire est-elle utilisée à chaque fois que l'utilisateur s'authentifie ?
Non. L'adresse e-mail secondaire sert à vérifier l'identité lors de l'inscription, et non à envoyer chaque code d'authentification TOTP.
Comment fonctionne le code PIN ?
Une fois configuré, le code PIN protège l'accès à l'authentificateur virtuel. Le principe est similaire à celui du déverrouillage d'un téléphone physique à l'aide d'un code PIN avant d'accéder à une application d'authentification.
Le TOTP est-il à l'épreuve du phishing ?
Non. Le TOTP n'est pas considéré comme un moyen d'authentification résistant au phishing. Les organisations qui ont besoin d'une authentification résistante au phishing doivent recourir à des méthodes conçues à cet effet, telles que les clés d'accès ou l'authentification FIDO2/WebAuthn, le cas échéant.
Credenti Extend s'attaque à un autre problème : rendre le TOTP accessible dans la pratique pour les populations pour lesquelles les téléphones, les applications d'authentification, les clés de sécurité ou les installations sur les terminaux constituent des obstacles majeurs.
À qui s'adresse « Credenti Extend » ?
Credenti Extend est particulièrement adapté aux courtiers, agents financiers, partenaires, sous-traitants, personnel des services d'assistance internationaux, employés du secteur de l'externalisation des processus métier (BPO), agents des centres de contact, intérimaires et autres catégories de main-d'œuvre externe.
Credenti Extend peut-il être utilisé dans des environnements BYOD ?
Oui. Le BYOD et les terminaux gérés de manière indépendante constituent des cas d'utilisation importants pour « Credenti » Extend, car ils permettent aux utilisateurs d'accéder à leur authentificateur virtuel sans que l'entreprise ait à installer de logiciel d'authentification sur le terminal.
Étendre l'authentification au-delà du personnel géré
Votre personnel ne se limite pas aux employés équipés de téléphones et d'ordinateurs portables d'entreprise. Offrez aux courtiers, partenaires, agents, sous-traitants, services d'assistance internationaux et utilisateurs dispersés un accès à l'authentification multifactorielle (MFA) d'entreprise sans transformer l'authentification en une nouvelle opération de gestion des appareils. Conservez Okta ou Microsoft Entra. Étendez l'authentification TOTP. Éliminez la dépendance vis-à-vis des appareils.


