Badge délivré. Accès numérique activé.
Permettez à vos collaborateurs d'accéder à vos locaux dès le premier jour grâce au badge qu'ils possèdent déjà. La solution « Credenti » relie votre système de contrôle d'accès physique (PACS) à un processus automatisé d'enregistrement des badges pour une connexion à l'ordinateur sans mot de passe, permettant ainsi à vos collaborateurs de se mettre au travail sans avoir à passer par une étape d'enregistrement manuelle supplémentaire.
Veillez à ce que la gestion des badges d'accès soit adaptée à l'ensemble du cycle de vie du salarié, depuis la délivrance initiale jusqu'au remplacement, en passant par l'utilisation temporaire et la fin de contrat.
Intégrer la délivrance des badges au processus d'intégration numérique
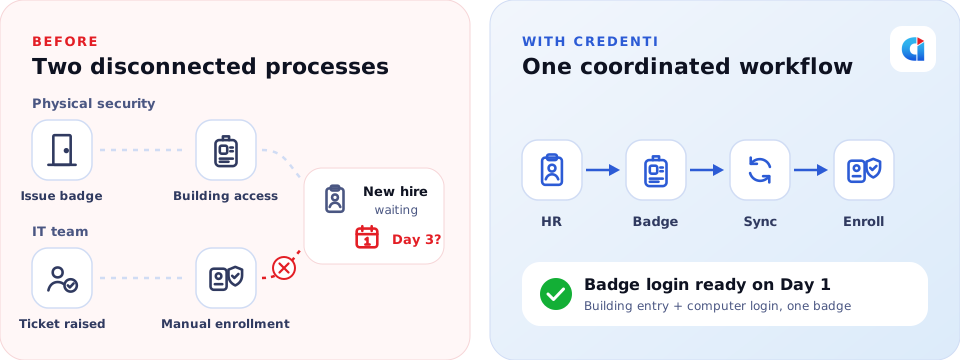
Les nouveaux collaborateurs doivent pouvoir accéder à la fois à leur lieu de travail et aux systèmes qu'ils utilisent. Le fait de séparer les procédures de délivrance des badges et d'enregistrement pour la connexion aux ordinateurs génère une charge de travail supplémentaire pour les services informatiques, la sécurité physique et les collaborateurs.
Credenti relie ces processus. Lorsqu’un badge compatible est attribué et que ses informations parviennent à Credenti via l’intégration configurée, Credenti l’associe automatiquement au salarié afin de permettre l’authentification sur les ordinateurs pris en charge.
Résultat : un processus d'intégration coordonné, conçu pour permettre l'accès numérique via un badge dès le premier jour.
Un seul badge pour accéder au bâtiment et se connecter à l'ordinateur, les autorisations étant gérées par les politiques d'accès appropriées.
De l'embauche à la première connexion avec le badge

Créer le profil de l'employé
Votre système RH lance le processus d'intégration, et vos workflows existants de gestion des identités et de gouvernance créent les comptes d'entreprise requis.

Délivrer le badge du salarié
Votre système PACS ou votre système de gestion des identifiants attribue un badge et l'associe à l'employé.

Synchroniser les informations d'identité et de badge
L'intégration configurée permet à Credenti d'accéder à l'attribution des badges via un attribut Active Directory spécifique ou un workflow de provisionnement entre la base de données et SCIM.

Enregistrer automatiquement le badge
Credenti associe le badge compatible à l'identité de l'employé, le préparant ainsi pour l'authentification sur les postes de travail pris en charge.

Tap pour accéder au poste de travail
Le salarié présente son badge devant un lecteur compatible. Credenti authentifie le salarié conformément à la politique d'accès configurée, y compris tout facteur d'authentification supplémentaire requis.
Intégration RH → Création d'identité → Émission de badges → Synchronisation → Inscription à l'Credenti → Connexion via badge
Quatre parcours d'intégration. Un cycle de vie coordonné des badges.
Synchronisation via Active Directory
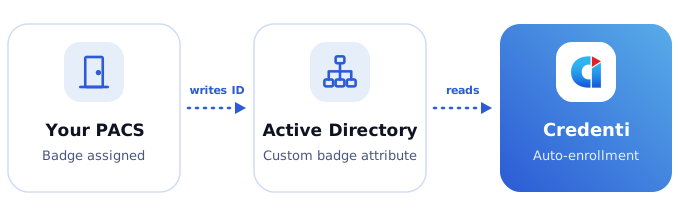
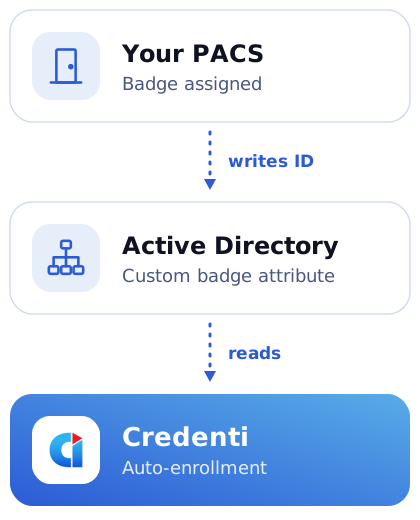
Utilisez les informations relatives aux badges stockées dans votre annuaire existant. Votre intégration PACS enregistre l'identifiant du badge de l'employé dans un attribut Active Directory personnalisé désigné. Le service « Credenti » utilise cet attribut pour associer automatiquement l'identifiant au bon employé.
Cette approche convient aux organisations qui synchronisent déjà les informations relatives aux badges dans Active Directory ou qui souhaitent utiliser cet annuaire comme interface entre la gestion des titres d'accès physiques et l'authentification informatique.
PACS → Attribut personnalisé du badge AD → Credenti
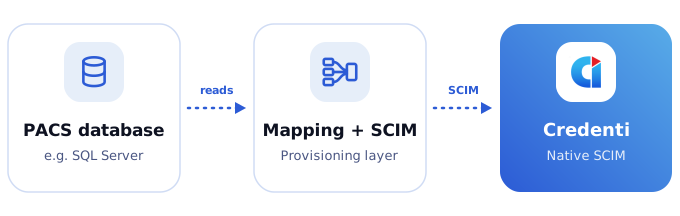
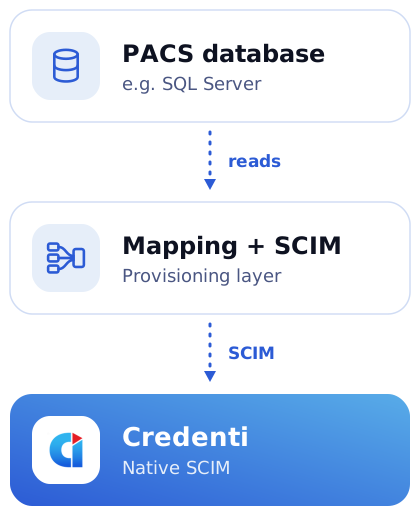
Connectez votre base de données PACS via SCIM
Utilisez les enregistrements relatifs aux badges disponibles dans une base de données PACS prise en charge. Pour les déploiements utilisant une base de données relationnelle telle que Microsoft SQL Server, une couche d’intégration et de provisionnement de la base de données lit les enregistrements pertinents relatifs aux employés et aux badges, mappe les informations requises et envoie les mises à jour prises en charge à Credenti via son interface SCIM native.
Cela offre une alternative lorsque les informations relatives au badge sont disponibles dans la base de données PACS plutôt que sous forme d'attribut AD.
Base de données PACS → Mappage des données et provisionnement SCIM → Credenti
Quelle que soit l'approche choisie, le déploiement définit la mise en correspondance des employés, les identifiants des badges, la fréquence de synchronisation et les événements du cycle de vie qui déclenchent des modifications d'inscription.
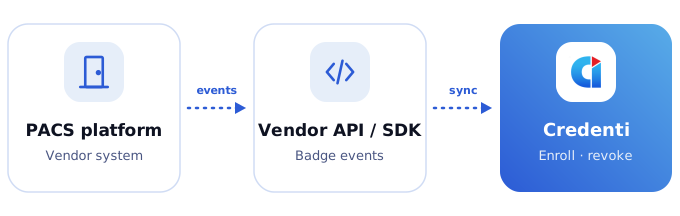
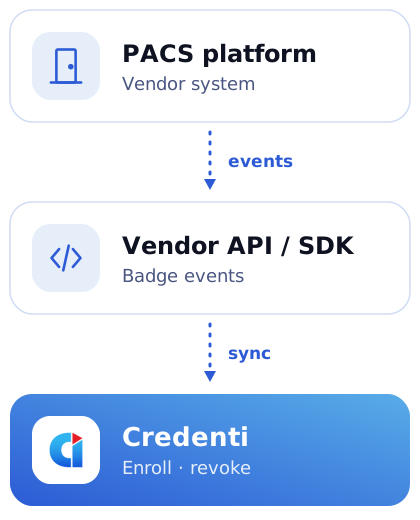
Intégration via les API ou les SDK des fournisseurs
Connectez-vous à Credenti à l'aide des API ou des SDK pris en charge par votre fournisseur PACS. L'intégration récupère les attributions de badges des employés et communique les modifications prises en charge tout au long du cycle de vie afin d'automatiser les inscriptions et les radiations.
Les processus disponibles dépendent de l'interface du fournisseur et peuvent inclure l'émission, le remplacement, la modification du statut et la révocation des badges.
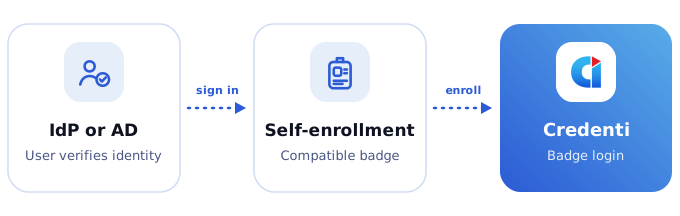
Commencez rapidement grâce à l'inscription en libre-service pour l'obtention d'un badge
Activez la connexion par badge sans intégrer votre système PACS. Les employés s'authentifient auprès de leur fournisseur d'identité pris en charge ou d'Active Directory pour vérifier leur identité, puis enregistrent un badge compatible afin d'accéder aux ordinateurs.
CredentiLes paramètres de gestion des inscriptions vous permettent de proposer cette option à certains utilisateurs, ce qui facilite la mise en place au sein d’une équipe ou d’un groupe de déploiement spécifique.
Lorsqu'un utilisateur est désactivé dans l'AD ou le fournisseur d'identité connecté, Credenti révoque automatiquement son inscription au badge, empêchant ainsi toute nouvelle connexion à un ordinateur à l'aide du badge dès que la modification du statut du compte prend effet dans le déploiement.
S'authentifier via un fournisseur d'identité (IdP) ou Active Directory (AD) → Enregistrer un badge compatible → Se connecter à l'aide du badge
Compte désactivé dans AD ou IdP → Enregistrement du badge automatiquement révoqué
Veiller à ce que les droits d'accès restent adaptés à mesure que les badges et les employés changent
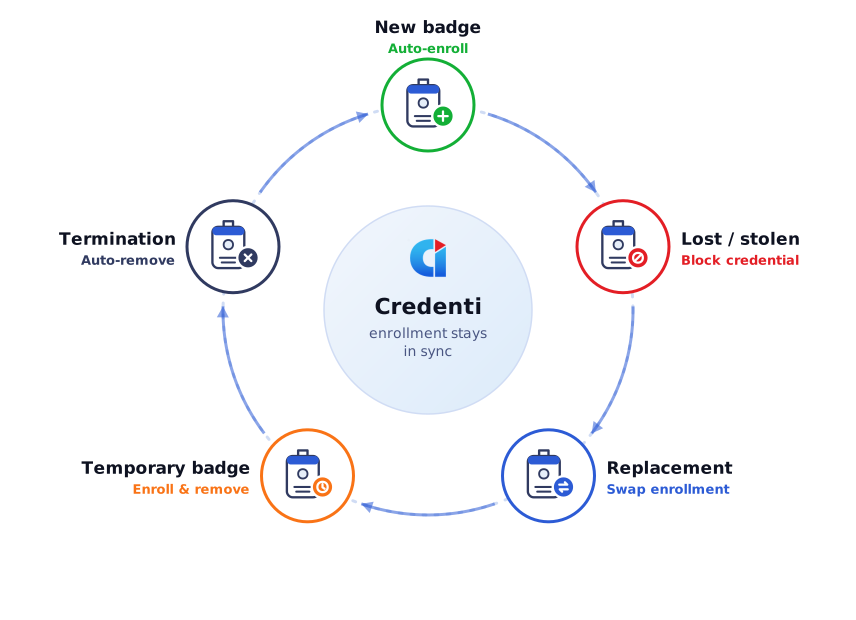
La gestion des badges se poursuit après le premier jour. La solution « Credenti » prend en charge des processus permettant d'aligner l'enregistrement des identifiants d'authentification informatique sur les modifications apportées aux identifiants et au statut des employés.
Les modifications prennent effet conformément au comportement de synchronisation et d'application de l'intégration, y compris en ce qui concerne la connectivité des terminaux. Les modifications relatives à l'accès physique restent régies par vos processus PACS.

Nouvel employé ou badge nouvellement délivré
Enregistrer automatiquement le badge compatible dès que l'identité de l'employé et l'attribution du badge sont disponibles sur Credenti.

Badge perdu ou volé
Bloquez les identifiants concernés pour l'authentification informatique via la procédure configurée en cas de perte de badge.

Badge de remplacement
Associez le remplaçant à l'employé et supprimez l'inscription précédente via le workflow configuré.

Badge temporaire
Prendre en charge l'enregistrement et la suppression dans le cadre de votre processus de délivrance et de restitution des badges temporaires.

Licenciement d'un salarié
Supprimer automatiquement l'inscription au badge lorsque le processus de départ configuré signale la cessation d'emploi.
Moins de formalités administratives. Une meilleure expérience dès le premier jour.

Préparer les collaborateurs pour leur premier jour de travail
Associez l'enregistrement des badges à la procédure d'intégration afin que les employés puissent utiliser les identifiants qui leur ont été attribués pour accéder aux postes de travail pris en charge.

Réduire les tâches liées aux inscriptions en double
Réutilisez les informations d'identité et de badge déjà gérées par votre organisation, plutôt que de devoir procéder à une association manuelle distincte pour chaque salarié.

Coordonner la sécurité informatique et la sécurité physique
Mettre en place un processus bien défini pour communiquer les informations relatives à la délivrance, aux modifications et au retrait des badges au sein des équipes chargées de la gestion des accès des salariés.

Simplifier le remplacement des badges et la gestion des accès temporaires
Gérer les modifications des identifiants selon des procédures standardisées, tout en veillant à ce que chaque badge reste associé au bon salarié.

Faciliter la gestion des départs en temps opportun
Intégrez la suppression de l'enregistrement du badge au processus de cessation d'emploi, parallèlement à la désactivation du compte et aux modifications des droits d'accès physique.
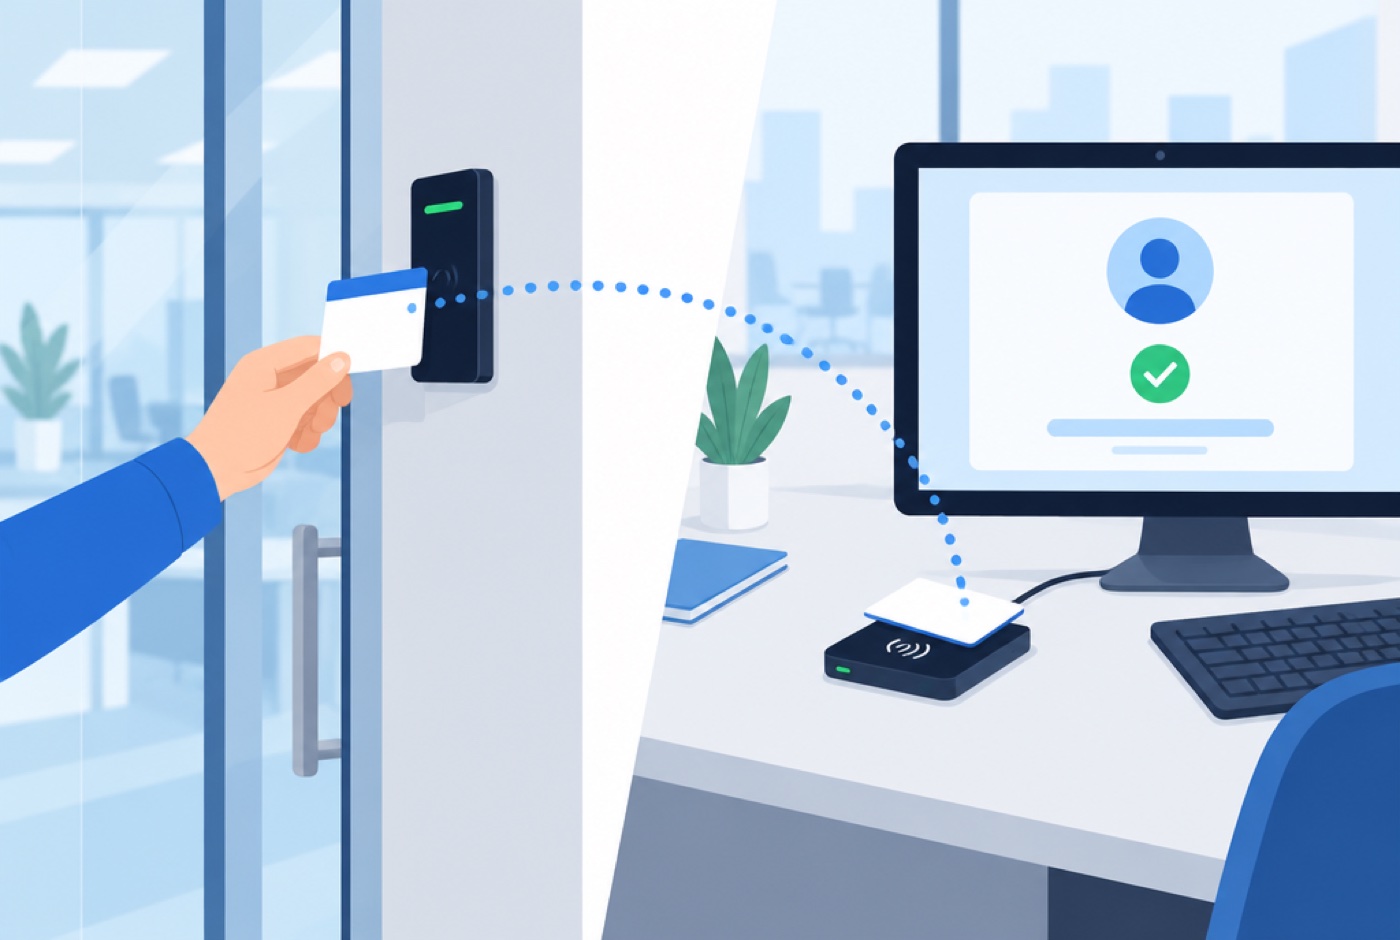
Étendez votre infrastructure de badges existante
Credenti s'intègre à vos processus existants de gestion des identités et des badges pour permettre l'authentification informatique à l'aide d'identifiants compatibles.
Votre système PACS continue de déterminer les bâtiments et les locaux auxquels un employé est autorisé à accéder. Vos politiques d'identité d'entreprise et d'accès aux systèmes informatiques déterminent les postes de travail et les ressources numériques qu'il est autorisé à utiliser.
Avec Credenti Tap , les badges d'employés compatibles permettent l'authentification sur les postes de travail pris en charge. Les flux de travail disponibles dépendent du badge, du lecteur, du système d'exploitation et de la configuration de déploiement.
Fonctionne avec les badges et les lecteurs dont You dispose déjà
Aucun matériel propriétaire d'Credenti s n'est requis. Consultez la liste complète de compatibilité →
Badges de proximité
HID Prox, AWID, Indala
Badges intelligents sans contact
iCLASS, Seos, MIFARE, DESFire
Cartes d'identité délivrées par l'État
CAC, PIV-I
Cartes à puce biométriques
Sentry, IDEX
Le téléphone comme lecteur
NFC sur Android et iOS avec Credenti Now
Lecteurs sans contact de bureau
rfIDEAS WAVE ID, HID OMNIKEY, ACS, Identiv
Lecteurs Nano
Lecteurs USB à profil bas pour ordinateurs portables et bornes interactives
Lecteurs de cartes à puce à contact
Pour les cartes à puce CAC / PIV-I
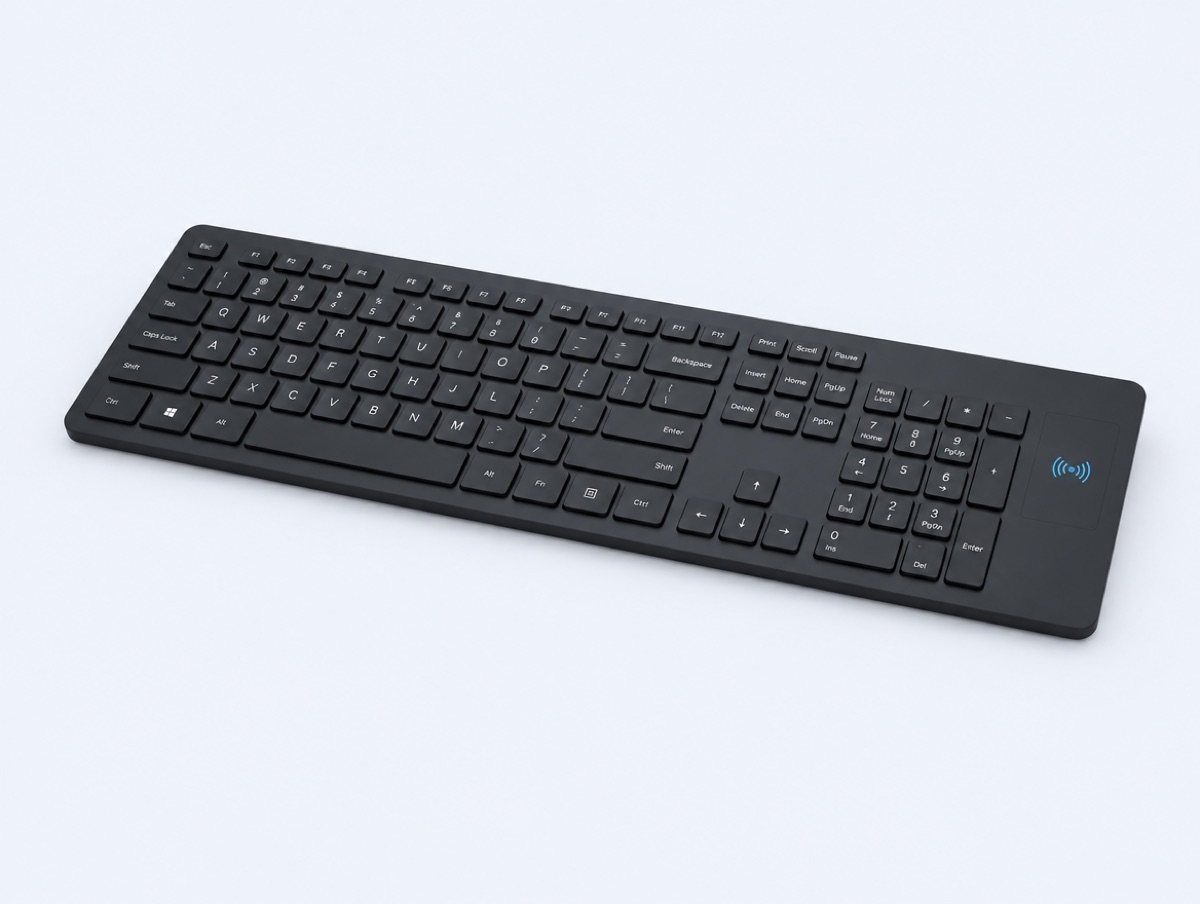
Claviers RFID
Clavier KSI avec lecteur intégré
Badges de proximité
HID Prox, AWID, Indala
Badges intelligents sans contact
iCLASS, Seos, MIFARE, DESFire
Cartes d'identité délivrées par l'État
CAC, PIV-I
Cartes à puce biométriques
Sentry, IDEX
Le téléphone comme lecteur
NFC sur Android et iOS avec Credenti Now
Lecteurs sans contact de bureau
rfIDEAS WAVE ID, HID OMNIKEY, ACS, Identiv
Lecteurs Nano
Lecteurs USB à profil bas pour ordinateurs portables et bornes interactives
Lecteurs de cartes à puce à contact
Pour les cartes à puce CAC / PIV-I
Claviers RFID
Clavier KSI avec lecteur intégré
Trouvez l'intégration adaptée à votre PACS
Commencez par l'infrastructure de badges que vous exploitez déjà. Credenti peut évaluer l'approche d'intégration la plus adaptée en fonction de votre plateforme et des informations disponibles sur le cycle de vie.
Vérifiez la compatibilité de votre PACS →L'évaluation porte sur :

Votre système PACS ou votre solution de gestion des identifiants, ainsi que sa version.
Synchronisation Active Directory existante.
Options prises en charge pour l'accès aux bases de données et la mise à disposition.
Correspondances entre l'identité des employés et les identifiants de badge.
Gestion des badges perdus, des badges de remplacement et des badges temporaires.
Cas de résiliation et conditions d'inscription et de radiation.
Compatibilité des badges, des lecteurs et des postes de travail.
Foire aux questions
Les employés peuvent-ils utiliser leur badge pour se connecter à leur ordinateur dès le premier jour ?
Oui, à condition que le déploiement pris en charge soit configuré pour effectuer la création d'identité, la synchronisation des badges et l'enregistrement avant que le salarié n'ait besoin d'accéder au système. Credenti associe automatiquement le badge compatible au salarié dès que les informations requises parviennent à la plateforme.
La connexion par badge est-elle activée dès la délivrance du badge ?
La connexion par badge peut être activée automatiquement pour les utilisateurs éligibles dès que l'intégration configurée transmet les informations relatives à l'attribution du badge et que l'Credenti e le traitement de l'inscription. Le calendrier de synchronisation est défini lors du déploiement afin de répondre à vos exigences en matière d'intégration.
CredentiLes contrôles d'inscription de ce système vous permettent d'activer l'accès aux ordinateurs via un badge pour un sous-ensemble d'utilisateurs sélectionnés. La délivrance d'un badge d'accès physique ne donne pas automatiquement droit à la connexion à un ordinateur à tous les détenteurs de badge : c'est votre organisation qui détermine quels utilisateurs y sont autorisés.
Peut-on utiliser le même badge pour accéder au bâtiment et se connecter à l'ordinateur ?
Oui, à condition que le badge et le lecteur du poste de travail soient compatibles avec le processus d'authentification « Credenti » sélectionné. Les autorisations d'accès physique et d'accès aux ordinateurs restent régies séparément.
Faut-il stocker les informations relatives aux badges dans Active Directory ?
Non. Un attribut AD désigné constitue une option d'intégration parmi d'autres. Un workflow de provisionnement pris en charge entre la base de données et SCIM peut également fournir les informations d'identité et de badge requises à Credenti.
Comment une base de données PACS se connecte-t-elle à Credenti?
Une couche d'intégration ou de provisionnement de base de données lit les enregistrements PACS concernés, les met en correspondance avec les attributs requis et envoie les mises à jour prises en charge via l'interface SCIM native d'Credenti. Le protocole SCIM fournit l'interface de provisionnement ; il n'interroge pas la base de données elle-même.
Peut-on activer la connexion par badge sans intégrer notre système d'accès physique ?
Oui. « Credenti » prend en charge l'enregistrement en libre-service des badges. Les utilisateurs s'authentifient via leur fournisseur d'identité pris en charge ou via Active Directory pour vérifier leur identité, puis enregistrent un badge compatible afin de se connecter à leur ordinateur. Les contrôles d'enregistrement vous permettent de réserver cette fonctionnalité à certains utilisateurs.
Lorsqu'un utilisateur est désactivé dans l'AD ou le fournisseur d'identité connecté, Credenti révoque automatiquement son inscription au badge, empêchant ainsi toute nouvelle connexion via le badge dès que la modification du statut du compte prend effet dans le déploiement. L'accès physique au bâtiment continue d'être géré séparément par votre PACS.
Credenti peut-il prendre en charge une politique exigeant de passer son badge d'accès au bâtiment avant de se connecter à un ordinateur ?
Credenti fournit le cadre stratégique nécessaire pour soutenir ce contrôle grâce à une intégration PACS sur mesure. Une telle mise en œuvre pourrait exiger l'enregistrement de l'accès par badge d'une personne avant de lui permettre de se connecter à l'ordinateur, ce qui contribuerait à décourager le « tailgating » en renforçant l'identification individuelle par badge à l'entrée.
Cela nécessite une conception et une validation de l'intégration spécifiques au déploiement ; il ne s'agit pas d'une fonctionnalité standard prête à l'emploi.
Discutez de votre politique d'accès par connexion — échangez avec notre équipe au sujet de votre environnement PACS et de la politique que vous souhaitez mettre en place.
Que se passe-t-il si un salarié perd son badge ?
La procédure en cas de perte de badge bloque l'authentification de l'employé sur les ordinateurs. Un badge de remplacement ou temporaire peut alors être attribué à l'employé selon la procédure en vigueur. Le service de sécurité physique se charge des modifications correspondantes concernant l'accès aux bâtiments.
Credenti , prend-il en charge les badges temporaires ?
Oui. Le service « Credenti » prend en charge l'attribution et la suppression des badges temporaires. C'est votre déploiement qui définit la manière dont les identifiants temporaires sont attribués, comment leur utilisation prend fin et comment l'association précédente est supprimée avant une nouvelle attribution.
Que se passe-t-il lorsqu'un salarié est licencié ?
Credenti peut supprimer automatiquement l'enregistrement du badge lorsque le workflow de départ configuré signale la cessation d'emploi. Le processus global doit également prendre en compte les comptes d'entreprise, les sessions actives et les accès physiques.
Avons-nous besoin de badges ou de lecteurs « Credenti » propriétaires ?
Non. Le service « Credenti » ne nécessite pas de matériel d'authentification propriétaire d'Credenti . Vous pouvez vous procurer des badges et des lecteurs compatibles auprès de votre revendeur ou fournisseur de matériel habituel ; le service « Credenti » peut également vous recommander des solutions adaptées.
Intégrez l'accès au badge du premier jour à votre processus d'intégration
Intégrez la gestion des effectifs, la délivrance des badges et l'authentification informatique au sein d'un processus coordonné. Réduisez les opérations manuelles liées à l'inscription et assurez la cohérence des droits d'accès par badge, du premier jour jusqu'à la fin du contrat.


