MFA sans dépendance vis-à-vis d'un appareil
Étendez l'authentification TOTP dans Okta et Microsoft Entra aux courtiers, partenaires, agents, prestataires, centres d'appels et services d'assistance internationaux grâce à un authentificateur virtuel sécurisé accessible depuis un navigateur.
Pas besoin de téléphone. Pas d'application à installer. Pas de matériel d'authentification à distribuer.
Capacités clés
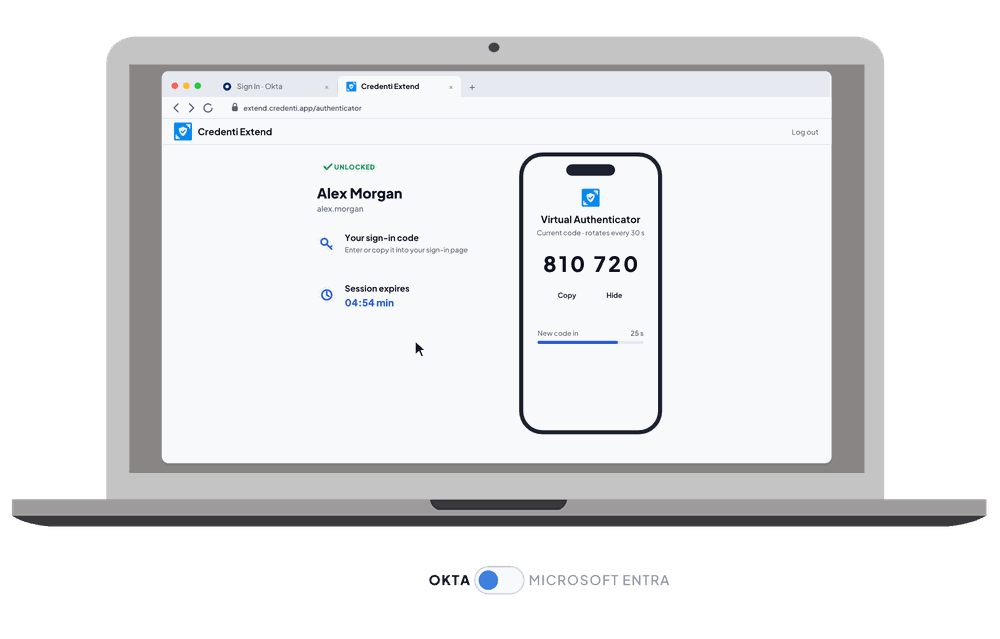
Authentificateur virtuel accessible via un navigateur
Accédez au TOTP via une interface Web plutôt qu'à l'aide d'un authentificateur physique.
Authentification indépendante du téléphone
Il n'est pas nécessaire de disposer d'un téléphone portable pour récupérer le code TOTP de l'utilisateur.
Aucune installation sur les terminaux
Il n'est pas nécessaire d'installer quoi que ce soit sur le poste de travail de l'utilisateur pour accéder à l'authentificateur virtuel.
Aucune dépendance vis-à-vis des SMS ou des appels vocaux
L'authentification TOTP standard ne dépend pas des moyens de transmission des télécommunications.
Intégration Okta
Étendre l'authentification TOTP aux utilisateurs pendant qu'Okta continue de valider le code d'authentification.
Intégration de Microsoft Entra
Tirez parti de la technologie OATH TOTP prise en charge par Microsoft Entra sans que l'application d'authentification ait besoin d'être installée sur le téléphone de l'utilisateur.
Code PIN personnel
Protégez l'accès à l'authentificateur virtuel à l'aide d'un code PIN propre à chaque utilisateur, le cas échéant.
Vérification indépendante de l'inscription
Utilisez une adresse e-mail secondaire enregistrée pour vérifier l'identité des utilisateurs lors de leur première inscription.
Avantages

Cesser de gérer les dispositifs d'authentification
Pas besoin de recenser les numéros de téléphone, de distribuer des téléphones d'entreprise, ni d'acheter, d'expédier, de remplacer ou de récupérer des clés de sécurité.
Intégrer plus rapidement les utilisateurs à court terme
Fournir l'authentification multifactorielle (MFA) aux prestataires et aux intérimaires sans mettre en place un cycle de vie pour les dispositifs d'authentification physiques.
Communiquez avec des équipes dispersées, où qu'elles se trouvent
Authentifiez les services d'assistance internationaux et les prestataires externalisés sans avoir à expédier de matériel d'authentification d'un bureau à l'autre et d'un pays à l'autre.
Préservez votre investissement actuel dans votre fournisseur d'identité (IdP)
Conservez Okta ou Microsoft Entra. Conservez vos politiques. Conservez le TOTP. Éliminez la dépendance vis-à-vis des appareils physiques.
Comment ça marche
1. Accéder à l'authentificateur virtuel
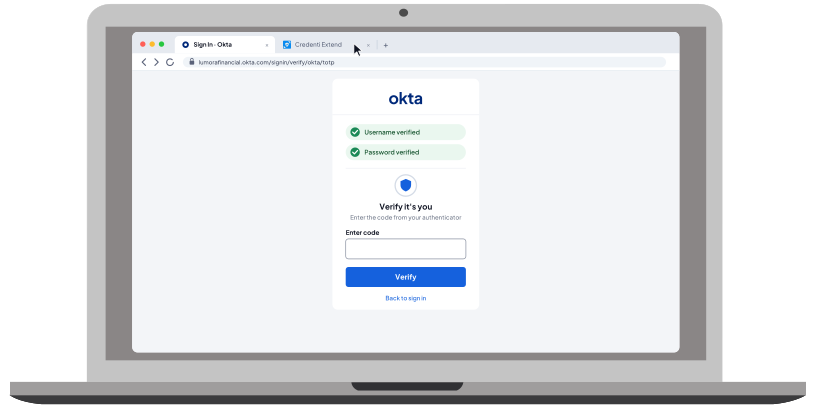
L'utilisateur ouvre Credenti Extend à l'aide d'un navigateur Web pris en charge.
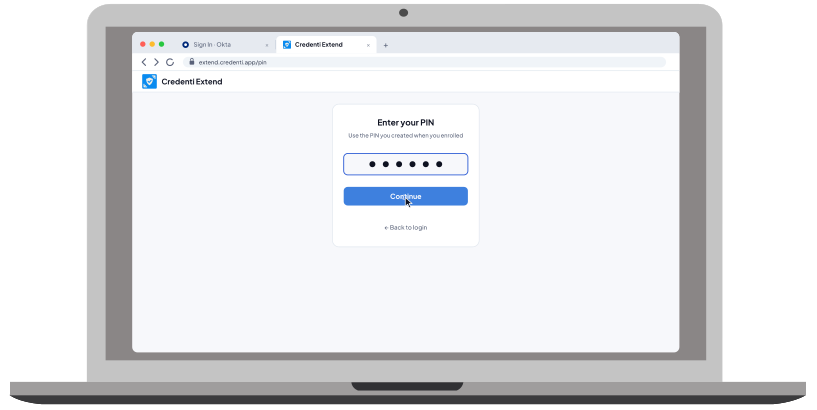
2. Déverrouiller
Une fois la configuration effectuée, l'utilisateur saisit son code PIN personnel pour déverrouiller son authentificateur virtuel.
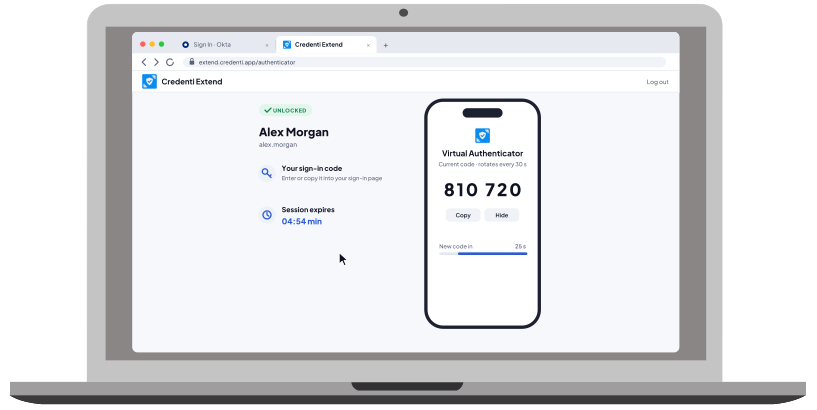
3. Afficher le TOTP
Credenti La fonction « Extend » affiche le mot de passe à usage unique à six chiffres de l'utilisateur, généré en fonction du temps. Ce code change automatiquement selon l'intervalle TOTP configuré.
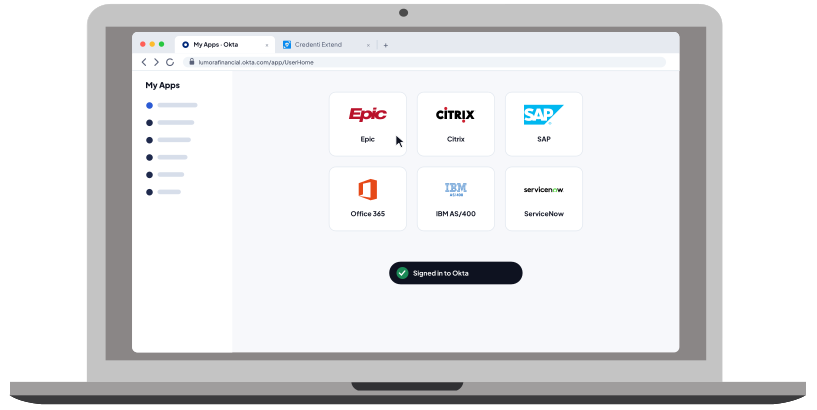
4. Authentifier
L'utilisateur saisit le code dans la fenêtre d'authentification habituelle d'Okta ou de Microsoft Entra. L'IdP valide le code TOTP et applique les politiques d'authentification et d'accès existantes de l'organisation.
Conçu pour les équipes élargies
Courtiers, agents et partenaires
Offrez aux courtiers, agents financiers, conseillers et partenaires tiers une authentification multifactorielle (MFA) d'entreprise sans avoir à fournir de téléphones ni à installer de logiciels sur des appareils appartenant à une autre organisation.
Services d'assistance, centres d'appels et prestataires de services externalisés (BPO)
Authentifiez les équipes d'assistance technique décentralisées, les agents de centre d'appels et le personnel des prestataires de services externalisés (BPO) — travaillant par roulement et caractérisés par un fort taux de rotation — sans avoir à expédier de matériel d'authentification ni à recourir à des téléphones personnels.
Prestataires et personnel pratiquant le BYOD
Proposer l'authentification multifactorielle (MFA) aux utilisateurs temporaires et à ceux qui utilisent leur propre appareil (BYOD) sans avoir à gérer le cycle de vie physique des appareils ni à installer de logiciels d'entreprise sur leurs terminaux.
Foire aux questions
Qu'est-ce que « Credenti Extend » ?
Credenti Extend est un authentificateur virtuel accessible via un navigateur qui permet aux utilisateurs d'accéder à des codes d'authentification TOTP sans avoir besoin d'un téléphone portable, de SMS, d'appels vocaux, d'une application d'authentification ou d'un jeton TOTP physique.
Puis-je utiliser l'authentification multifactorielle (MFA) sans téléphone ?
Oui. « Credenti Extend » offre aux utilisateurs un moyen d'accéder à l'authentification TOTP prise en charge par Okta et Microsoft Entra, sans avoir besoin d'un téléphone.
L'extension « Credenti » nécessite-t-elle l'installation d'un logiciel ?
Non. Les utilisateurs accèdent à leur générateur d'authentification virtuel via un navigateur. Il n'est pas nécessaire d'installer une application d'authentification, un agent de bureau ou une extension de navigateur pour simplement récupérer le code TOTP.
Credenti Extend est-il compatible avec Okta ?
Oui. L'extension « Credenti » est conçue pour fonctionner avec l'authentification TOTP prise en charge par Okta. Okta continue de valider le code TOTP et d'appliquer les politiques d'authentification de l'entreprise.
Credenti Extend est-il compatible avec Microsoft Entra ID ?
Oui. L'extension « Credenti » est compatible avec l'authentification OATH TOTP prise en charge par Microsoft Entra ID. Entra reste responsable de la validation du code d'authentification et de l'application de la politique d'authentification.
Credenti Extend remplace-t-il Okta Verify ou Microsoft Authenticator ?
Credenti Extend offre une solution alternative permettant de mettre le TOTP à la disposition des populations pour lesquelles l'utilisation d'un téléphone physique ou d'une application d'authentification pose des difficultés opérationnelles. Il ne remplace pas le fournisseur d'identité lui-même.
La fonctionnalité « Extend » d'Credenti remplace-t-elle l'authentification à deux facteurs par SMS ?
Credenti Extend peut offrir une alternative indépendante du téléphone pour les processus d'authentification appropriés qui reposent actuellement sur l'envoi d'un mot de passe à usage unique (OTP) par SMS ou par appel vocal. Le code TOTP de l'utilisateur est mis à disposition via son authentificateur virtuel, au lieu d'être transmis par un opérateur de télécommunications.
Faut-il un numéro de téléphone pour utiliser « Credenti Extend » ?
Aucun numéro de téléphone n'est nécessaire pour recevoir le code TOTP, car l'utilisateur le récupère via l'authentificateur virtuel plutôt que par SMS ou par appel vocal.
Comment un utilisateur peut-il s'inscrire sans téléphone ?
Lors de la première inscription, l'extension « Credenti » envoie un code de vérification à six chiffres à l'adresse e-mail secondaire enregistrée par l'utilisateur. Une fois la vérification réussie, l'utilisateur peut définir un code PIN personnel, si cette option est activée, et finaliser l'activation de l'authentificateur virtuel.
Pourquoi « Credenti Extend » demande-t-il une adresse e-mail secondaire ?
L'adresse e-mail secondaire offre un canal indépendant permettant de vérifier l'identité de l'utilisateur lors de sa première inscription. Elle ne doit pas dépendre du même environnement Okta ou Microsoft Entra que celui qui est protégé.
L'adresse e-mail secondaire est-elle utilisée à chaque fois que l'utilisateur s'authentifie ?
Non. L'adresse e-mail secondaire sert à vérifier l'identité lors de l'inscription, et non à envoyer chaque code d'authentification TOTP.
Comment fonctionne le code PIN ?
Une fois configuré, le code PIN protège l'accès à l'authentificateur virtuel. Le principe est similaire à celui du déverrouillage d'un téléphone physique à l'aide d'un code PIN avant d'accéder à une application d'authentification.
À qui s'adresse « Credenti Extend » ?
Credenti Extend est conçu pour les organisations qui ont besoin d'étendre l'authentification TOTP à des utilisateurs pour lesquels l'utilisation obligatoire d'un téléphone, d'une application d'authentification, d'une clé de sécurité ou d'un logiciel sur terminal pose des difficultés opérationnelles. Cette solution est particulièrement adaptée aux courtiers, aux agents financiers, aux partenaires, aux sous-traitants, au personnel des services d'assistance internationaux, aux employés des centres de contact et des centres de traitement des processus métier (BPO), aux intérimaires et à d'autres catégories de personnel dispersé ou externe.
Credenti Extend peut-il être utilisé dans des environnements BYOD ?
Oui. Le BYOD et les terminaux gérés de manière indépendante constituent des cas d'utilisation importants pour « Credenti » Extend, car ils permettent aux utilisateurs d'accéder à leur authentificateur virtuel sans que l'entreprise ait à installer de logiciel d'authentification sur le terminal.
Découvrez « Credenti : Extend en action ».
Conservez Okta ou Microsoft Entra. Étendez le TOTP. Éliminez la dépendance vis-à-vis des appareils : offrez aux intermédiaires, partenaires, prestataires, centres d'appels et services d'assistance une authentification multifactorielle (MFA) d'entreprise sans téléphone, sans application à installer ni matériel à expédier.


