Pasarela de SMS gestionada para la autenticación de Microsoft Entra
Sigue utilizando la autenticación multifactorial (MFA) basada en SMS para los flujos de trabajo que aún la requieran, gracias a una solución de MFA externa, segura y gestionada, perfectamente integrada con Microsoft Entra y lista para implementarse en menos de 30 minutos.
El problema
A partir del 1 de septiembre de 2026, las claves de acceso pasarán a ser el método de autenticación predeterminado para los usuarios con SMS o voz habilitados. A partir del 1 de febrero de 2027, se retirará el servicio de telecomunicaciones proporcionado por Microsoft para SMS y voz. Para muchas organizaciones, esto supone una oportunidad para que un mayor número de usuarios adopte una autenticación resistente al phishing. Sin embargo, es posible que algunos entornos sigan dependiendo de los SMS para determinados usuarios, aplicaciones, procesos operativos o flujos de trabajo reglamentarios. Las organizaciones que necesiten mantener esos casos de uso requieren una forma segura de continuar con la verificación basada en SMS sin sustituir Microsoft Entra ni crear una plataforma de identidad independiente.
La solución
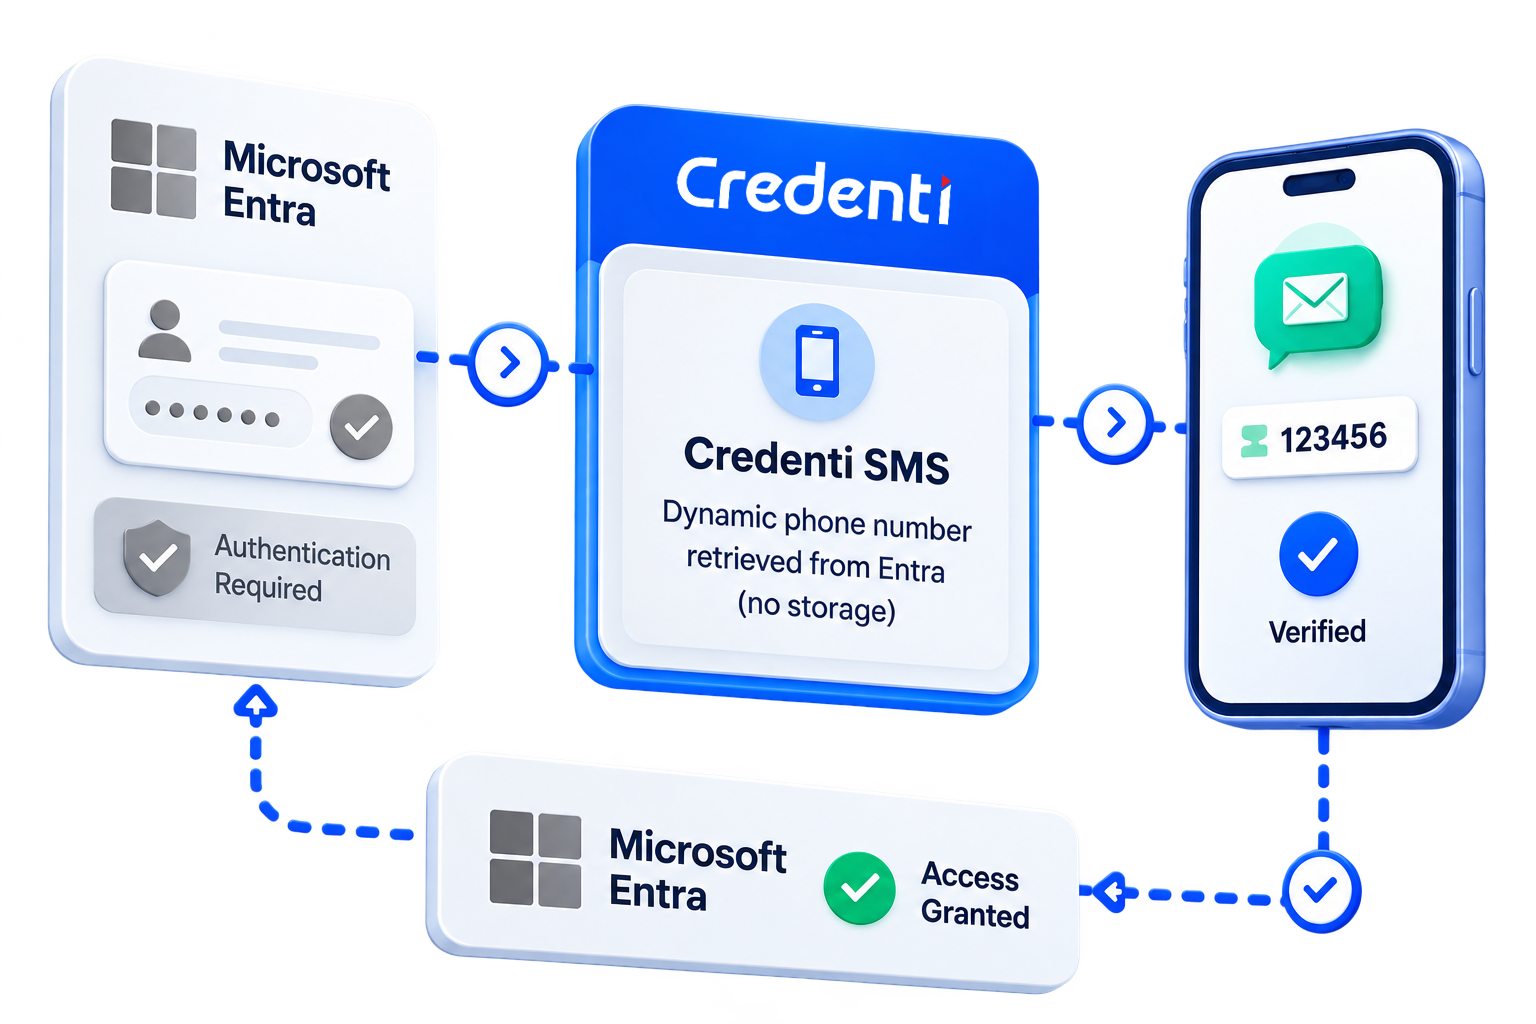
Credenti SMS se integra con Microsoft Entra como método externo de autenticación de dos factores (MFA). Los usuarios siguen autenticándose a través de Microsoft Entra. Cuando se requiere una autenticación adicional y el usuario dispone de un SMS de Credenti , puede seleccionarlo como método de MFA. Microsoft Entra redirige de forma segura la sesión de autenticación a Credenti. Durante el proceso de autenticación, Credenti recupera dinámicamente el número de teléfono del usuario de Microsoft Entra y envía un código de acceso único de duración limitada por SMS. El usuario introduce el código en Credenti. Tras una verificación satisfactoria, Credenti devuelve el resultado de la autenticación a Microsoft Entra, que continúa evaluando las políticas de acceso y completa el inicio de sesión. Microsoft Entra sigue siendo la autoridad de identidad y la fuente de referencia para el número de teléfono del usuario. Credenti se encarga de la experiencia de verificación por SMS.
Donde importa
Flujos de trabajo heredados y críticos para el negocio
Seguir prestando soporte a las aplicaciones y los procesos que aún dependen de la verificación por SMS.
Usuarios que se pasan a las claves de acceso
Mantener el servicio de SMS para los usuarios seleccionados que no puedan pasar inmediatamente a un sistema de autenticación resistente al phishing.
Requisitos normativos y operativos
Admitir flujos de trabajo definidos en los que siga siendo necesaria la verificación mediante telecomunicaciones.
Modernización de la autenticación
Fomentar que la mayoría de los usuarios adopten métodos de autenticación más seguros, al tiempo que se reduce progresivamente la dependencia de los SMS tradicionales.
Credenti
Integración nativa de MFA externa
Credenti participa directamente en el flujo de autenticación de Microsoft Entra mediante la arquitectura de autenticación multifactorial externa (MFA) de Microsoft.
Instalación en menos de 30 minutos
Configura y activa el servicio SMS de « Credenti » en menos de 30 minutos para disfrutar de una vía rápida hacia la autenticación continua por SMS.
Entra sigue siendo la autoridad en materia de identidad
Microsoft Entra sigue gestionando la identidad, la autenticación principal, el acceso condicional, el acceso a las aplicaciones y las decisiones de autorización.
No se almacenan números de teléfono
Credenti Recupera dinámicamente el número de teléfono necesario de Microsoft Entra durante el proceso de autenticación, sin almacenarlo en « Credenti ».
Sin sincronización de números
No hay ningún directorio telefónico independiente que haya que rellenar, sincronizar o mantener en Credenti. Microsoft Entra sigue siendo la fuente de información oficial.
No es necesario registrarse por SMS por separado
Los usuarios no necesitan registrarse ni disponer de un segundo número de teléfono en Credenti para recibir mensajes SMS.
Envío gestionado de SMS
Credenti gestiona el proceso de verificación por SMS, incluida la generación, el envío y la validación de la contraseña de un solo uso (OTP).
Despliegue selectivo
Mantén el servicio de SMS disponible para los usuarios y los flujos de trabajo que lo requieran, mientras se va introduciendo progresivamente el uso de claves de acceso y la autenticación resistente al phishing para el resto.
Cómo funciona
Preguntas frecuentes
¿Cuánto tiempo se tarda en configurar el servicio de SMS de « Credenti » para Microsoft Entra?
Credenti Por lo general, la pasarela SMS se puede configurar y activar en menos de 30 minutos. La integración está diseñada para una rápida implementación mediante la autenticación multifactorial externa de Microsoft Entra y una aplicación de Entra Enterprise, sin que sea necesario realizar cambios en las aplicaciones que ya utilizan Entra para la autenticación.
¿ Credenti a sustituye a Microsoft Entra?
No. Microsoft Entra sigue siendo el proveedor de identidades y continúa gestionando las identidades de los usuarios, la autenticación primaria, el acceso condicional, las aplicaciones y las decisiones de acceso. Credenti solo interviene cuando se selecciona el método externo de autenticación multifactorial (MFA) de SMS.
¿Cómo se integra el servicio de SMS de « Credenti » con Microsoft Entra?
Credenti SMS se integra mediante la arquitectura de autenticación de dos factores (MFA) externa de Microsoft y una aplicación empresarial de Entra. Cuando se requiere una autenticación adicional, Microsoft Entra redirige al usuario a Credenti para que complete el proceso de verificación de SMS. Una vez completada con éxito la verificación, Credenti devuelve de forma segura el resultado de la autenticación a Microsoft Entra.
¿Cómo es la experiencia del usuario?
En primer lugar, el usuario se autentica en Microsoft Entra. Cuando se requiere la autenticación multifactorial (MFA), el usuario selecciona « Credenti » (SMS) entre los métodos de autenticación disponibles. Se redirige al usuario a Credenti, recibe un código de acceso de un solo uso por SMS, introduce el código y, tras la verificación satisfactoria, vuelve a Microsoft Entra.
¿ Credenti , almacena los números de teléfono de los usuarios?
No. Credenti no almacena los números de teléfono de los usuarios. Cuando un usuario selecciona un SMS de « Credenti » durante la autenticación, su número de teléfono se recupera dinámicamente de Microsoft Entra a través de la integración autorizada. Credenti utiliza el número de teléfono para enviar el código de acceso único por SMS correspondiente a esa transacción de autenticación. El número de teléfono sigue gestionándose en Microsoft Entra, lo que elimina la necesidad de sincronizar o mantener los números de teléfono en Credenti. Microsoft Entra sigue siendo la fuente de referencia para el número de teléfono del usuario.
¿Es necesario sincronizar los números de teléfono entre Entra y Credenti?
No. No existe ningún proceso de sincronización de números de teléfono entre Microsoft Entra y Credenti. Credenti recupera dinámicamente el número de teléfono correspondiente al usuario de Entra cuando se produce la transacción de autenticación.
¿Por qué necesitaría un SMS de « Credenti » si Microsoft Entra admite claves de acceso?
Las claves de acceso deben utilizarse siempre que resulte práctico y adecuado. Credenti El SMS está pensado para flujos de trabajo, grupos de usuarios o requisitos operativos en los que la autenticación por SMS debe seguir estando disponible. Permite a las organizaciones seguir modernizando la autenticación sin obligar a que todos los flujos de trabajo que dependen del SMS cambien al mismo tiempo.
¿Es necesario que el usuario registre su número de teléfono en Credenti?
No. La información del teléfono del usuario sigue gestionándose en Microsoft Entra. Credenti recupera dinámicamente el número de teléfono necesario durante la autenticación, lo que elimina la necesidad de un proceso independiente de registro del número de teléfono en Credenti .
¿Se puede activar el servicio de SMS « Credenti » solo para determinados usuarios?
Sí. El servicio SMS de Credenti está diseñado para facilitar una implantación controlada, de modo que las organizaciones puedan seguir utilizando SMS para los usuarios y flujos de trabajo adecuados, al tiempo que emplean métodos de autenticación más seguros en otros ámbitos. El grupo de usuarios al que se aplica puede ajustarse a la estrategia de autenticación y acceso de Microsoft Entra de la organización.
¿ Credenti controla el acceso a las aplicaciones?
No. Microsoft Entra sigue controlando el acceso a las aplicaciones y evalúa las políticas de acceso condicional y autenticación de la organización. Credenti proporciona el resultado positivo de la verificación por SMS necesario para completar el paso de autenticación multifactorial (MFA) externa.
Mantengamos tu autenticación por SMS funcionando sin interrupciones
Realice una transición rápida de su entrega de SMS sin tiempo de inactividad, sin codificación y sin complicaciones operativas, todo ello mientras mantiene la continuidad de la autenticación a gran escala.


