MFA sin dependencia del dispositivo
Amplía la autenticación TOTP en Okta y Microsoft Entra a intermediarios, socios, agentes, contratistas, centros de atención telefónica y servicios de asistencia global mediante un autenticador virtual seguro basado en navegador.
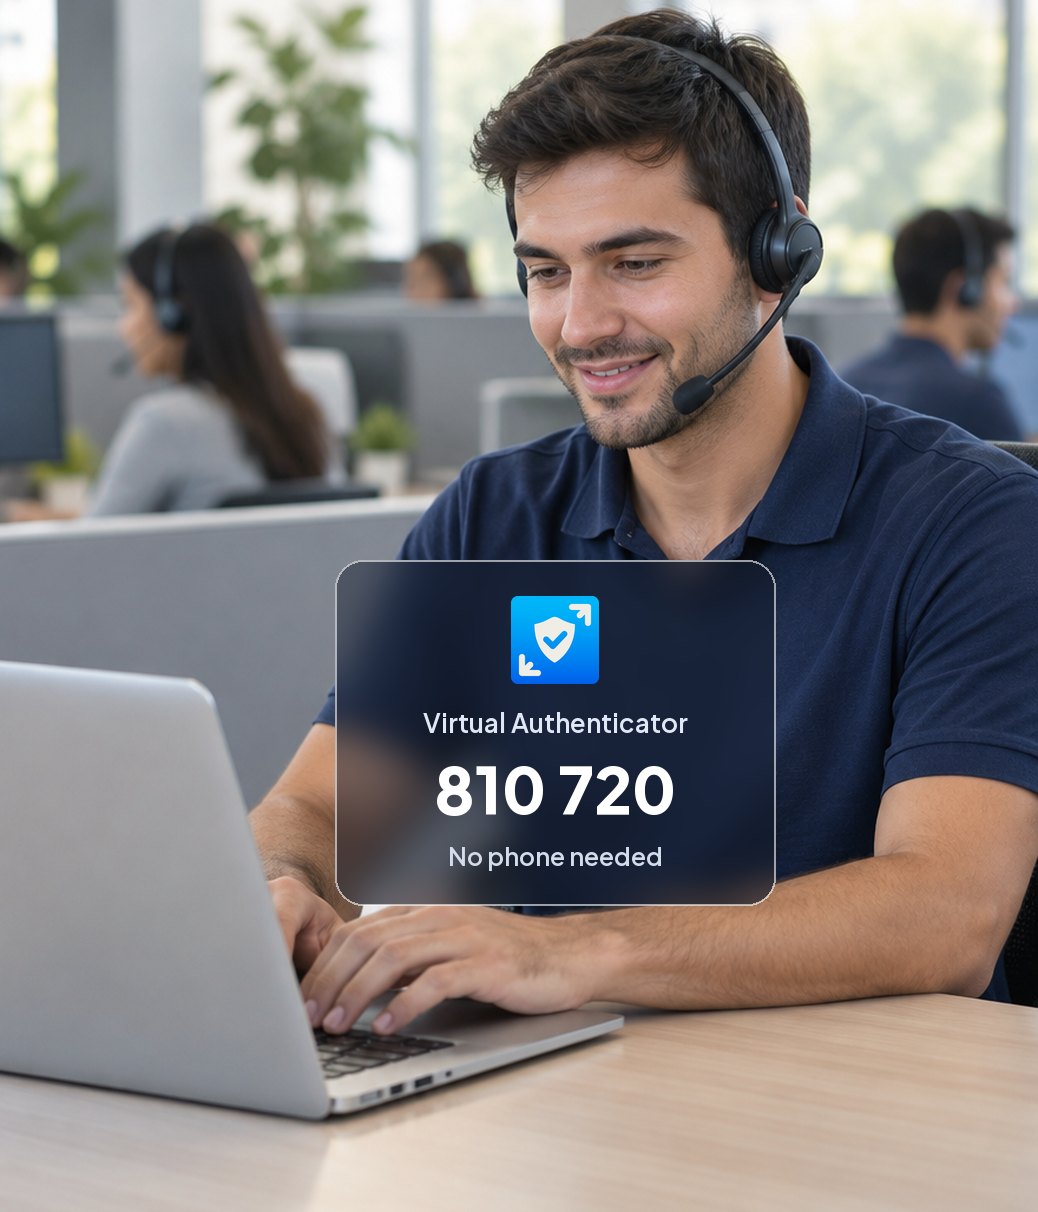
Sin teléfono. Sin necesidad de instalar ninguna aplicación. Sin necesidad de distribuir dispositivos de autenticación.
Capacidades clave
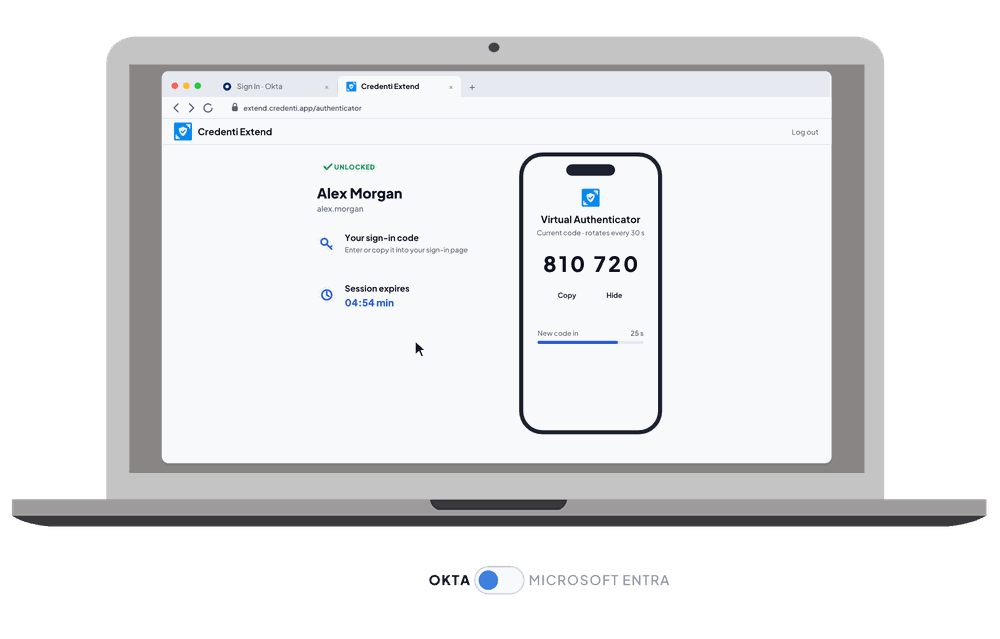
Autenticador virtual basado en navegador
Accede a TOTP a través de una interfaz web en lugar de utilizar un autenticador físico.
Autenticación independiente del teléfono
No es necesario disponer de un teléfono móvil para recuperar el código TOTP del usuario.
Sin instalación en los terminales
No es necesario instalar nada en el ordenador del usuario para acceder al autenticador virtual.
Sin dependencia de SMS ni de llamadas de voz
La autenticación TOTP habitual no depende de los servicios de telecomunicaciones.
Integración con Okta
Amplía la autenticación TOTP a los usuarios mientras Okta sigue validando el código de autenticación.
Integración con Microsoft Entra
Aprovecha la tecnología OATH TOTP compatible con Microsoft Entra sin necesidad de que la aplicación de autenticación esté instalada en el teléfono del usuario.
Código PIN personal
Protege el acceso al autenticador virtual con un PIN específico para cada usuario, si se ha configurado.
Verificación independiente de la matriculación
Utiliza una dirección de correo electrónico secundaria registrada para verificar a los usuarios durante su primer registro.
Beneficios

Dejar de gestionar los dispositivos de autenticación
No hay que recopilar números de teléfono, ni asignar teléfonos de empresa, ni comprar, enviar, sustituir ni recuperar llaves de seguridad.
Incorporar a los usuarios a corto plazo más rápidamente
Proporcionar autenticación multifactorial (MFA) a los contratistas y trabajadores temporales sin tener que gestionar el ciclo de vida de un dispositivo físico de autenticación.
Conecta con equipos distribuidos en cualquier lugar
Autentifica los servicios de asistencia técnica globales y a los proveedores externos sin necesidad de enviar dispositivos de autenticación a las distintas oficinas y países.
Mantén tu inversión actual en un proveedor de identidad (IdP)
Mantén Okta o Microsoft Entra. Mantén tus políticas. Mantén el TOTP. Elimina la dependencia de dispositivos físicos.
Cómo funciona
1. Accede al Autenticador Virtual
El usuario abre Credenti Extend a través de un navegador web compatible.
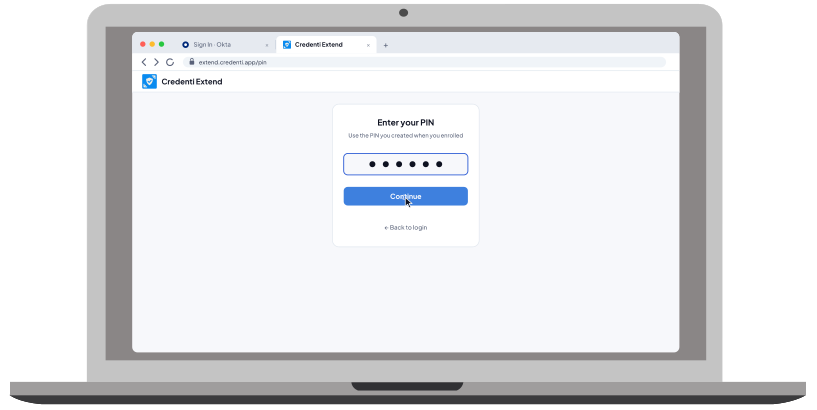
2. Desbloquear
Una vez configurado, el usuario introduce su PIN personal para desbloquear su autenticador virtual.
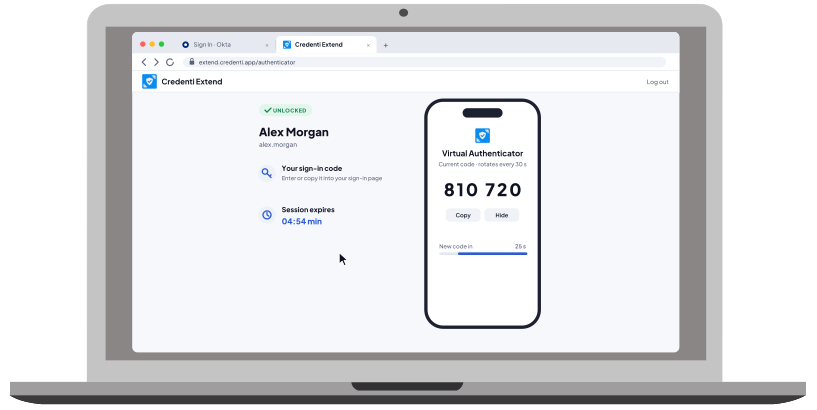
3. Ver el TOTP
Credenti «Extend» muestra la contraseña de un solo uso actual del usuario, compuesta por seis dígitos y basada en el tiempo. El código cambia automáticamente según el intervalo TOTP configurado.
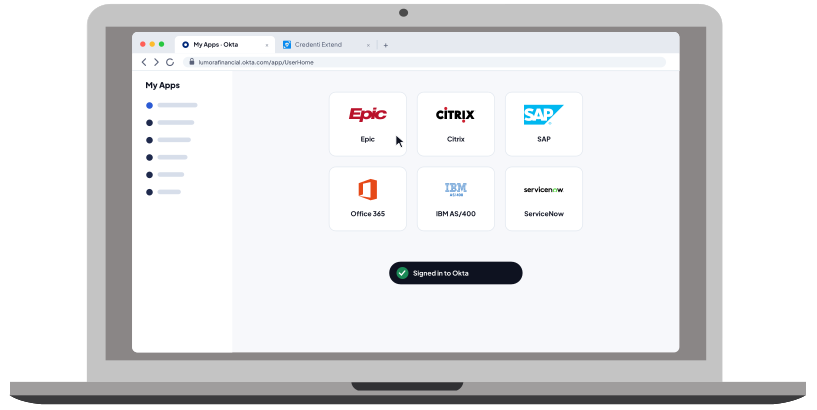
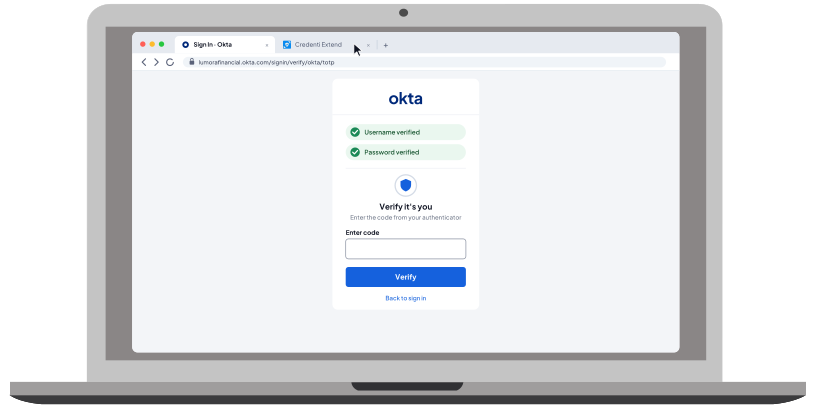
4. Autenticar
El usuario introduce el código en la pantalla habitual de autenticación de Okta o Microsoft Entra. El IdP valida el TOTP y aplica las políticas de autenticación y acceso vigentes de la organización.
Diseñado para la plantilla ampliada
Corredores, agentes y socios
Ofrece a los corredores, agentes financieros, asesores y socios externos la autenticación multifactorial (MFA) de nivel empresarial sin necesidad de proporcionar teléfonos ni instalar software en dispositivos propiedad de otra organización.
Servicios de asistencia técnica, centros de atención telefónica y empresas de externalización de procesos empresariales (BPO)
Autentifica a los equipos de asistencia técnica distribuidos, a los agentes de los centros de atención telefónica y al personal de BPO —que trabajan por turnos y tienen una alta rotación— sin necesidad de enviar dispositivos de autenticación ni de depender de teléfonos personales.
Contratistas y plantillas que utilizan dispositivos propios (BYOD)
Ofrecer autenticación multifactorial (MFA) a los usuarios temporales y a los que utilizan sus propios dispositivos (BYOD) sin crear un ciclo de vida físico para los dispositivos ni instalar software corporativo en sus terminales.
Preguntas frecuentes
¿Qué es « Credenti Extend»?
Credenti Extend es un autenticador virtual basado en navegador que permite a los usuarios acceder a los códigos de autenticación TOTP sin necesidad de un teléfono móvil físico, SMS, llamadas de voz, una aplicación de autenticación ni un token TOTP físico.
¿Puedo utilizar la autenticación multifactorial (MFA) sin un teléfono?
Sí. « Credenti Extend» ofrece a los usuarios una forma de acceder a la autenticación TOTP compatible con Okta y Microsoft Entra sin necesidad de utilizar un teléfono.
¿Es necesario instalar algún programa para utilizar « Credenti Extend»?
No. Los usuarios acceden a su autenticador virtual a través de un navegador. No es necesario instalar ninguna aplicación de autenticación, agente de escritorio ni extensión del navegador simplemente para obtener el código TOTP.
¿Funciona « Credenti Extend» con Okta?
Sí. Credenti Extend está diseñado para funcionar con la autenticación TOTP compatible con Okta. Okta sigue validando el TOTP y aplicando las políticas de autenticación de la organización.
¿Funciona « Credenti Extend» con Microsoft Entra ID?
Sí. Credenti Extend es compatible con la autenticación OATH TOTP que admite Microsoft Entra ID. Entra sigue siendo responsable de validar el código de autenticación y de aplicar la política de autenticación.
¿ Credenti Extend sustituye a Okta Verify o a Microsoft Authenticator?
Credenti Extend ofrece una forma alternativa de poner a disposición la autenticación TOTP para aquellos colectivos en los que el hecho de requerir un teléfono físico o una aplicación de autenticación plantea dificultades operativas. No sustituye al propio proveedor de identidad.
¿Sustituye « Credenti » a la autenticación de dos factores por SMS?
Credenti Extend puede ofrecer una alternativa independiente del teléfono móvil para los procesos de autenticación adecuados que actualmente dependen del envío de códigos OTP por SMS o voz. El código TOTP del usuario se pone a su disposición a través de su autenticador virtual, en lugar de enviarse a través de un operador de telecomunicaciones.
¿Es necesario facilitar un número de teléfono para el servicio « Credenti Extend»?
No se necesita ningún número de teléfono para recibir el TOTP, ya que el usuario lo obtiene a través del autenticador virtual y no mediante SMS o llamada de voz.
¿Cómo puede registrarse un usuario sin teléfono?
Durante el registro inicial, Credenti Extend envía un código de verificación de seis dígitos a la dirección de correo electrónico secundaria registrada por el usuario. Una vez completada la verificación, el usuario puede establecer un PIN personal, si así se ha configurado, y finalizar la activación del autenticador virtual.
¿Por qué es necesario indicar una dirección de correo electrónico secundaria en « Credenti Extend»?
El correo electrónico secundario ofrece un canal independiente para verificar al usuario durante el registro inicial. No debe depender del mismo entorno de Okta o Microsoft Entra que se está protegiendo.
¿Se utiliza la dirección de correo electrónico secundaria cada vez que el usuario se autentica?
No. La dirección de correo electrónico secundaria se utiliza para verificar la identidad durante el proceso de registro, no para enviar todos los códigos de autenticación TOTP.
¿Cómo funciona el PIN?
Una vez configurado, el PIN protege el acceso al autenticador virtual. El proceso es similar a desbloquear un teléfono físico con un PIN antes de acceder a una aplicación de autenticación.
¿A quién va dirigido « Credenti Extend»?
Credenti Extend está diseñado para organizaciones que necesitan ampliar la autenticación TOTP a usuarios en los que el requisito de disponer de teléfonos, aplicaciones de autenticación, llaves de seguridad o software para dispositivos finales plantea dificultades operativas. Resulta especialmente adecuado para corredores, agentes financieros, socios, contratistas, personal de servicios de asistencia técnica a nivel mundial, trabajadores de BPO y de centros de atención al cliente, trabajadores temporales y otros colectivos de personal distribuido o extenso.
¿Se puede utilizar « Credenti » Extend en entornos BYOD?
Sí. El modelo BYOD y los dispositivos finales gestionados de forma independiente son importantes para ampliar los casos de uso de Credenti , ya que los usuarios pueden acceder a su autenticador virtual sin que la organización tenga que instalar software de autenticación en el dispositivo final.
Descubre « Credenti : Extend» en acción.
Mantén Okta o Microsoft Entra. Amplía el uso de TOTP. Elimina la dependencia de los dispositivos: ofrece a los intermediarios, socios, contratistas, centros de atención telefónica y servicios de asistencia técnica la autenticación multifactorial (MFA) empresarial sin necesidad de un teléfono, de instalar una aplicación ni de enviar hardware.


