Tesserino rilasciato. Accesso digitale attivo.
Consenti ai dipendenti di accedere fin dal primo giorno utilizzando il badge che già possiedono. Il servizio “ Credenti ” integra il tuo sistema di controllo degli accessi fisici (PACS) con la registrazione automatica dei badge per l’accesso al computer senza password, consentendo ai dipendenti di mettersi al lavoro senza dover effettuare una registrazione manuale separata.
Assicurarsi che l'accesso tramite badge sia in linea con il ciclo di vita del dipendente, dal rilascio iniziale alla sostituzione, all'uso temporaneo e alla cessazione del rapporto di lavoro.
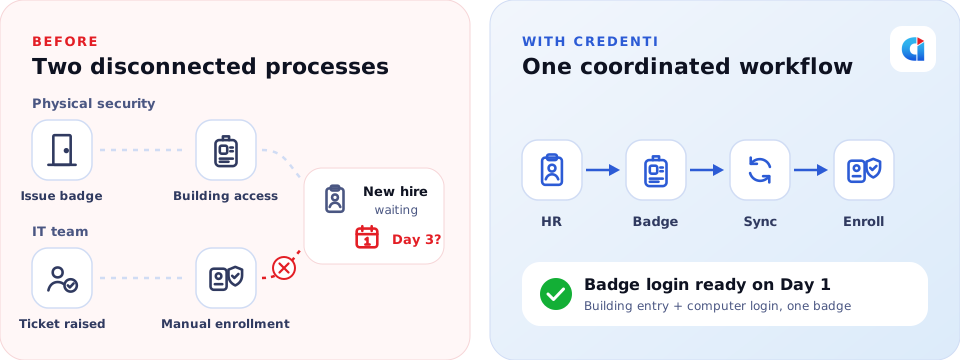
Inserire il rilascio dei badge nel processo di onboarding digitale
I nuovi dipendenti devono poter accedere sia alla sede di lavoro che ai sistemi che utilizzano. La separazione tra le procedure di rilascio dei badge e quelle di registrazione per l'accesso ai computer comporta un carico di lavoro aggiuntivo per il reparto IT, il servizio di sicurezza fisica e i dipendenti.
Credenti collega questi processi. Quando viene assegnato un badge compatibile e le relative informazioni raggiungono Credenti tramite l’integrazione configurata, Credenti lo associa automaticamente al dipendente per consentire l’autenticazione tramite computer supportata.
Il risultato: un flusso di lavoro coordinato per l'onboarding, progettato per rendere operativo l'accesso digitale tramite badge fin dal primo giorno.
Un unico badge per l'accesso all'edificio e l'accesso al computer, con autorizzazioni gestite dalle politiche di accesso appropriate.
Dall’assunzione al primo accesso con il badge

Crea l'identità del dipendente
Il sistema HR avvia il processo di onboarding, mentre i flussi di lavoro esistenti relativi alla gestione delle identità e alla governance creano gli account aziendali necessari.

Rilasciare il badge del dipendente
Il sistema PACS o il sistema di gestione delle credenziali assegna un badge e lo associa al dipendente.

Sincronizzare le informazioni relative all'identità e al badge
L'integrazione configurata rende l'assegnazione dei badge disponibile per Credenti tramite un attributo Active Directory specifico o un flusso di lavoro di provisioning da database a SCIM.

Registrare automaticamente il badge
Credenti associa il badge compatibile all'identità del dipendente, preparandolo per l'autenticazione supportata dalla postazione di lavoro.

Tap per accedere alla postazione di lavoro
Il dipendente presenta il proprio badge a un lettore compatibile. Credenti autentica il dipendente in base alla politica di accesso configurata, compreso qualsiasi fattore aggiuntivo richiesto.
Inserimento del personale → Configurazione delle identità → Emissione dei badge → Sincronizzazione → Registrazione su Credenti → Accesso tramite badge
Quattro percorsi di integrazione. Un unico ciclo di vita coordinato dei badge.
Sincronizzazione tramite Active Directory
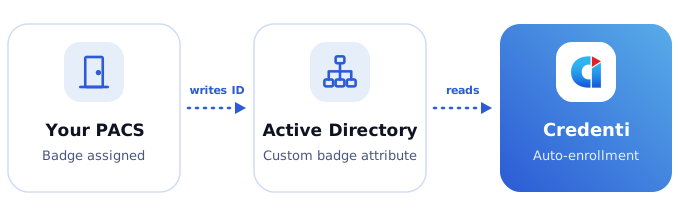
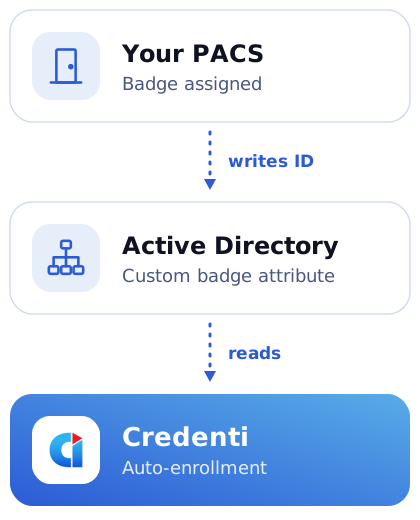
Utilizza le informazioni relative ai badge presenti nella tua directory esistente. L’integrazione PACS scrive l’identificativo del badge del dipendente in un attributo personalizzato designato di Active Directory. Credenti utilizza tale attributo per associare automaticamente la credenziale al dipendente corretto.
Questo approccio è adatto alle organizzazioni che già sincronizzano le informazioni relative ai badge in AD o che desiderano utilizzare la directory come collegamento tra la gestione delle credenziali fisiche e l'autenticazione informatica.
PACS → Attributo personalizzato del badge AD → Credenti
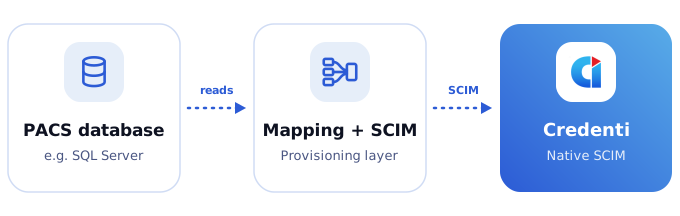
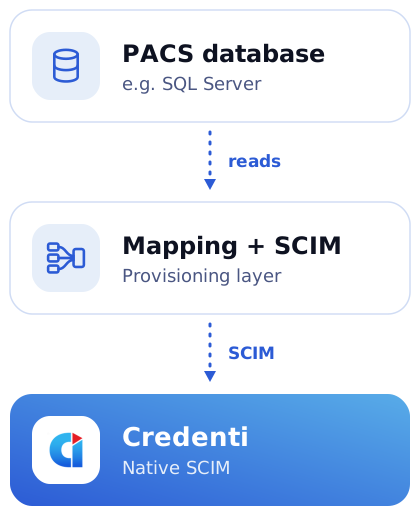
Collega il tuo database PACS tramite SCIM
Utilizzare i record relativi ai badge disponibili in un database PACS supportato. Nelle implementazioni che utilizzano un database relazionale come Microsoft SQL Server, un livello di integrazione e provisioning del database legge i record relativi ai dipendenti e ai badge, mappa le informazioni richieste e invia gli aggiornamenti supportati a Credenti tramite la sua interfaccia SCIM nativa.
Ciò offre un'alternativa nei casi in cui le informazioni relative al badge siano disponibili nel database PACS anziché come attributo AD.
Database PACS → Mappatura dei dati e provisioning SCIM → Credenti
In entrambi i casi, l’implementazione definisce la corrispondenza dei dipendenti, gli identificatori dei badge, la tempistica di sincronizzazione e gli eventi del ciclo di vita che determinano le modifiche alla registrazione.
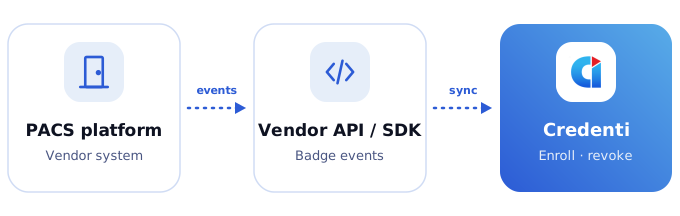
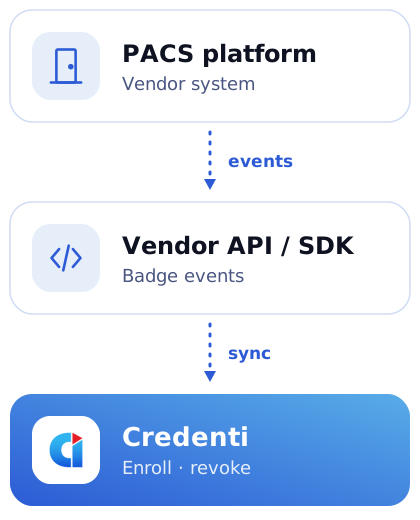
Integrazione tramite API o SDK dei fornitori
Collega Credenti utilizzando le API o gli SDK supportati dal tuo fornitore PACS. L'integrazione recupera le assegnazioni dei badge dei dipendenti e comunica le modifiche al ciclo di vita supportate per automatizzare le procedure di registrazione e cancellazione.
I flussi di lavoro disponibili dipendono dall'interfaccia del fornitore e possono includere l'emissione, la sostituzione, la modifica dello stato delle credenziali e la revoca dei badge.
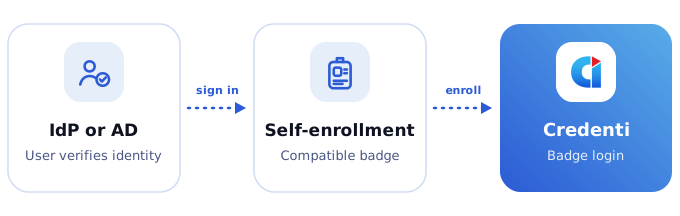
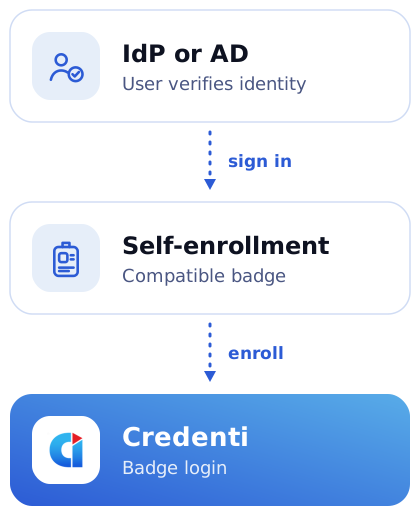
Inizia subito con la registrazione self-service dei badge
Abilita l'accesso tramite badge senza integrare il tuo PACS. I dipendenti effettuano l'autenticazione tramite il proprio provider di identità supportato o Active Directory per verificare la propria identità, quindi registrano un badge compatibile per accedere al computer.
CredentiI controlli di iscrizione consentono di offrire questa opzione a utenti selezionati, facilitando l'avvio con un team specifico o un gruppo di distribuzione.
Quando un utente viene disattivato nell'AD o nel provider di identità collegato, Credenti revoca automaticamente la registrazione del badge, impedendo ulteriori accessi al computer tramite badge una volta che la modifica dello stato dell'account entra in vigore nell'ambiente di distribuzione.
Autenticarsi tramite IdP o AD → Registrare un badge compatibile → Accedere tramite badge
Account disabilitato in AD o IdP → Registrazione del badge automaticamente revocata
Mantenere l'accesso all'avanguardia man mano che cambiano i badge e i dipendenti
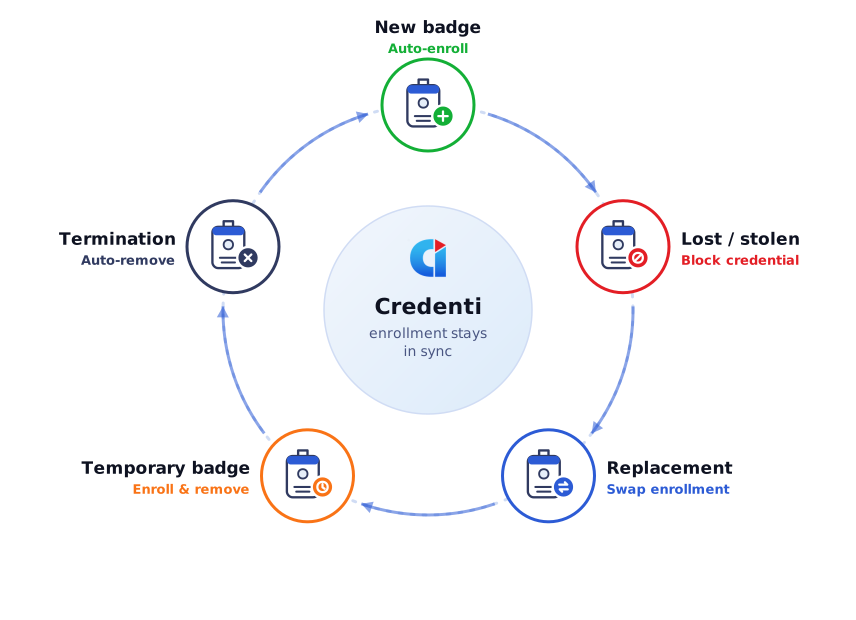
La gestione dei badge prosegue anche dopo il primo giorno. “ Credenti ” supporta flussi di lavoro che garantiscono che la registrazione per l’autenticazione tramite computer sia sempre allineata alle modifiche delle credenziali e allo stato dei dipendenti.
Le modifiche entrano in vigore in base alle modalità di sincronizzazione e applicazione dell'integrazione, compresa la connettività degli endpoint. Le modifiche relative all'accesso fisico continuano a essere regolate dalle procedure PACS.

Nuovo dipendente o badge appena rilasciato
Registrare automaticamente il badge compatibile quando l'identità del dipendente e l'assegnazione del badge raggiungono l'Credenti.

Tesserino smarrito o rubato
Bloccare le credenziali interessate per l'autenticazione del computer tramite la procedura configurata in caso di smarrimento del badge.

Tesserino sostitutivo
Associare la sostituzione al dipendente e rimuovere la precedente iscrizione tramite il flusso di lavoro configurato.

Tesserino temporaneo
Gestisci le registrazioni e le cancellazioni nell'ambito della procedura di emissione e restituzione dei badge temporanei.

Cessazione del rapporto di lavoro
Rimuovere automaticamente l'iscrizione al badge quando il processo di offboarding configurato segnala l'evento di cessazione del rapporto di lavoro.
Meno burocrazia. Un’esperienza migliore fin dal primo giorno.

Preparare i dipendenti per il primo giorno di lavoro
Collegare la registrazione dei badge al processo di inserimento in azienda, in modo che i dipendenti possano utilizzare le credenziali loro assegnate per accedere alle postazioni di lavoro supportate.

Ridurre il lavoro legato alle iscrizioni duplicate
Riutilizza le informazioni relative all'identità e al badge già gestite dalla tua organizzazione, invece di richiedere un'associazione manuale separata per ogni dipendente.

Coordinare la sicurezza informatica e quella fisica
Definire una procedura chiara per comunicare il rilascio, le modifiche e la revoca dei badge a tutti i team responsabili della gestione degli accessi dei dipendenti.

Semplificare la sostituzione dei badge e la gestione degli accessi temporanei
Gestire le modifiche alle credenziali attraverso flussi di lavoro coerenti, assicurando che ogni badge rimanga associato al dipendente corretto.

Favorire una gestione tempestiva delle dimissioni
Inserire la rimozione della registrazione del badge nella procedura di cessazione del rapporto di lavoro, insieme alla disattivazione dell'account e alle modifiche relative all'accesso fisico.
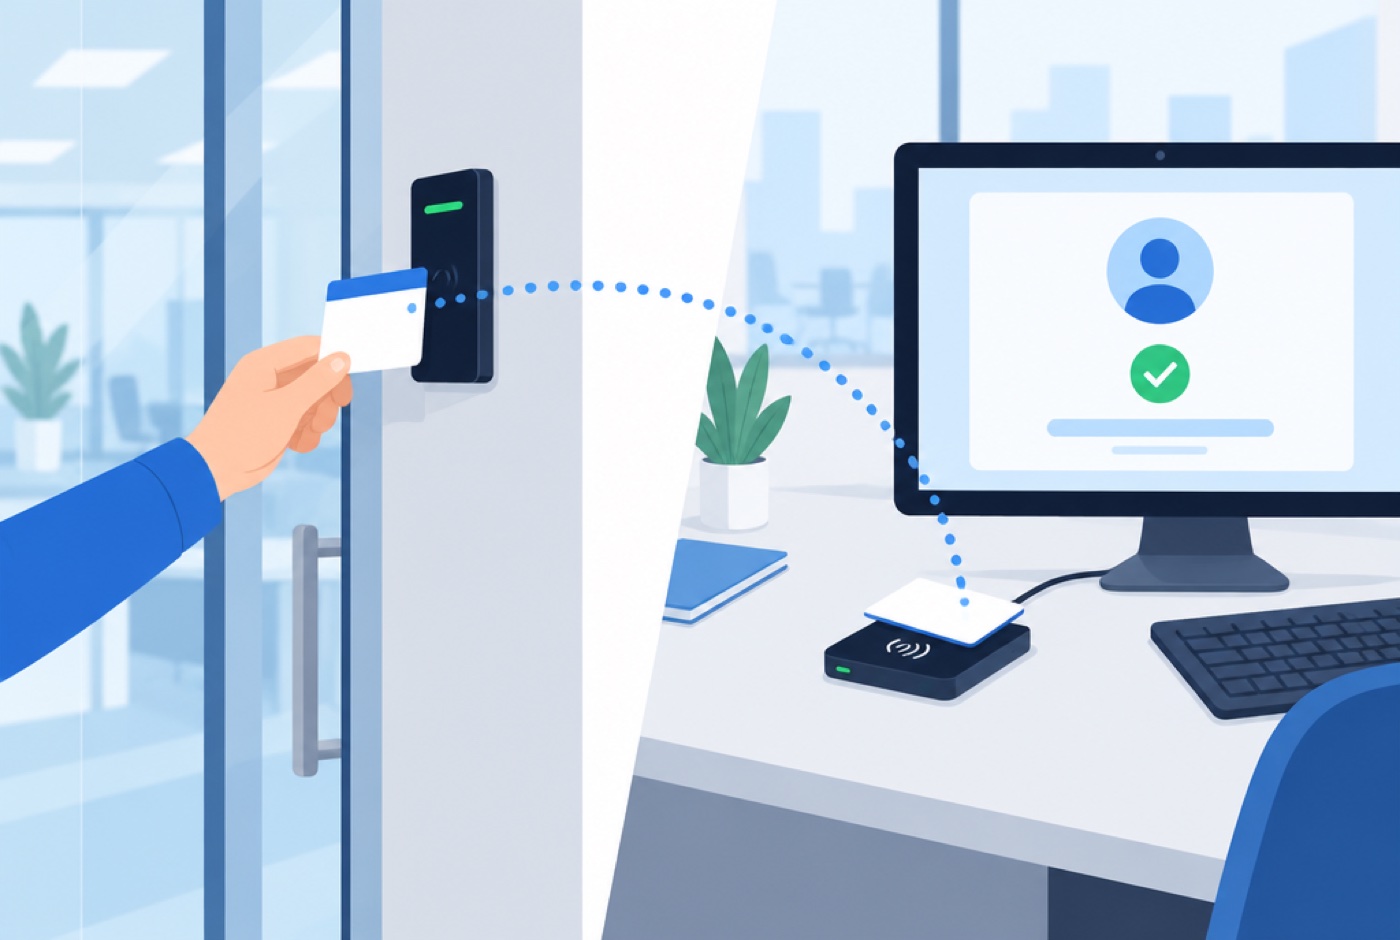
Amplia la tua infrastruttura di badge esistente
Credenti si integra con i processi esistenti di gestione delle identità e dei badge per consentire l'autenticazione al computer tramite credenziali compatibili.
Il sistema PACS continua a stabilire in quali edifici e locali un dipendente possa accedere. Le politiche aziendali in materia di identità e accesso ai computer determinano quali postazioni di lavoro e risorse digitali i dipendenti possano utilizzare.
Con Credenti Tap , i badge dei dipendenti compatibili consentono l'autenticazione sulle postazioni di lavoro supportate. I flussi di lavoro disponibili dipendono dal badge, dal lettore, dal sistema operativo e dalla configurazione di implementazione.
Funziona con i badge e i lettori già presenti nell'You
Non è richiesto alcun hardware proprietario Credenti . Consulta l'elenco completo dei dispositivi compatibili →
Tessere di prossimità
HID Prox, AWID, Indala
Badge intelligenti senza contatto
iCLASS, Seos, MIFARE, DESFire
Carte d'identità rilasciate dal governo
CAC, PIV-I
Smart card biometriche
Sentry, IDEX
Il telefono come lettore
NFC su Android e iOS con Credenti Now
Lettori contactless da tavolo
rfIDEAS WAVE ID, HID OMNIKEY, ACS, Identiv
Lettori Nano
Lettori USB a profilo ribassato per laptop e chioschi
Lettori di smart card a contatto
Per le carte con chip CAC / PIV-I
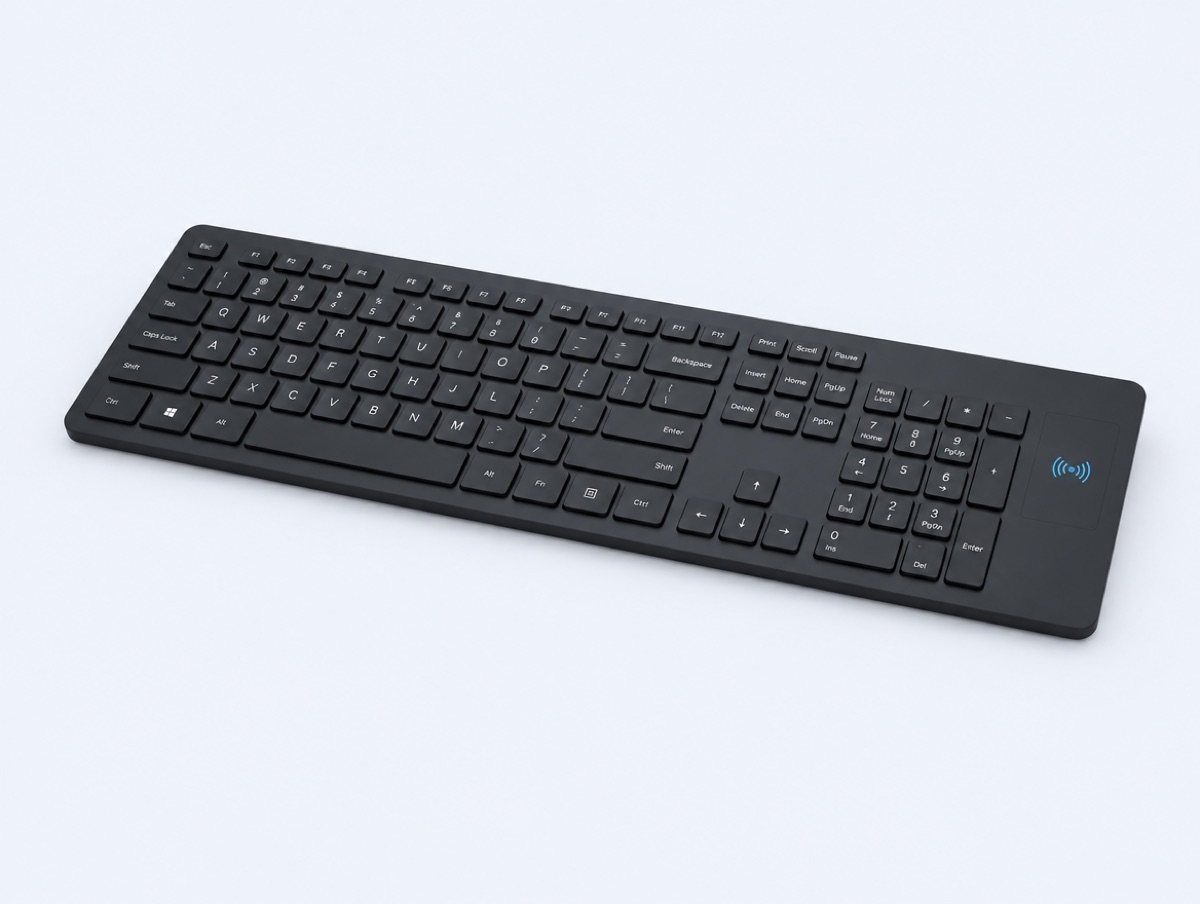
Tastiere RFID
Tastiera KSI con lettore integrato
Tessere di prossimità
HID Prox, AWID, Indala
Badge intelligenti senza contatto
iCLASS, Seos, MIFARE, DESFire
Carte d'identità rilasciate dal governo
CAC, PIV-I
Smart card biometriche
Sentry, IDEX
Il telefono come lettore
NFC su Android e iOS con Credenti Now
Lettori contactless da tavolo
rfIDEAS WAVE ID, HID OMNIKEY, ACS, Identiv
Lettori Nano
Lettori USB a profilo ribassato per laptop e chioschi
Lettori di smart card a contatto
Per le carte con chip CAC / PIV-I
Tastiere RFID
Tastiera KSI con lettore integrato
Trova l'integrazione giusta per il tuo PACS
Iniziate dall’infrastruttura di badge che già gestite. Credenti può valutare l’approccio di integrazione più adeguato in base alla vostra piattaforma e alle informazioni disponibili sul ciclo di vita.
Verifica la compatibilità del tuo PACS →La valutazione riguarda:

Il vostro sistema PACS o prodotto per la gestione delle credenziali e la relativa versione.
Sincronizzazione Active Directory esistente.
Opzioni supportate per l'accesso ai database e il provisioning.
Mappature tra identità dei dipendenti e identificativi dei badge.
Gestione dei tesserini smarriti, sostitutivi e temporanei.
Casi di cessazione e requisiti di iscrizione e cancellazione.
Compatibilità tra badge, lettore e postazione di lavoro.
Domande frequenti
I dipendenti possono utilizzare i propri badge per accedere al computer già dal primo giorno?
Sì, con un'implementazione supportata configurata in modo da completare il provisioning dell'identità, la sincronizzazione del badge e la registrazione prima che il dipendente abbia bisogno di accedere. Credenti associa automaticamente il badge compatibile al dipendente non appena le informazioni richieste raggiungono la piattaforma.
L'accesso tramite badge viene attivato immediatamente al momento dell'emissione del badge?
L'accesso tramite badge può essere attivato automaticamente per gli utenti idonei non appena l'integrazione configurata comunica l'assegnazione del badge e Credenti elabora la registrazione. I tempi di sincronizzazione vengono stabiliti durante l'implementazione per soddisfare i requisiti di onboarding.
CredentiLe funzionalità di controllo delle iscrizioni consentono di abilitare l'accesso ai computer tramite badge per un sottoinsieme selezionato di utenti. Il rilascio di un badge di accesso fisico non garantisce automaticamente l'accesso al computer a tutti i possessori del badge: spetta alla vostra organizzazione stabilire quali utenti ne abbiano diritto.
È possibile utilizzare lo stesso badge sia per accedere all'edificio che per effettuare il login al computer?
Sì, purché il badge e il lettore della postazione di lavoro siano compatibili con il flusso di autenticazione “ Credenti ” selezionato. Le autorizzazioni relative all’accesso fisico e all’accesso al computer continuano a essere gestite separatamente.
È necessario memorizzare le informazioni relative ai badge in Active Directory?
No. Un attributo AD designato rappresenta una delle opzioni di integrazione. Un flusso di lavoro di provisioning da database a SCIM supportato può inoltre fornire le informazioni richieste relative all’identità e al badge all’indirizzo Credenti.
In che modo un database PACS si collega a Credenti?
Un livello di integrazione o di provisioning del database legge i record PACS pertinenti, li mappa agli attributi richiesti e invia gli aggiornamenti supportati tramite l'interfaccia SCIM nativa di Credenti. SCIM fornisce l'interfaccia di provisioning; non esegue interrogazioni sul database stesso.
È possibile abilitare l'accesso tramite badge senza integrare il nostro sistema di controllo degli accessi fisici?
Sì. " Credenti " supporta la registrazione self-service dei badge. Gli utenti effettuano l'autenticazione tramite il proprio provider di identità supportato o Active Directory per verificare la propria identità, quindi registrano un badge compatibile per l'accesso al computer. I controlli di registrazione consentono di rendere questa funzionalità disponibile solo a utenti selezionati.
Quando un utente viene disabilitato nell'AD o nel provider di identità collegato, Credenti revoca automaticamente la registrazione del suo badge, impedendo ulteriori accessi tramite badge una volta che la modifica dello stato dell'account entra in vigore nell'implementazione. L'accesso fisico all'edificio continua a essere gestito separatamente dal proprio PACS.
Credenti può supportare una politica che richieda di strisciare il badge di accesso all'edificio prima di effettuare il login al computer?
Credenti fornisce il quadro normativo a sostegno di tale controllo attraverso un’integrazione PACS su misura. Un’implementazione di questo tipo potrebbe richiedere la registrazione dell’evento di accesso tramite badge di una persona prima di consentirne l’accesso al sistema informatico, contribuendo così a scoraggiare il fenomeno del “tailgating” e rafforzando l’uso individuale del badge all’ingresso.
Ciò richiede una progettazione e una verifica dell'integrazione specifiche per l'implementazione; non si tratta di una funzionalità standard pronta all'uso.
Discuti la tua politica di accesso basata sugli accessi — parla con il nostro team del tuo ambiente PACS e della politica che desideri applicare.
Cosa succede se un dipendente smarrisce il badge?
La procedura prevista in caso di smarrimento del badge blocca l’utilizzo delle credenziali interessate per l’autenticazione al computer. È quindi possibile associare al dipendente un badge sostitutivo o temporaneo seguendo la procedura prevista. Il reparto di sicurezza fisica si occupa delle relative modifiche relative all’accesso all’edificio.
Credenti , supporta i badge temporanei?
Sì. " Credenti " supporta la registrazione e la rimozione dei badge temporanei. La configurazione del sistema definisce le modalità di assegnazione delle credenziali temporanee, le modalità di cessazione del loro utilizzo e le modalità di rimozione dell'associazione precedente prima della riassegnazione.
Cosa succede quando un dipendente viene licenziato?
Credenti può rimuovere automaticamente la registrazione del badge quando il flusso di lavoro di offboarding configurato segnala l'evento di cessazione del rapporto di lavoro. Il processo più ampio dovrebbe inoltre occuparsi degli account aziendali, delle sessioni attive e dell'accesso fisico.
Abbiamo bisogno di badge o lettori proprietari Credenti ?
No. Il servizio " Credenti " non richiede l'uso di hardware di autenticazione proprietario Credenti . È possibile acquistare badge e lettori compatibili tramite il proprio rivenditore di fiducia o fornitore di hardware; inoltre, il sito Credenti può suggerire opzioni adeguate.
Inserisci l'accesso al badge del primo giorno nel tuo processo di inserimento
Integra la gestione delle assunzioni, l'emissione dei badge e l'autenticazione dei computer in un flusso di lavoro coordinato. Riduci le operazioni manuali di registrazione e mantieni l'accesso tramite badge allineato dal primo giorno fino alla cessazione del rapporto di lavoro.


