MFA per broker, partner e appaltatori — Senza dipendenza dal dispositivo
Estendi l'autenticazione TOTP in Okta e Microsoft Entra a broker, partner, agenti, collaboratori esterni, help desk globali e altri utenti distribuiti, senza richiedere l'uso di un telefono cellulare, SMS, chiamate vocali, app di autenticazione, chiavi di sicurezza o l'installazione di software.
Credenti Extend offre un autenticatore virtuale sicuro e basato su browser che consente agli utenti di accedere al proprio codice TOTP a sei cifre a rotazione ovunque siano autorizzati a lavorare.
Niente telefono. Nessuna app da installare. Nessun dispositivo di autenticazione da distribuire.
Estendere il TOTP oltre il telefono fisico
Le organizzazioni hanno a disposizione più opzioni di autenticazione che mai. Tuttavia, l'implementazione di tali metodi di autenticazione per l'intera forza lavoro può ancora comportare notevoli difficoltà operative.
I broker possono lavorare dai propri computer portatili. I partner possono utilizzare dispositivi gestiti da un’altra azienda. Il personale dell’help desk può essere dislocato in tutto il mondo. Agli operatori dei contact center potrebbe non essere consentito l’uso dei telefoni personali. I collaboratori esterni potrebbero aver bisogno di accesso solo per alcuni mesi.
In questi contesti, l'autenticazione può trasformarsi in un problema di gestione dei dispositivi.
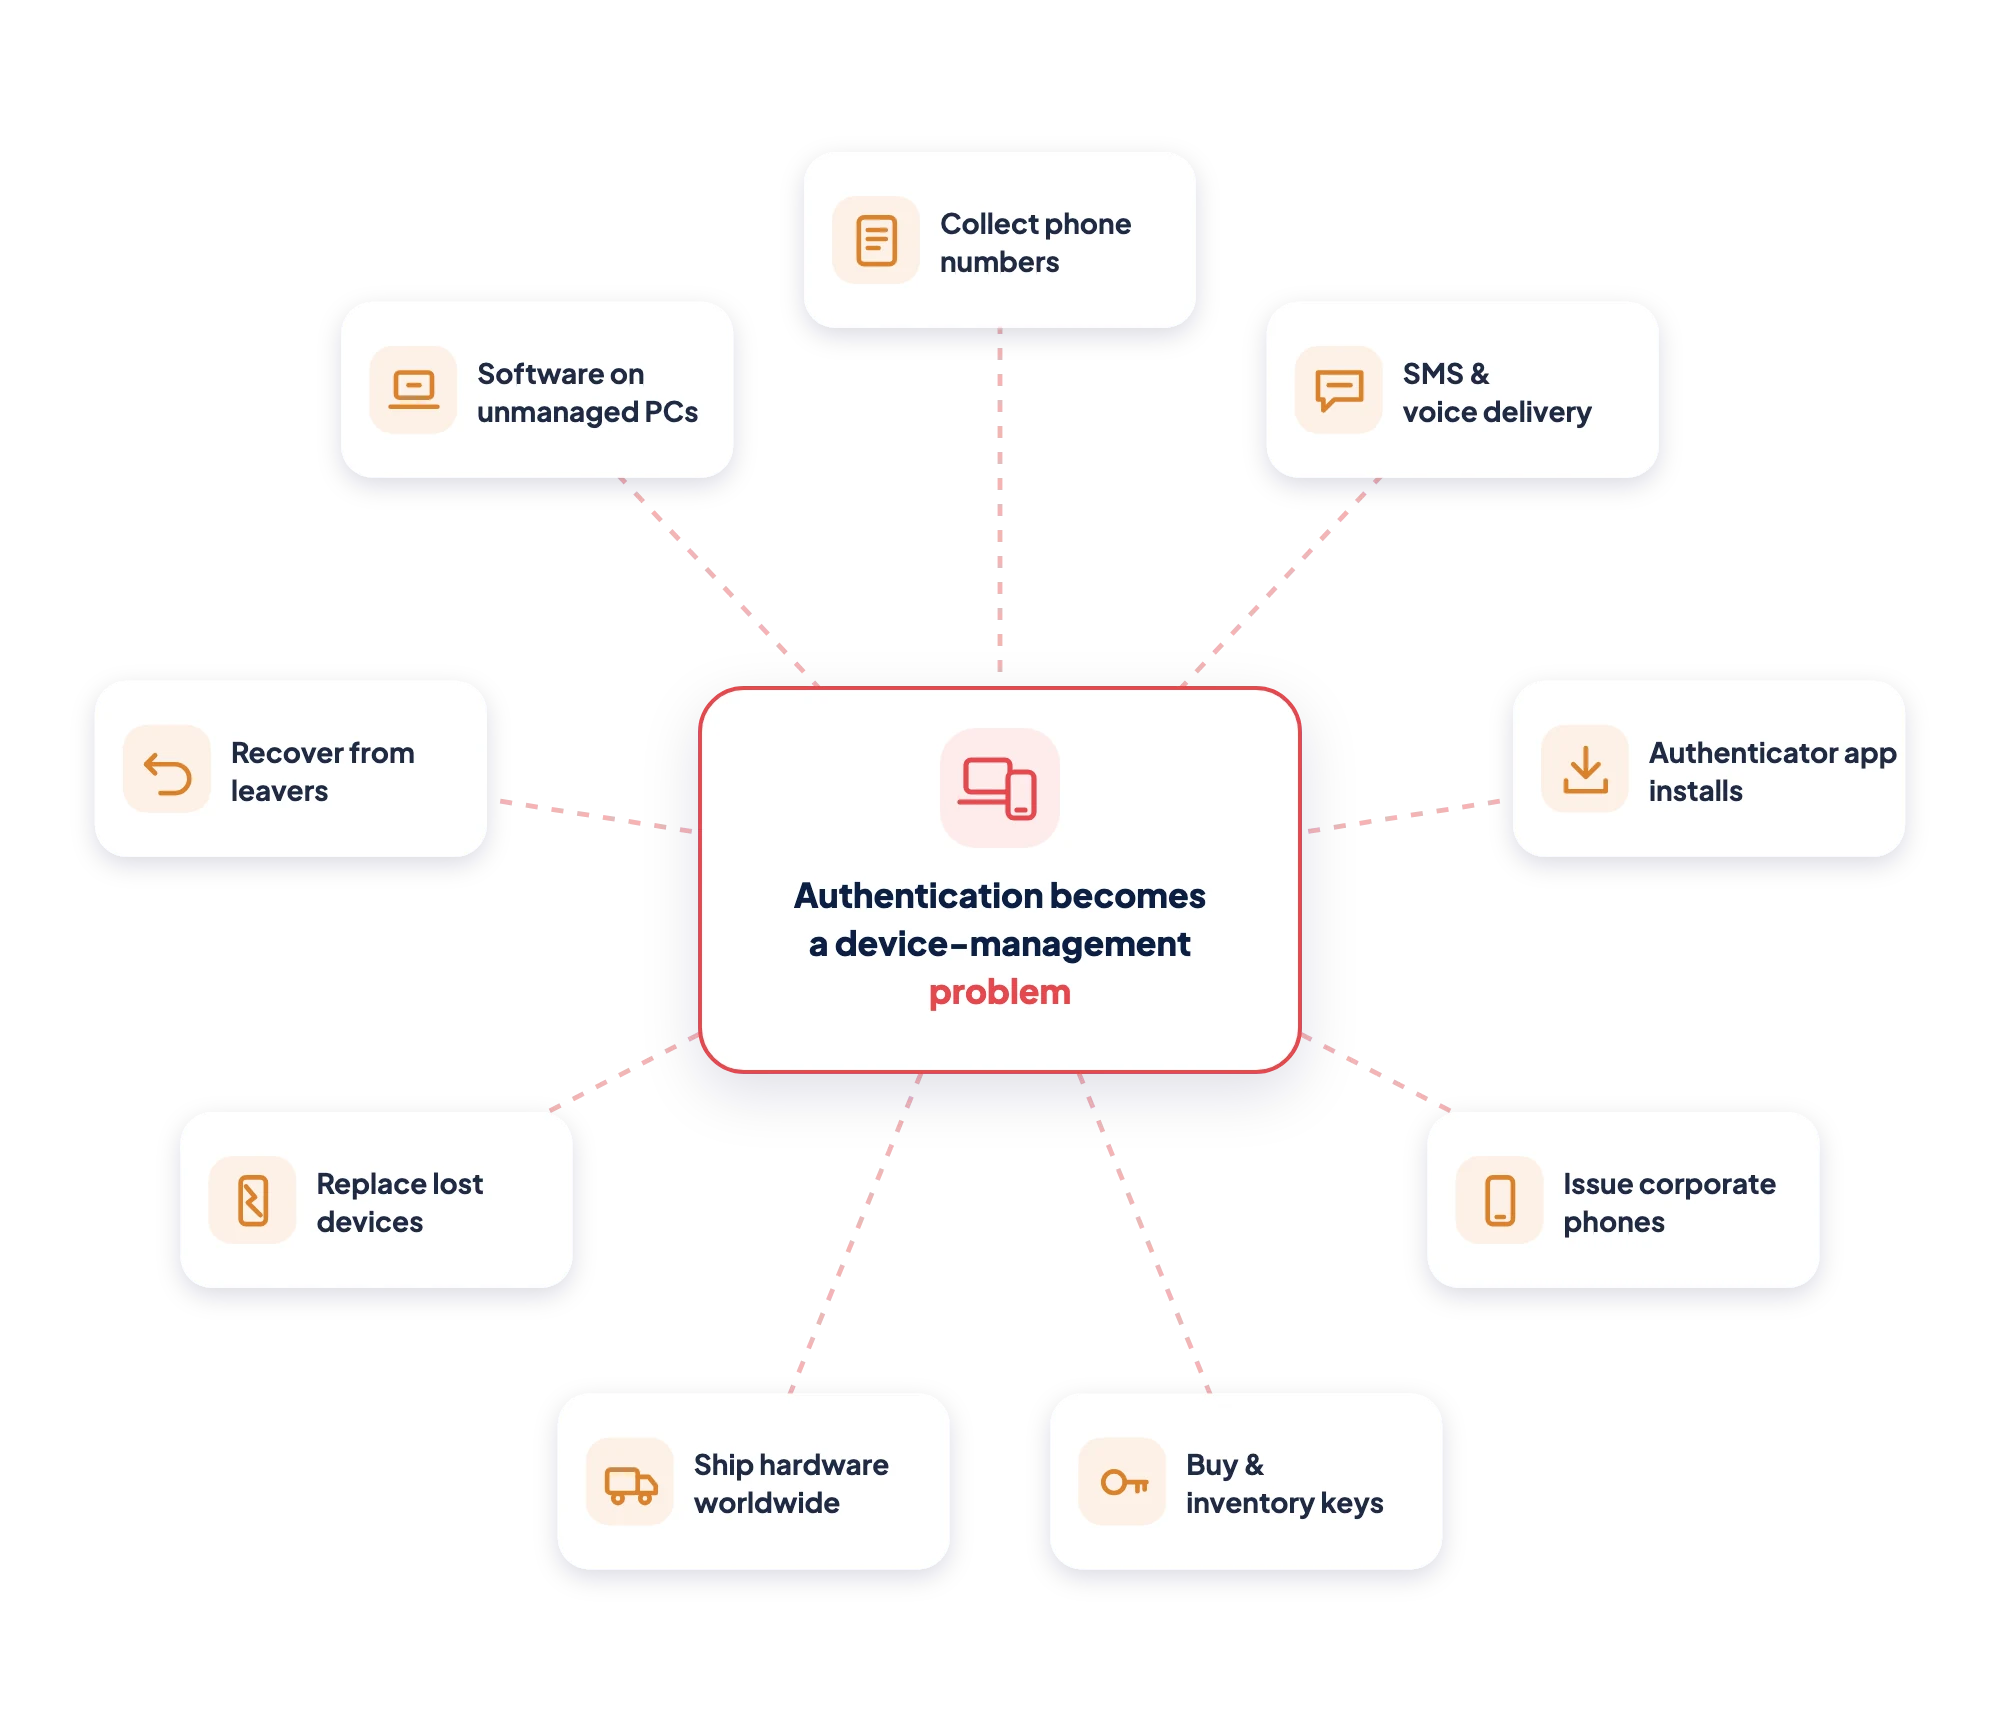
Le organizzazioni potrebbero dover:

Raccogliere e conservare i numeri di telefono personali
A seconda che si tratti di SMS o di chiamate vocali
Richiedere agli utenti di installare applicazioni di autenticazione
Fornire telefoni cellulari aziendali
Acquisto e gestione delle chiavi di sicurezza
Dispositivi hardware per l'autenticazione delle navi in tutto il mondo
Sostituire i dispositivi smarriti o danneggiati
Recover l'hardware quando i dipendenti lasciano l'azienda
Software di supporto su dispositivi che non gestiscono
Credenti Extend offre un approccio diverso.
Estendere l'autenticazione TOTP già disponibile in Okta e Microsoft Entra senza estendere le responsabilità relative alla gestione dei dispositivi a ogni utente.
Scopri l'autenticatore virtuale
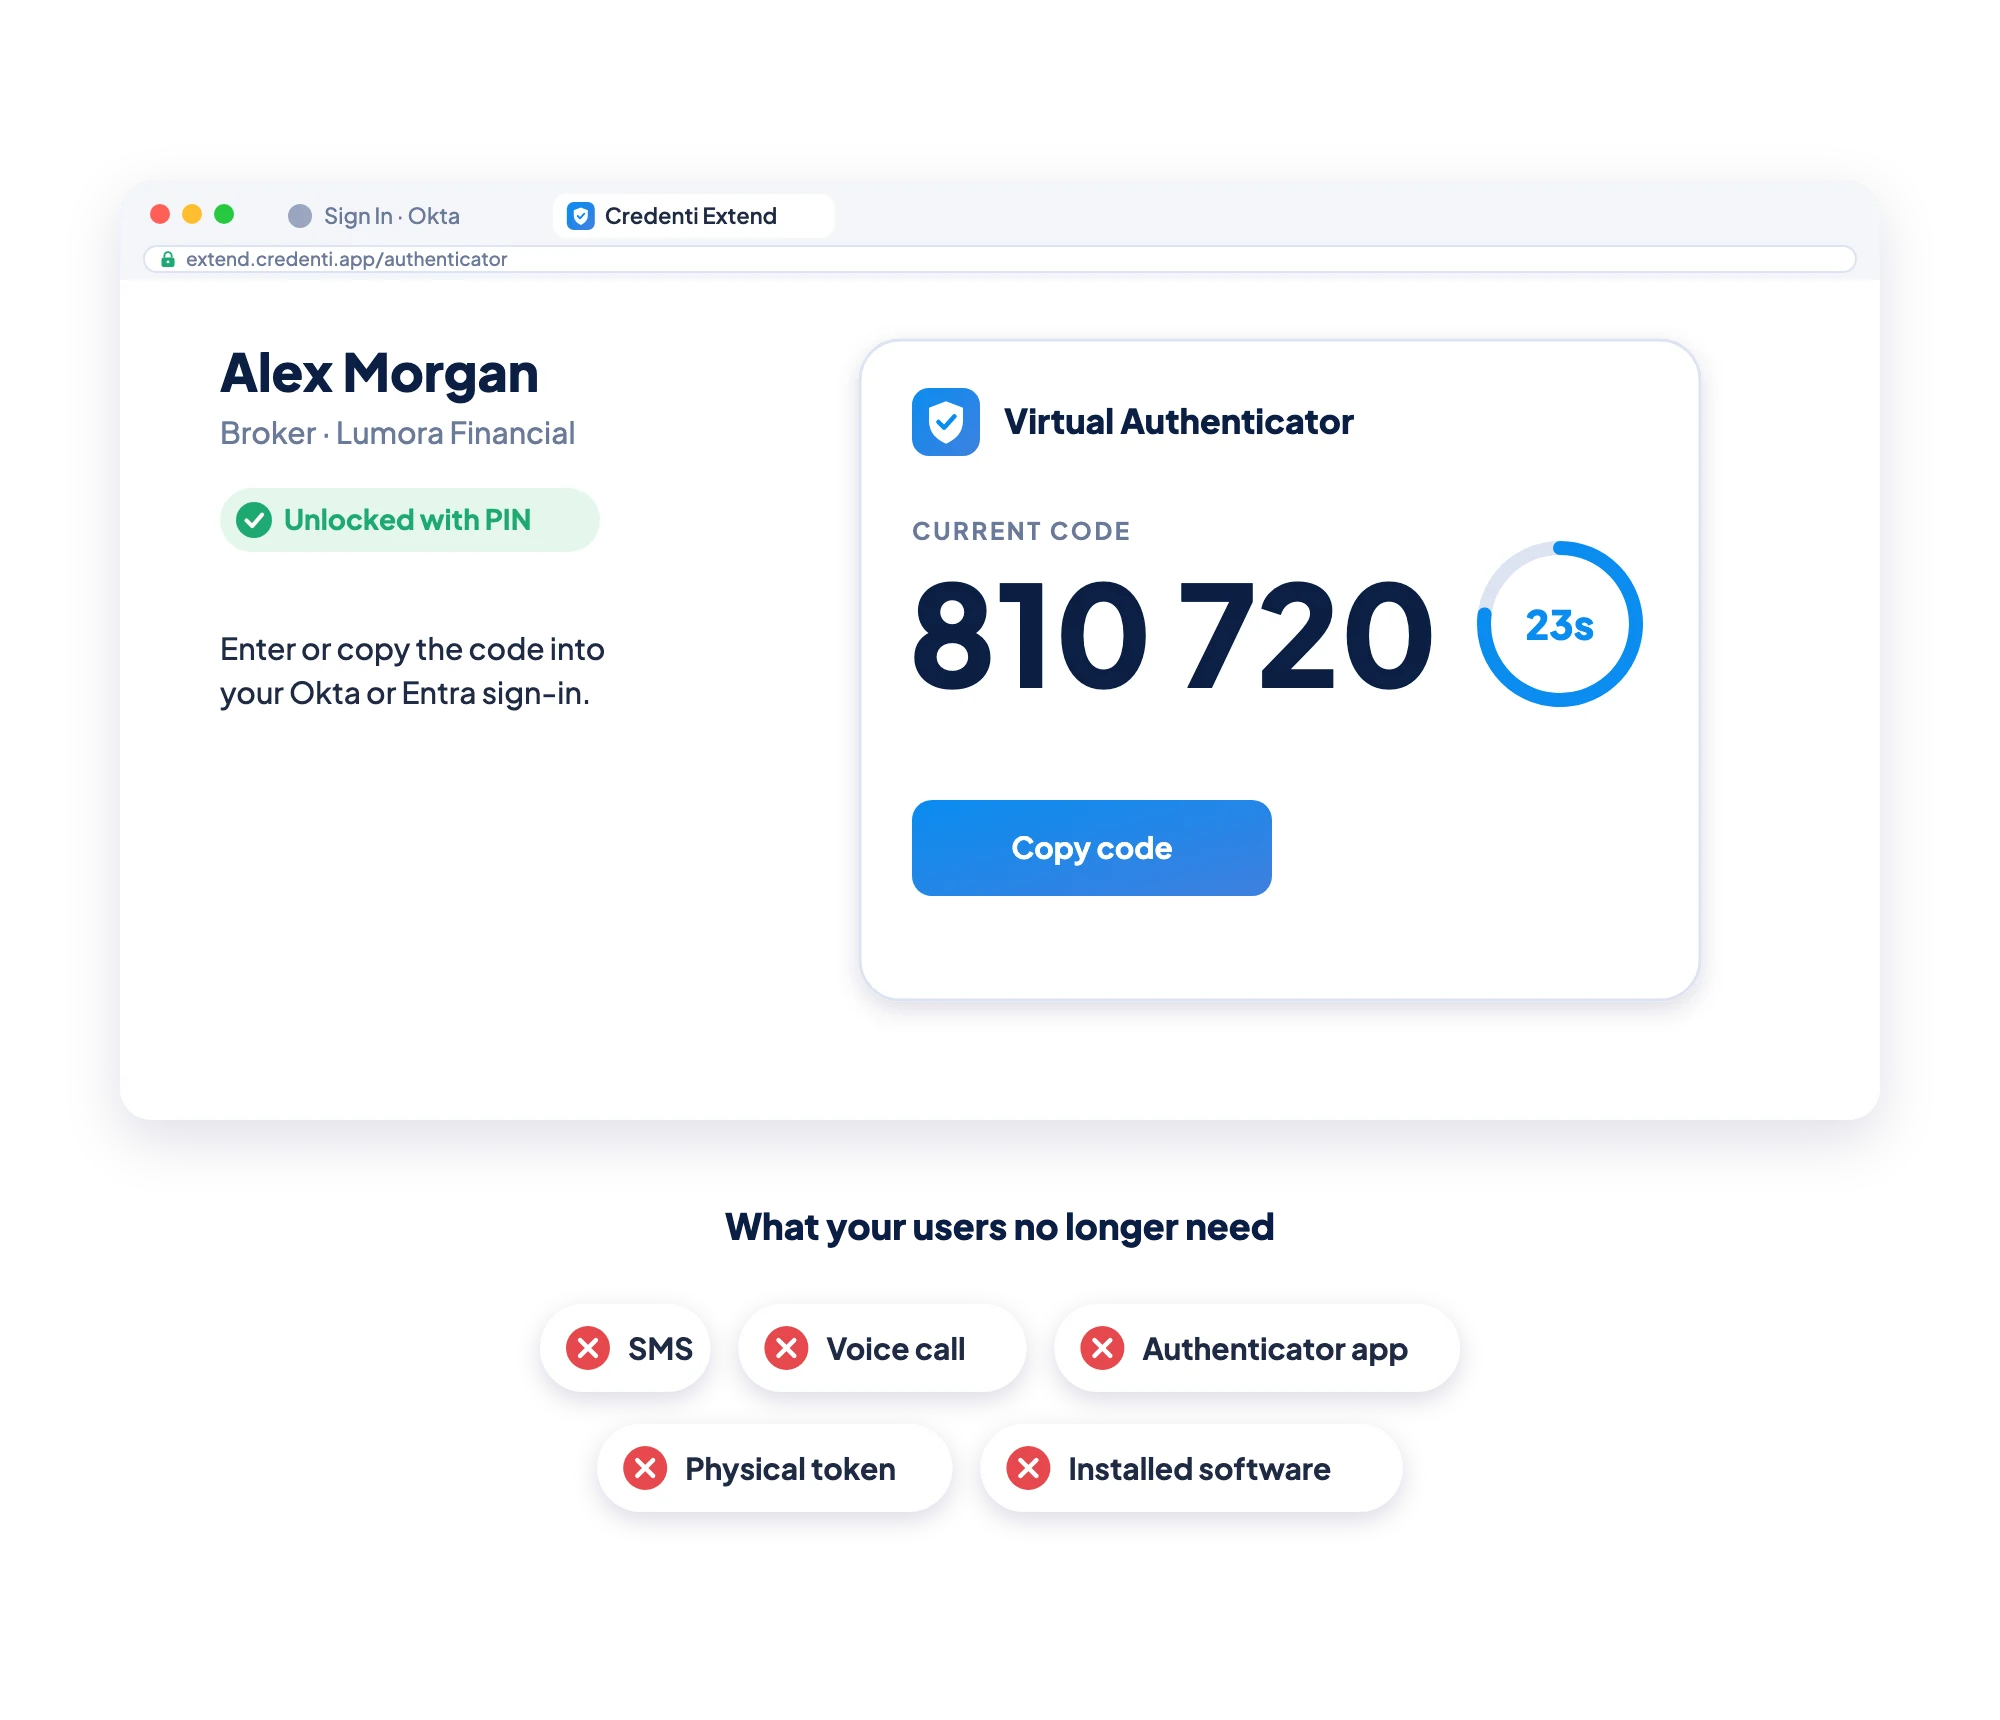
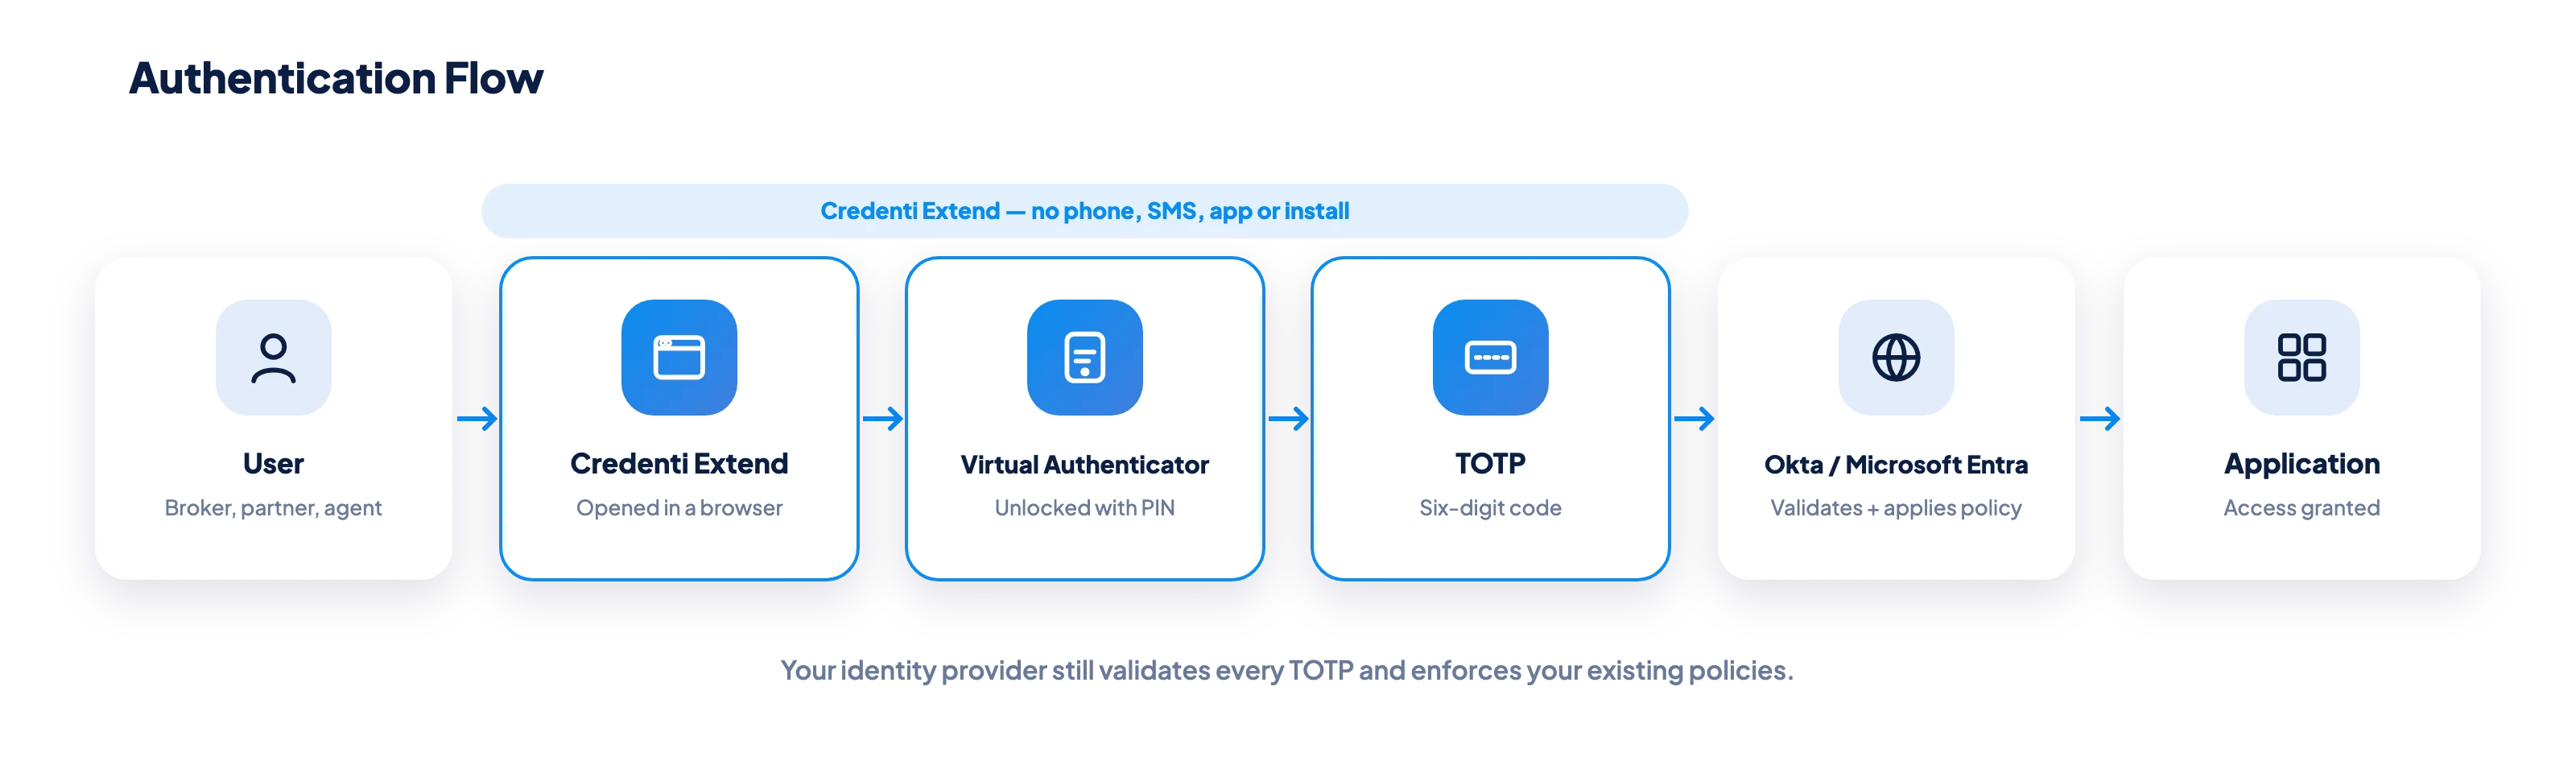
Credenti Extend porta nel browser la consueta esperienza di autenticazione.
Anziché aprire un'applicazione di autenticazione su uno smartphone fisico, gli utenti aprono il proprio autenticatore virtuale Credenti Extend.
Una volta configurato il PIN, l'utente sblocca l'autenticatore virtuale proprio come farebbe con un telefono fisico. Extend visualizza quindi il codice TOTP a sei cifre corrente.
L'utente inserisce o copia il codice nella procedura di autenticazione esistente di Okta o Microsoft Entra.
Il provider di identità verifica il codice TOTP e continua ad applicare le politiche di autenticazione e di accesso dell'organizzazione.
Come funziona l’estensione “ Credenti ”
1. Accedi all’Autenticatore virtuale
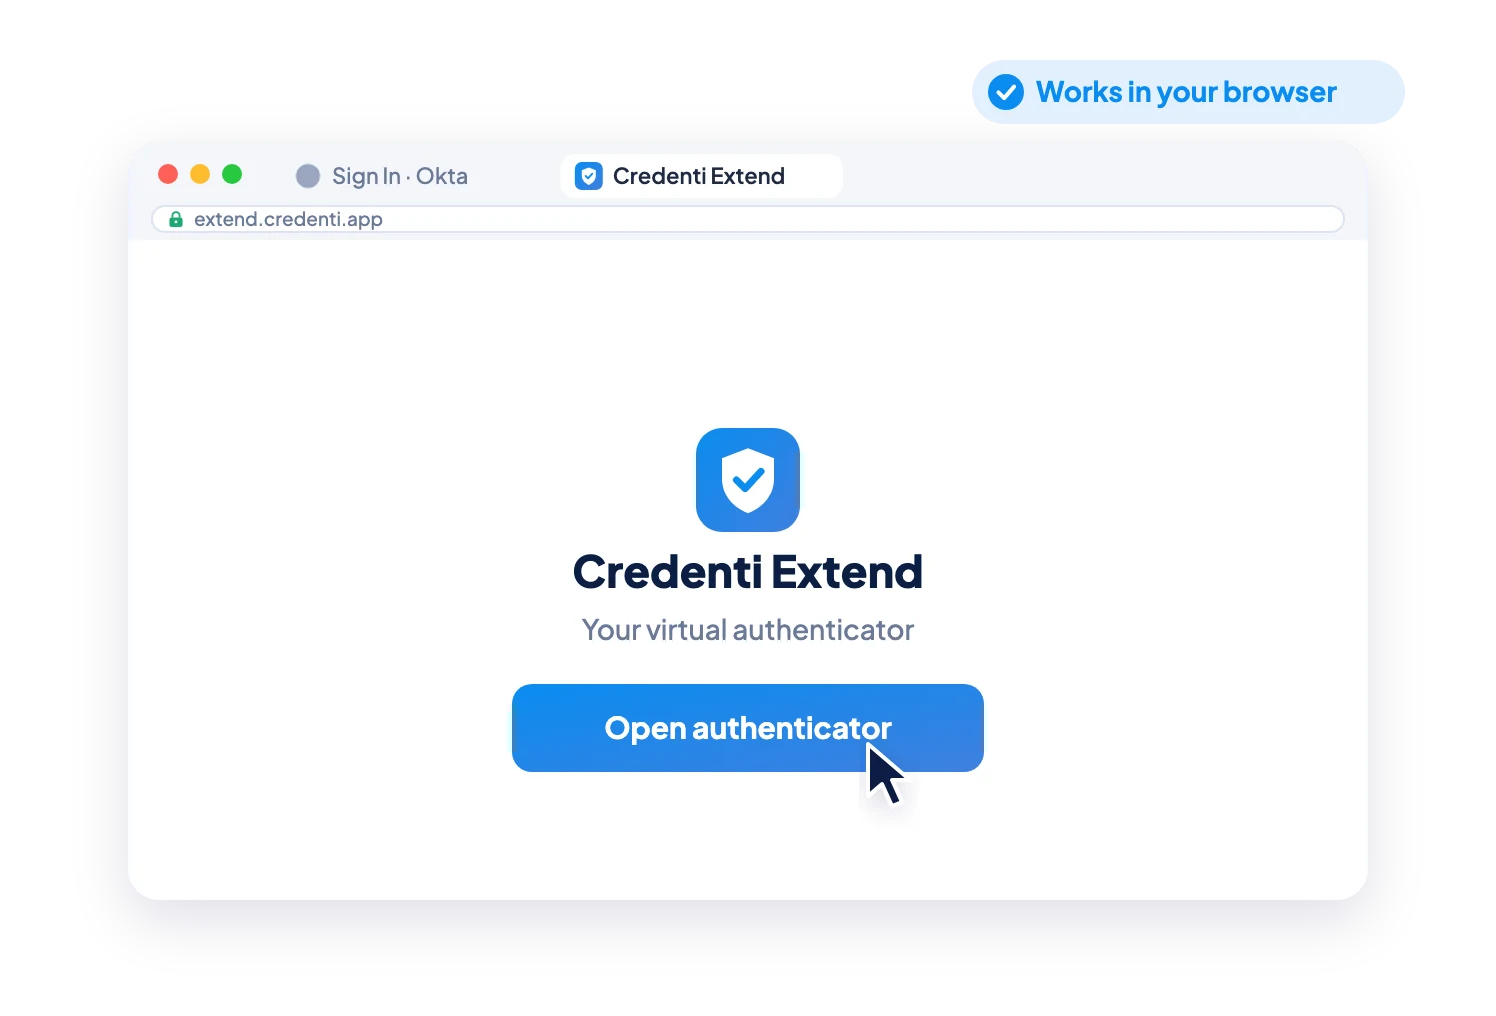
L'utente apre Credenti Extend tramite un browser web compatibile.
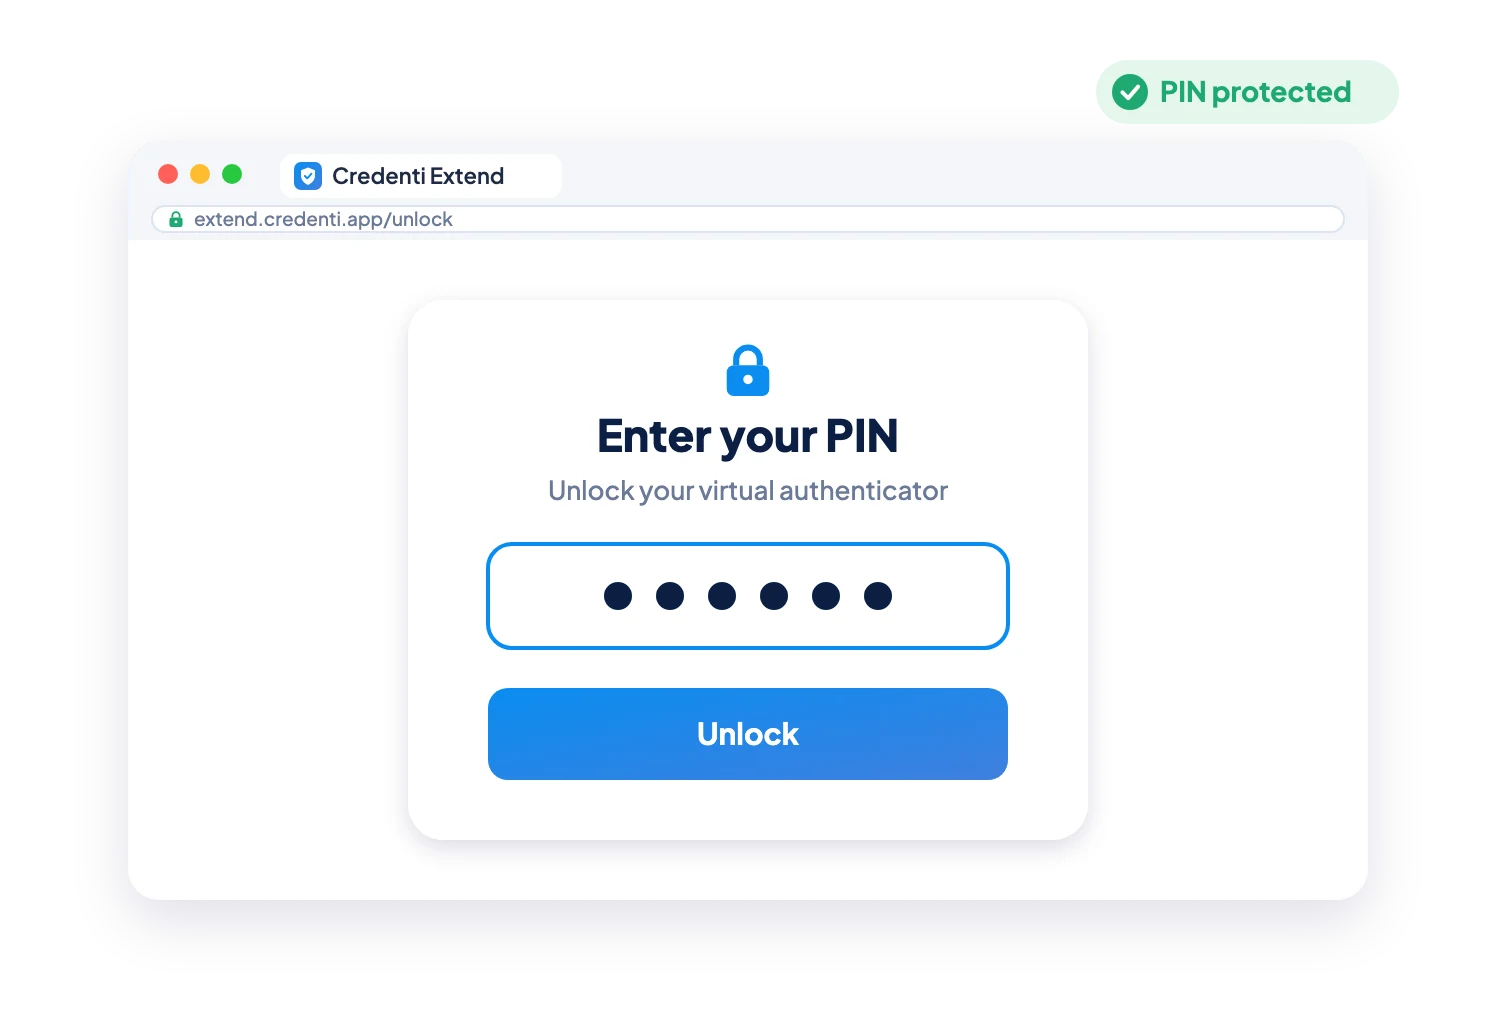
2. Sblocca
Una volta configurato, l'utente inserisce il proprio PIN personale per sbloccare l'autenticatore virtuale.
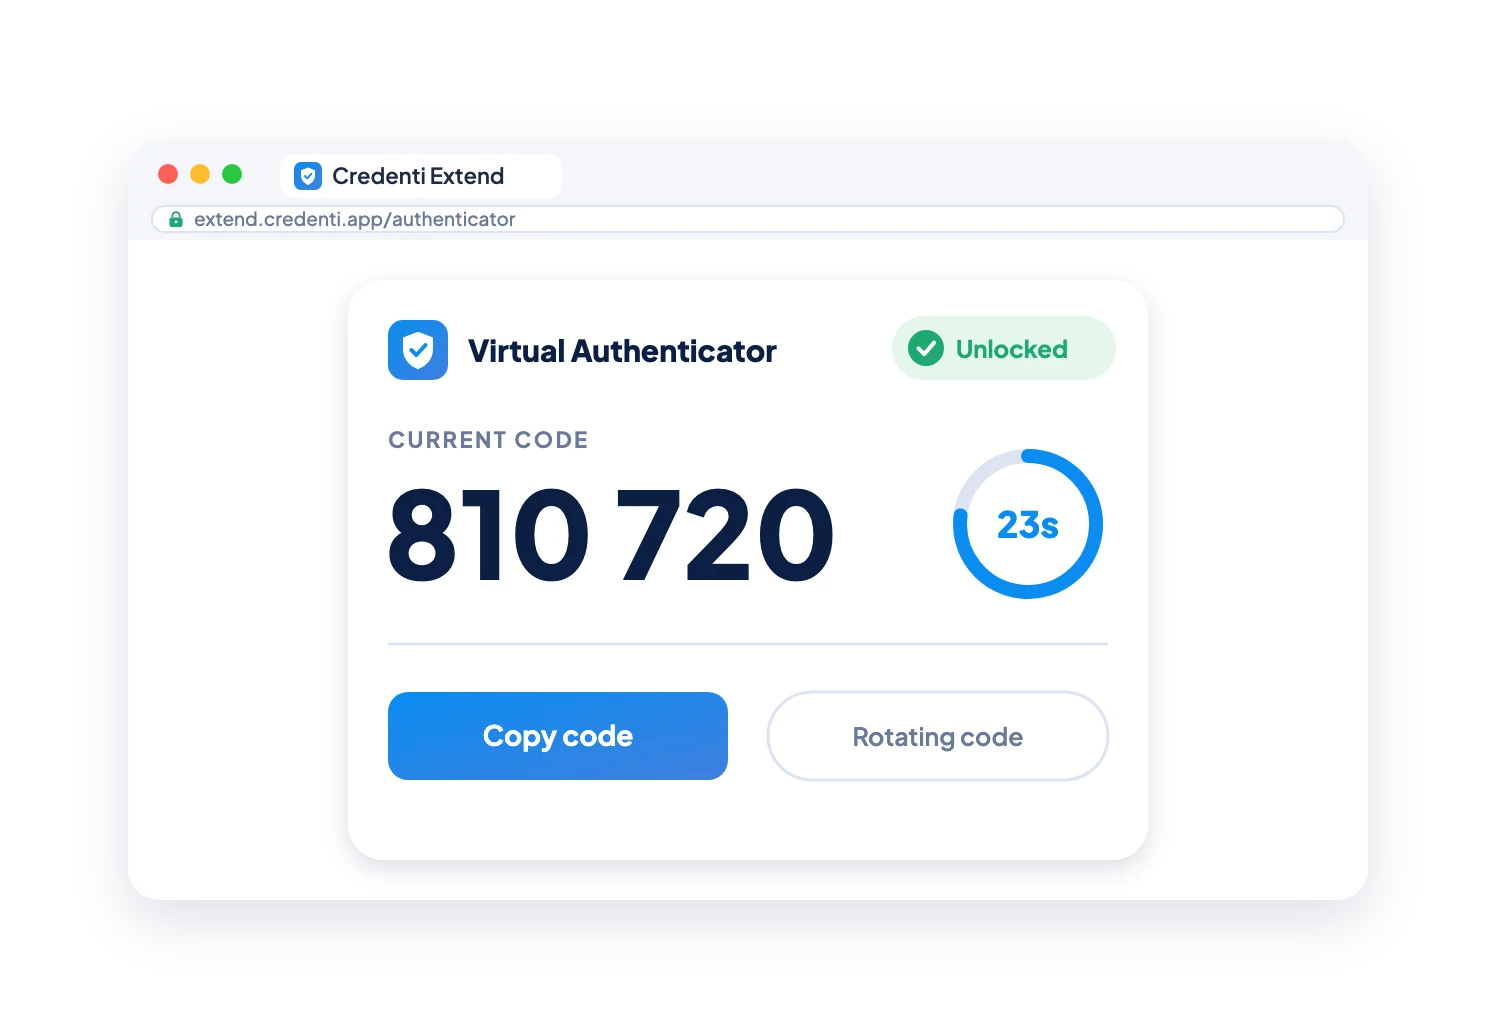
3. Visualizza il TOTP
Credenti La funzione "Estendi" mostra la password monouso a sei cifre basata sul tempo attualmente in uso dall'utente. Il codice cambia automaticamente in base all'intervallo TOTP configurato.
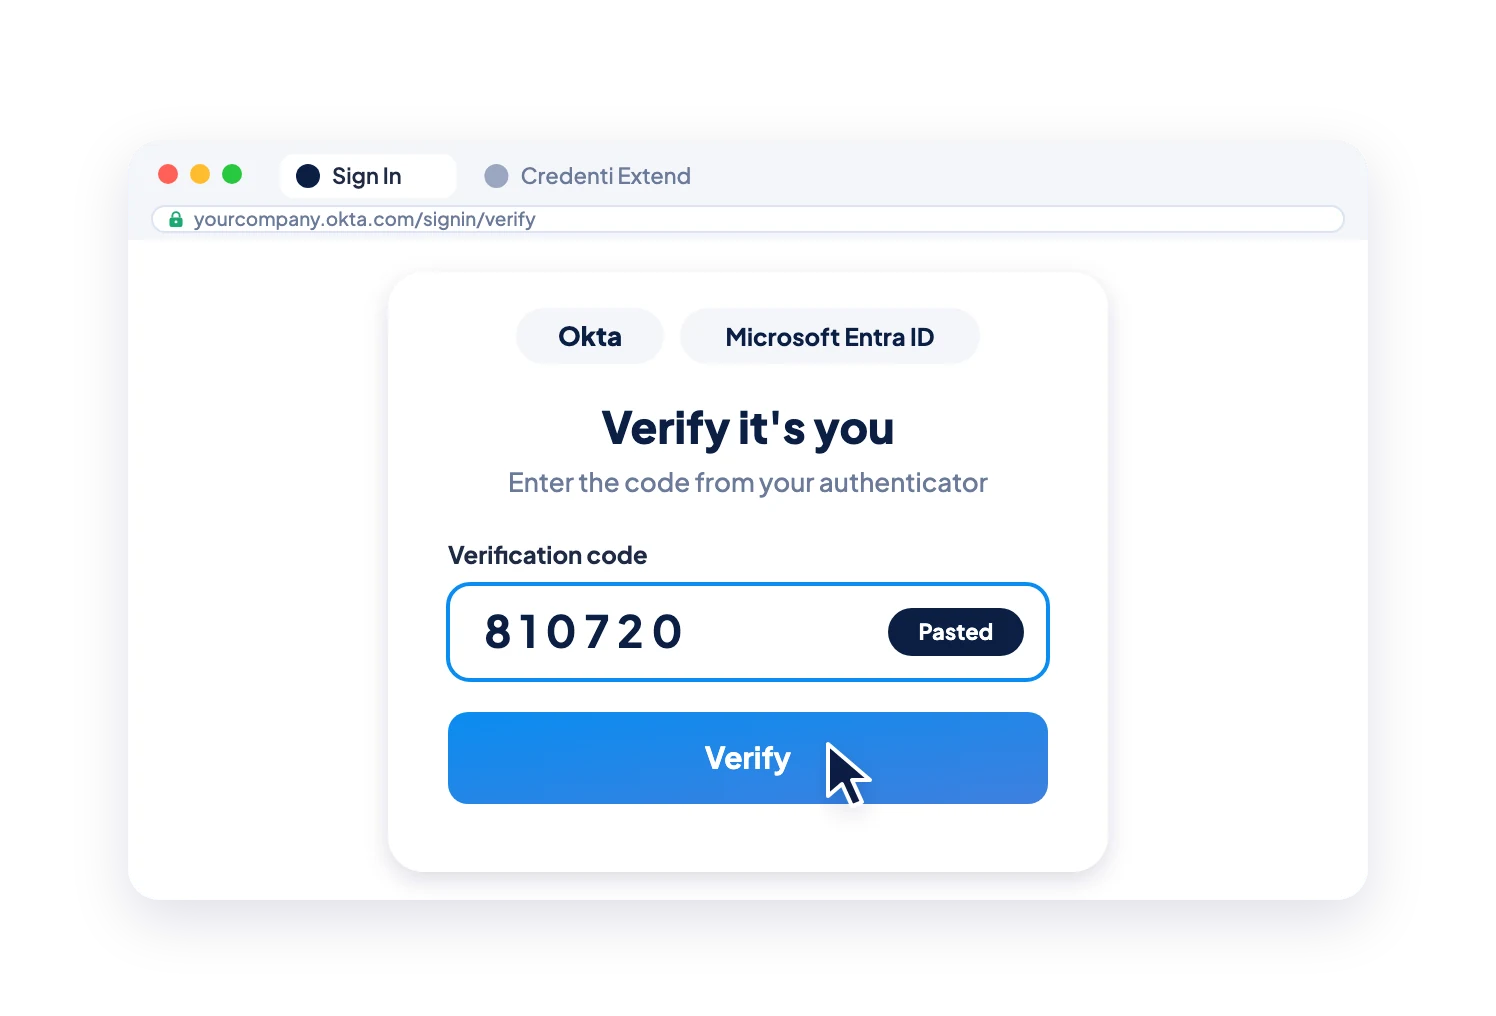
4. Autenticare
L'utente inserisce il codice nella normale finestra di autenticazione di Okta o Microsoft Entra.
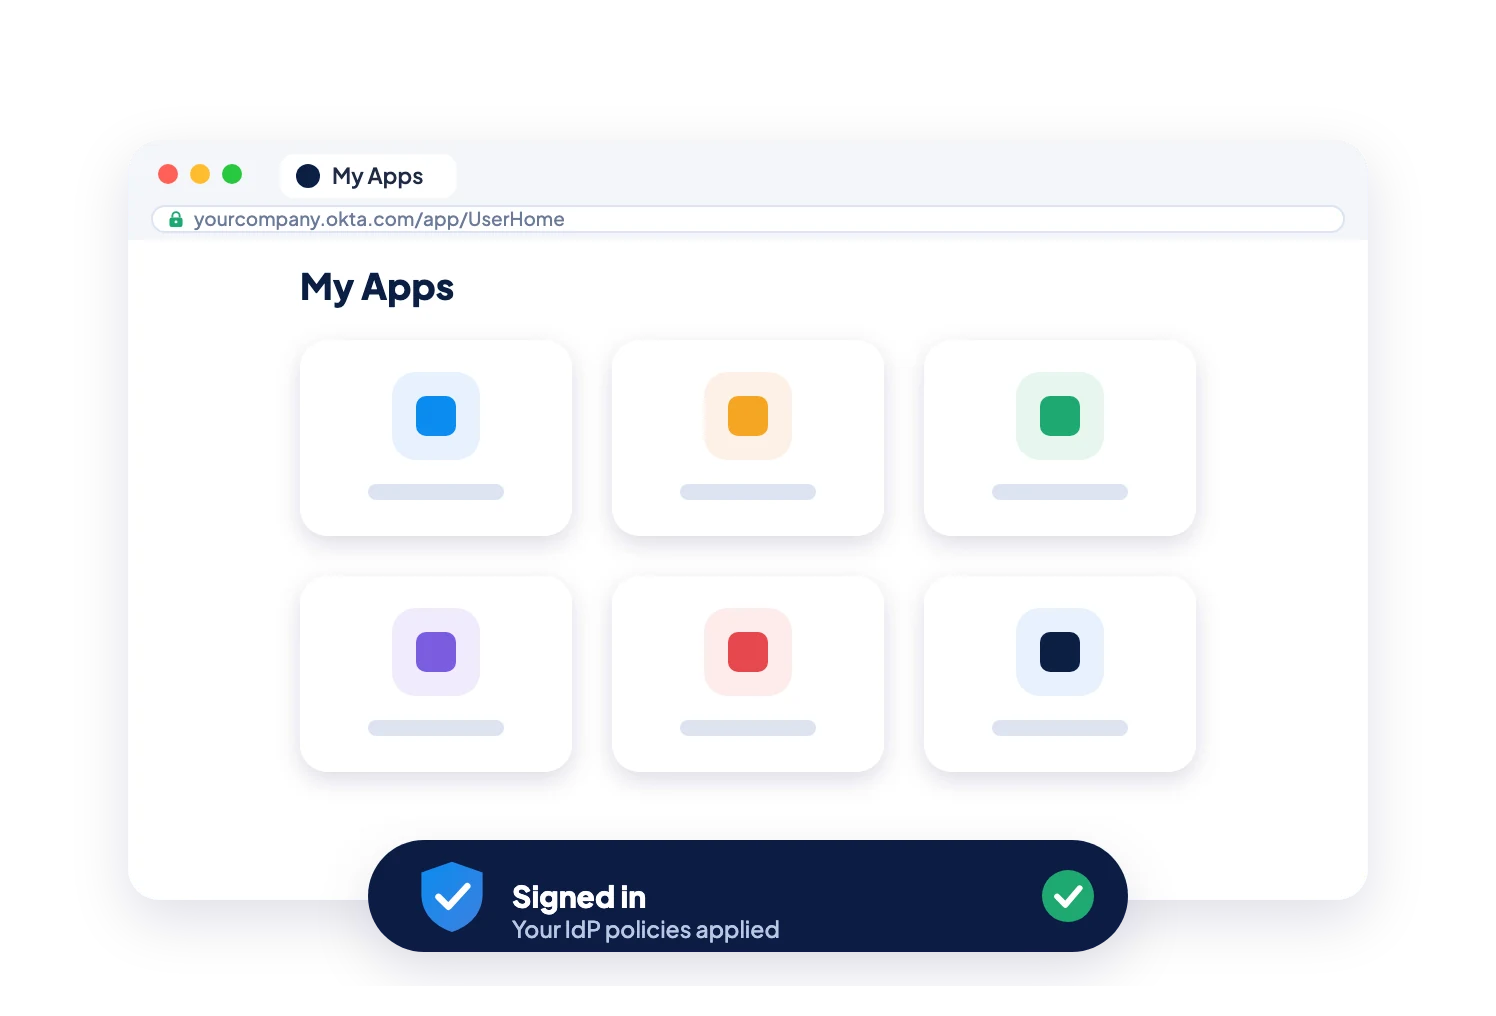
5. Continuare a lavorare
Okta o Microsoft Entra verifica il codice TOTP e applica le politiche di autenticazione e accesso esistenti dell'organizzazione.
Prima iscrizione senza telefono
Un autenticatore virtuale non dovrebbe richiedere un telefono fisico solo per essere attivato.
Credenti Extend offre un’esperienza di registrazione indipendente dal telefono.
Da quel momento in poi, l'utente potrà recuperare il codice TOTP corrente direttamente da Credenti Extend senza dover ricevere ogni codice di autenticazione tramite e-mail.
L'indirizzo e-mail secondario serve a identificare l'utente al momento della registrazione. Non sostituisce gli SMS come ulteriore meccanismo per l'invio di ogni codice TOTP.
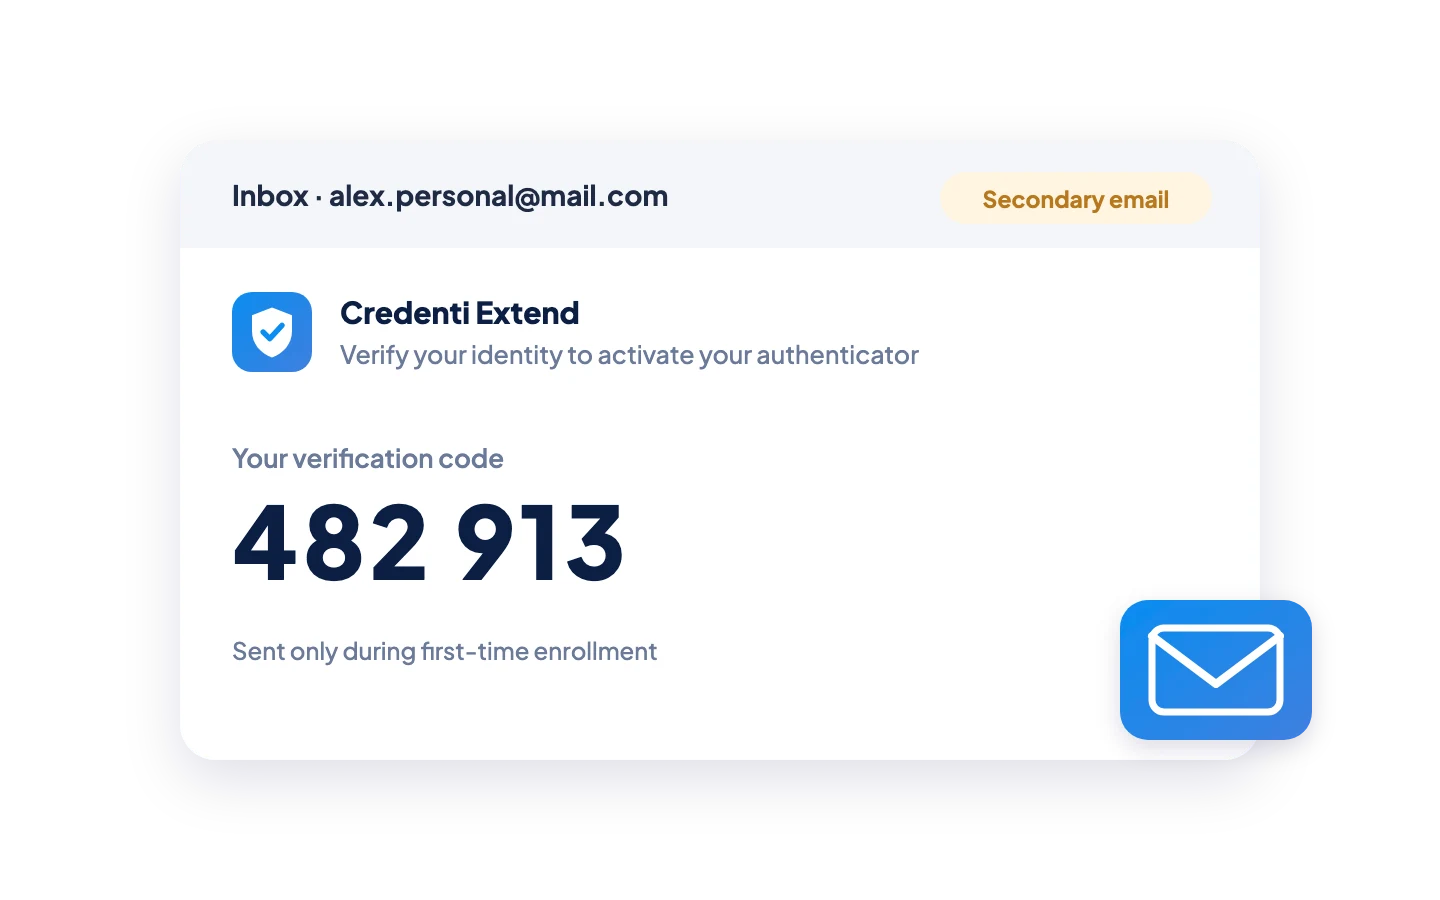
1. Verify l'utente
Al momento della prima attivazione, Credenti Extend invia un codice di verifica a sei cifre all'indirizzo e-mail secondario registrato dall'utente.
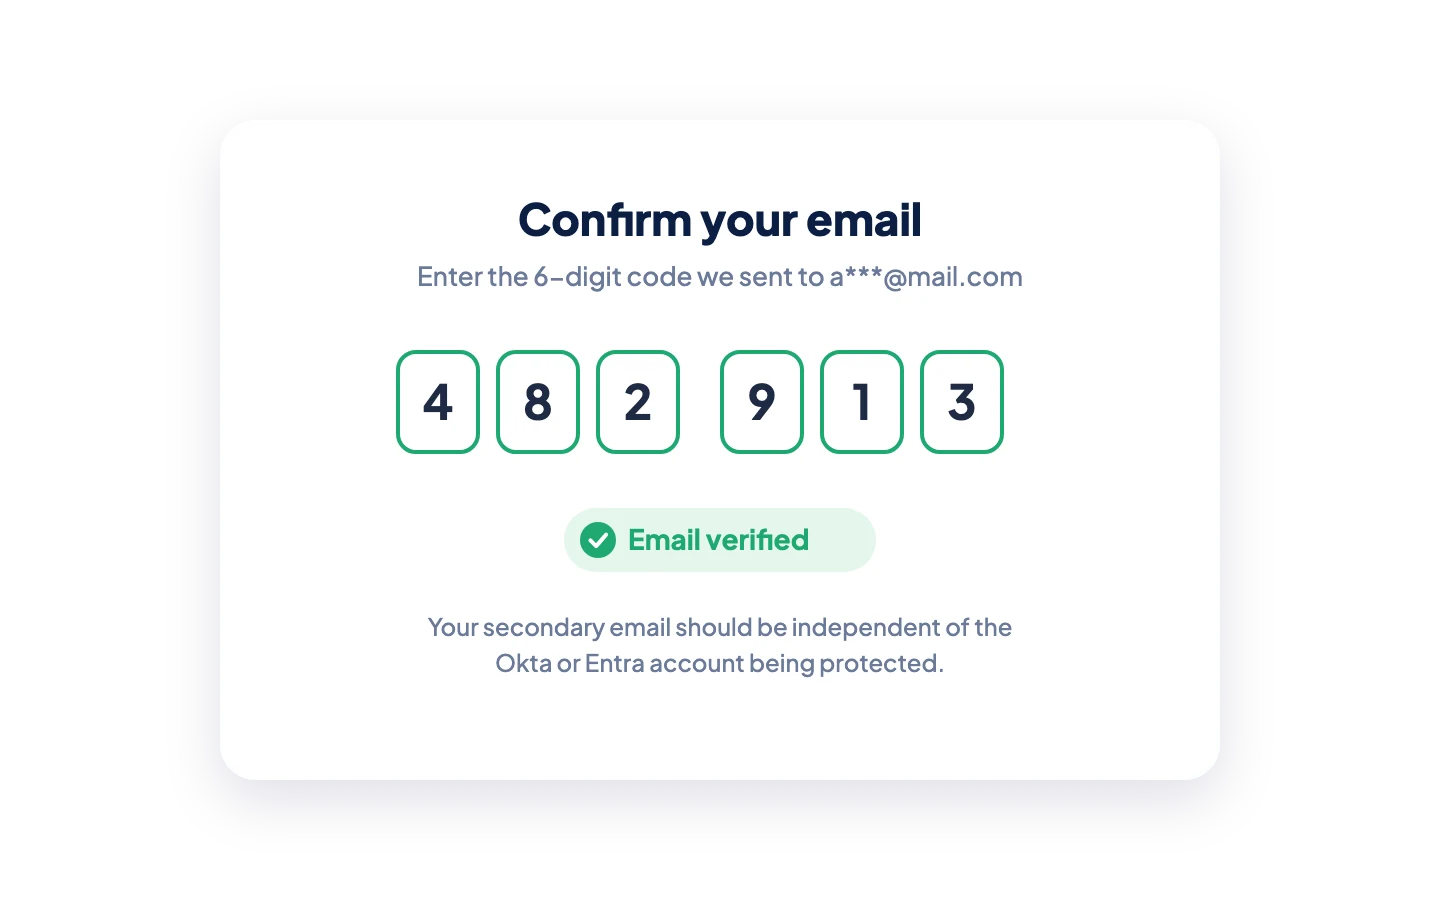
2. Conferma l'accesso
L'utente inserisce il codice di verifica per dimostrare di avere accesso a quell'account e-mail. L'indirizzo e-mail secondario deve essere indipendente dall'ambiente di identità Okta o Microsoft Entra che si intende proteggere.
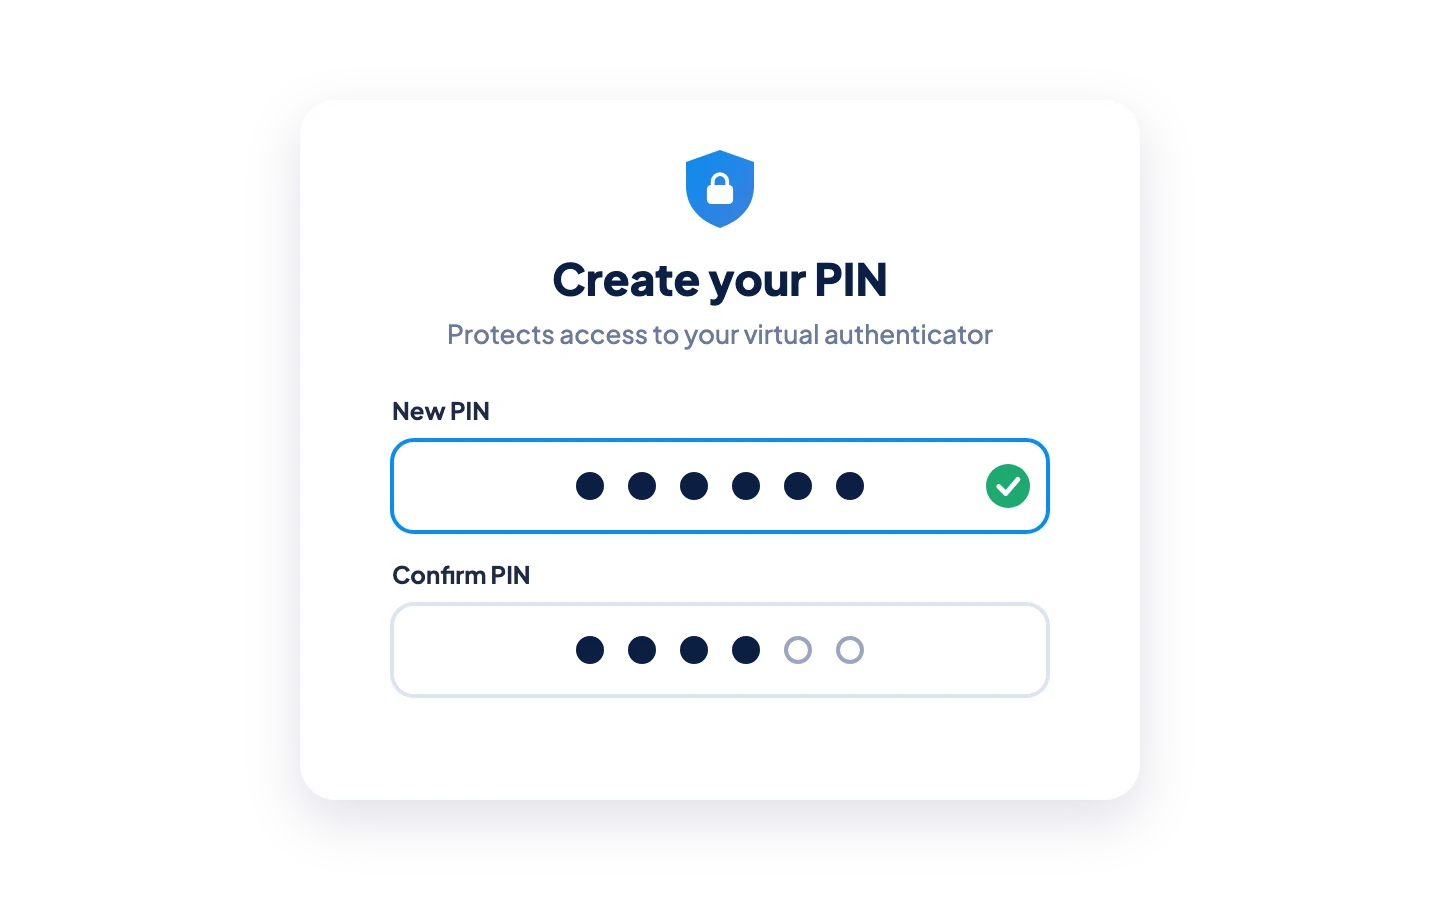
3. Impostare un PIN
In base alla politica aziendale, l'utente può impostare un PIN personale per proteggere l'accesso all'autenticatore virtuale.
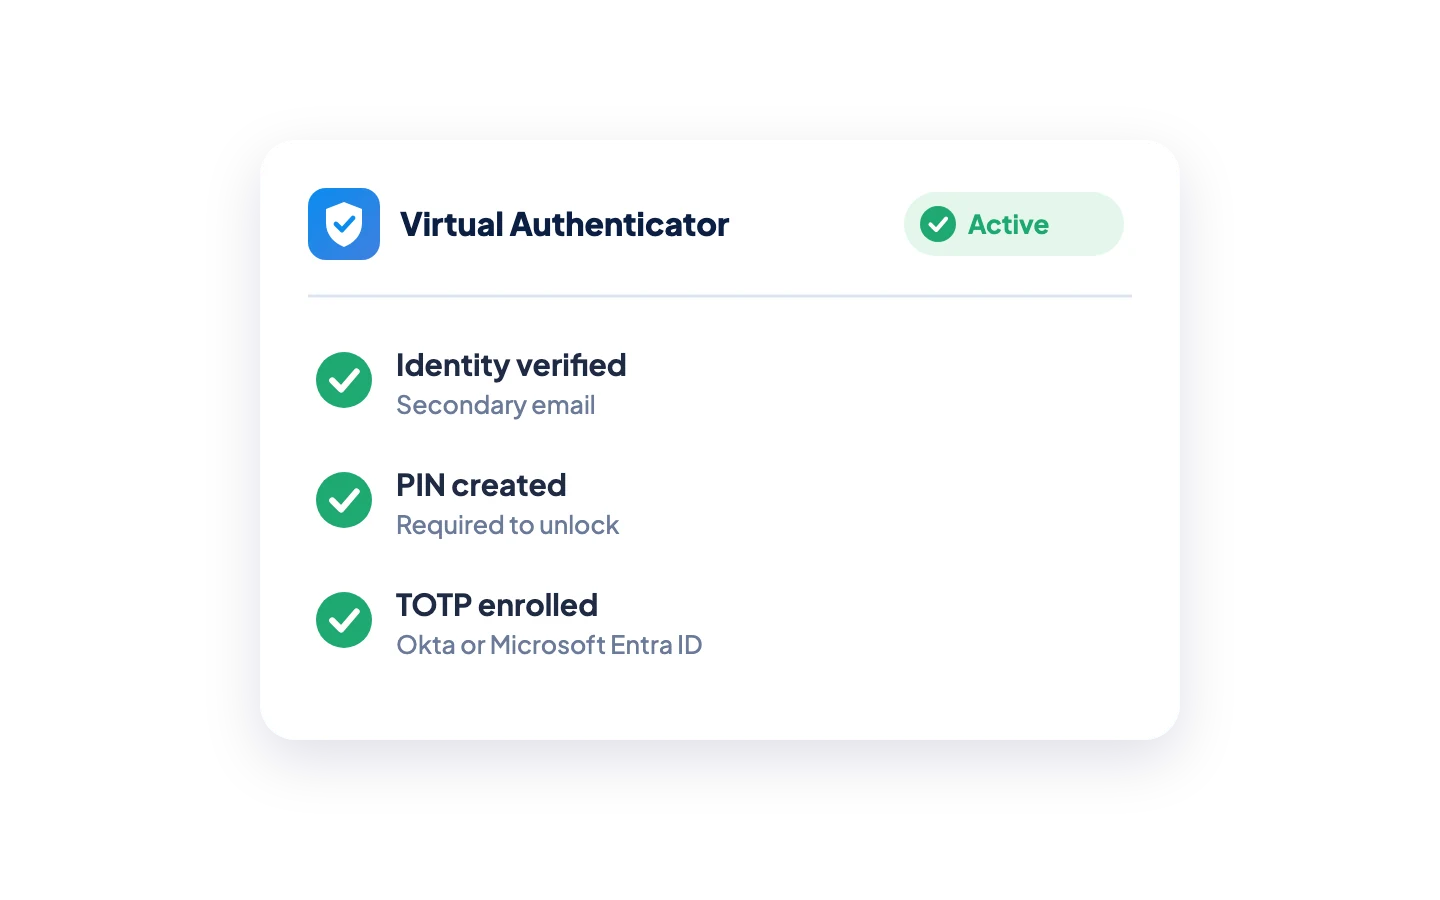
4. Attivare l'autenticatore virtuale
La registrazione dell'utente al sistema TOTP è stata completata e il suo autenticatore virtuale è ora disponibile.
L'autenticazione viene ancora effettuata dal tuo provider di identità
Credenti Extend non è un altro provider di identità.
Estende un metodo di autenticazione già supportato dalla vostra infrastruttura di identità.
Okta
Credenti Extend funziona con l'autenticazione TOTP supportata da Okta. Okta continua ad applicare la politica di autenticazione e a verificare il codice TOTP dell'utente.
Microsoft Entra
Credenti Extend funziona con l'autenticazione OATH TOTP supportata da Microsoft Entra ID. Entra continua ad applicare la politica di autenticazione e a verificare il codice TOTP dell'utente.
Mantenete il vostro IdP. Mantenete le vostre politiche. Mantenete il TOTP. Eliminate la dipendenza dai dispositivi fisici.
Non occorre installare nulla
Autenticazione degli utenti sui dispositivi che You non gestisce
Questa è una delle differenze più importanti rispetto a Credenti Extend.
Broker, partner, agenti, appaltatori, personale in outsourcing e altri utenti esterni lavorano spesso da dispositivi di proprietà personale o gestiti in modo indipendente.
L'organizzazione non può disporre di:
Diritti amministrativi sull'endpoint
Controllo MDM
Autorizzazione all'installazione di applicazioni
Autorizzazione a modificare le impostazioni del browser
Proprietà del telefono dell'utente
Un modo pratico per distribuire l'hardware di autenticazione
Credenti Extend è un'applicazione basata su browser.
Gli utenti non devono installare un'applicazione di autenticazione, un agente desktop o altro software Credenti semplicemente per recuperare il proprio codice TOTP.
La vostra organizzazione può controllare l'accesso alle applicazioni senza dover controllare il dispositivo dell'utente.
Progettato per una forza lavoro più ampia
Broker e agenti finanziari
Fornire a broker, agenti finanziari, consulenti e altri utenti distribuiti un sistema di autenticazione multifattoriale (MFA) di livello aziendale senza dover distribuire telefoni né installare software di autenticazione su dispositivi gestiti in modo indipendente.
Partner e soggetti terzi
Estendere l'accesso protetto alle applicazioni a partner e fornitori, evitando al contempo di dover installare software sugli endpoint di dispositivi di proprietà di un'altra organizzazione.
Servizi di assistenza globali
Autenticare il personale di supporto distribuito senza dover acquistare e spedire dispositivi di autenticazione tra sedi, paesi e fornitori esterni.
Centri di contatto e BPO
Supportare gruppi di agenti caratterizzati da volumi elevati, turni di lavoro, attività in outsourcing e un elevato turnover senza dover ricorrere ai telefoni personali.
Appaltatori e lavoratori interinali
Fornire l'autenticazione a più fattori (MFA) agli utenti temporanei senza creare un ciclo di vita per i dispositivi fisici di autenticazione.
Personale che utilizza dispositivi personali (BYOD)
Supportare gli utenti che lavorano da dispositivi di proprietà personale senza richiedere l'installazione di software di autenticazione aziendale su tali dispositivi.
Rimuovere il ciclo di vita del dispositivo di autenticazione
L'hardware di autenticazione tradizionale può dare origine a un processo operativo che va ben oltre l'autenticazione stessa.
Non è necessario spedire, recuperare o sostituire alcun dispositivo TOTP fisico.
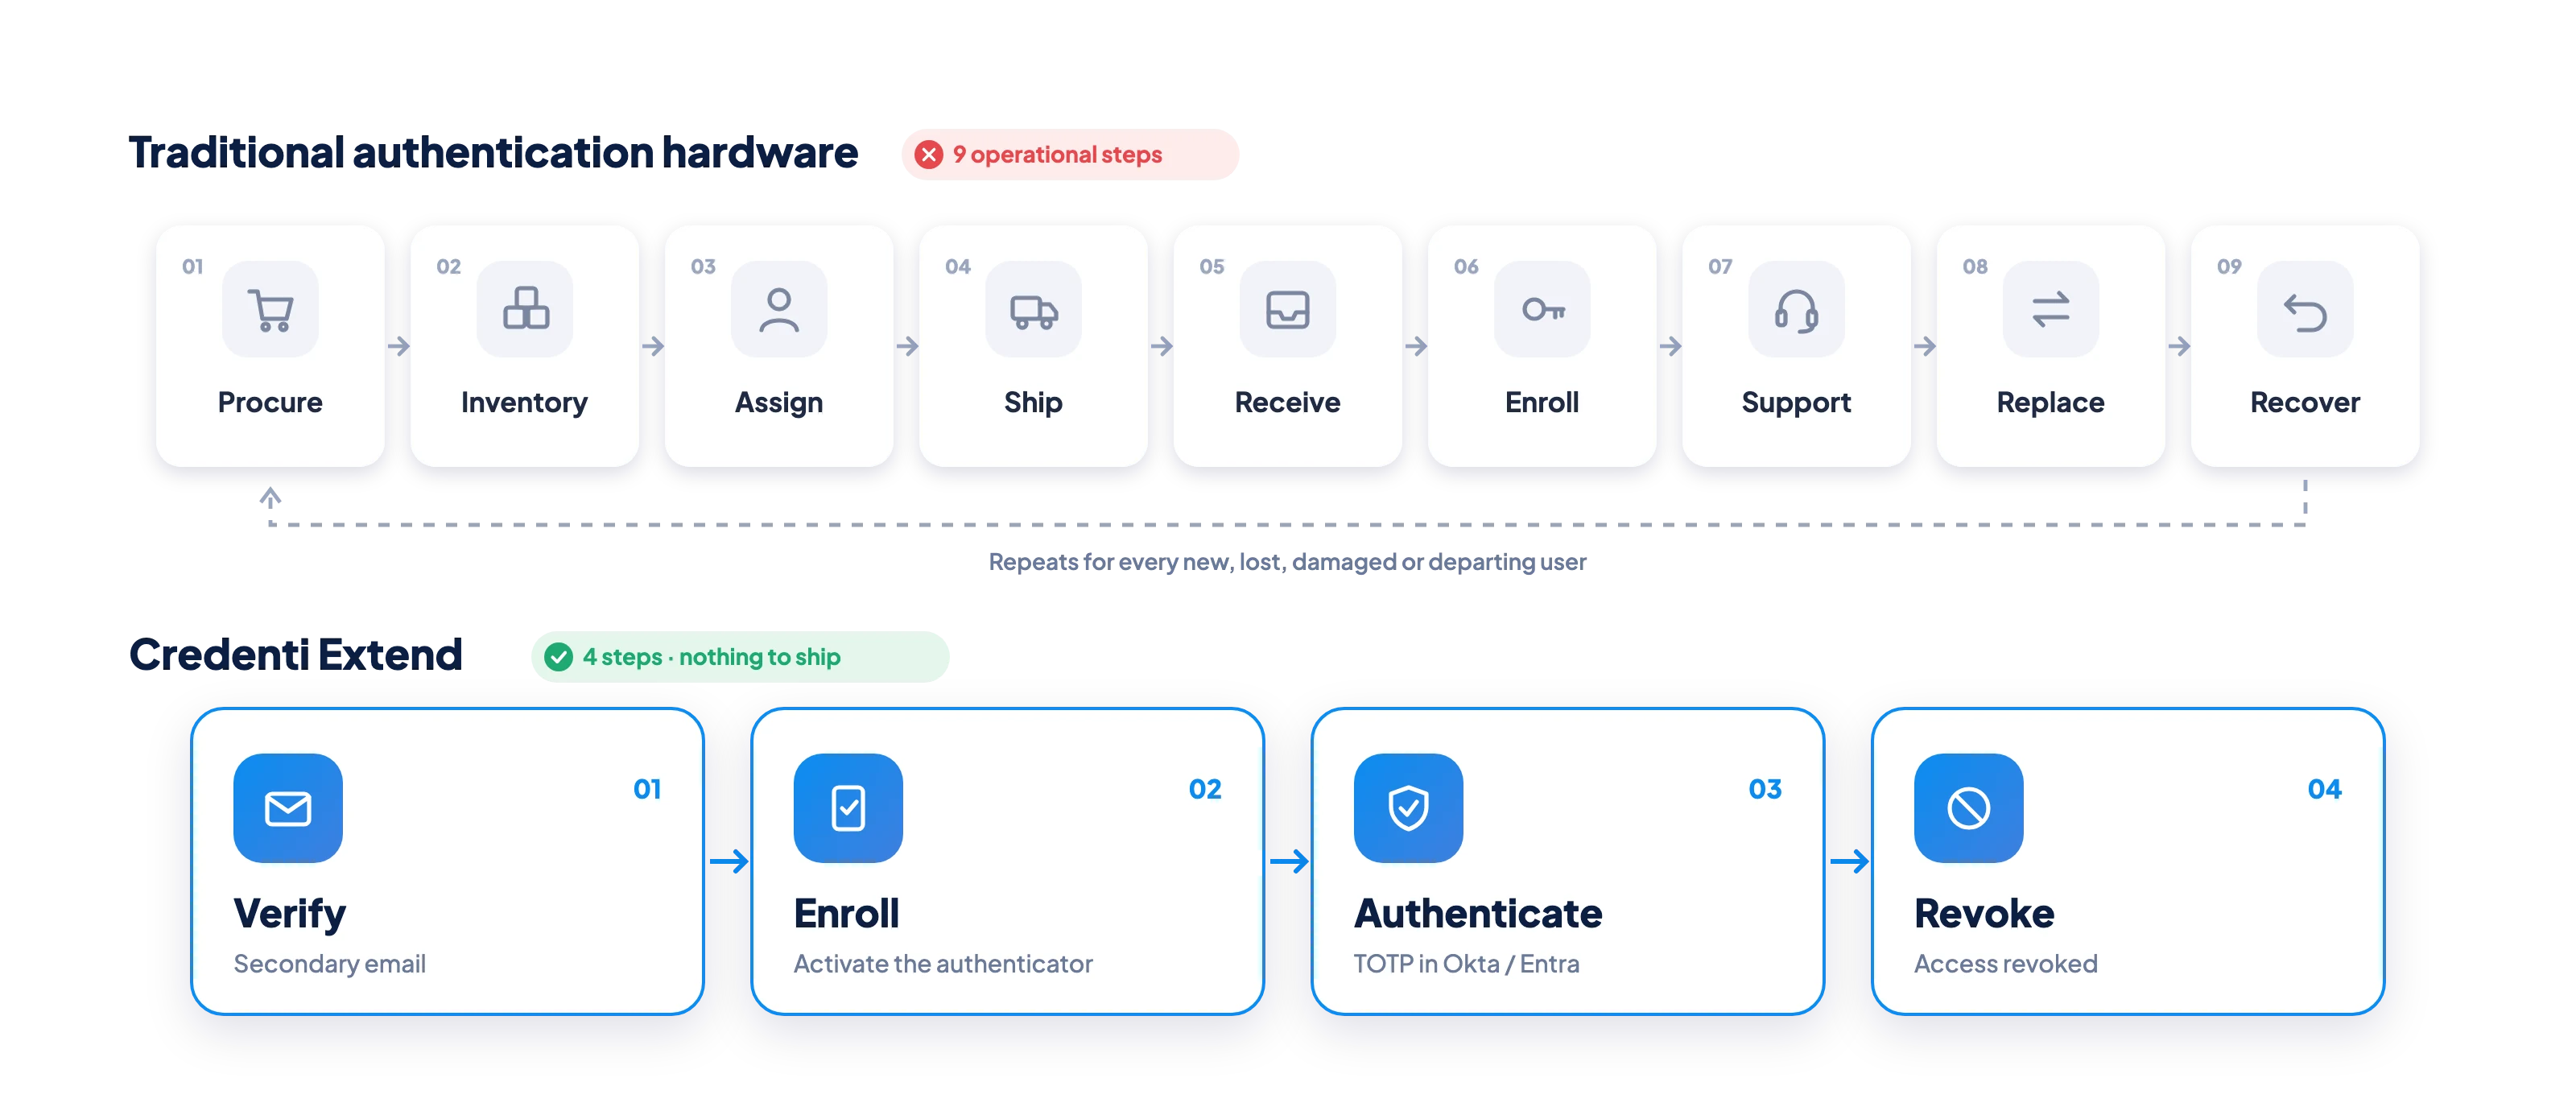
TOTP senza telefono
Domande frequenti
Che cos’è “ Credenti Extend”?
Credenti Extend è un autenticatore virtuale basato su browser che consente agli utenti di accedere ai codici di autenticazione TOTP senza bisogno di un telefono cellulare fisico, SMS, chiamate vocali, app di autenticazione o token TOTP fisico.
Posso utilizzare l'autenticazione a più fattori (MFA) senza un telefono?
Sì. Credenti Extend offre agli utenti un metodo indipendente dal dispositivo mobile per accedere all'autenticazione TOTP supportata da Okta e Microsoft Entra.
Credenti Extend richiede l'installazione di un software?
No. Gli utenti accedono al proprio autenticatore virtuale tramite un browser. Non è necessario installare alcuna applicazione di autenticazione, agente desktop o estensione del browser semplicemente per recuperare il codice TOTP.
Credenti e Extend funziona con Okta?
Sì. Credenti Extend è progettato per funzionare con l’autenticazione TOTP supportata da Okta. Okta continua a convalidare il TOTP e ad applicare le politiche di autenticazione dell’organizzazione.
Credenti e Extend è compatibile con Microsoft Entra ID?
Sì. Credenti Extend funziona con l'autenticazione OATH TOTP supportata da Microsoft Entra ID. Entra rimane responsabile della convalida del codice di autenticazione e dell'applicazione delle politiche di autenticazione.
Credenti Extend sostituirà Okta Verify o o Microsoft Authenticator?
Credenti Extend offre un’alternativa per rendere disponibile il TOTP a quelle fasce di popolazione per le quali la necessità di disporre di un telefono fisico o di un’applicazione di autenticazione comporta difficoltà operative. Non sostituisce il provider di identità stesso.
Credenti e Extend sostituisce l'autenticazione a due fattori tramite SMS?
Credenti Extend è in grado di offrire un'alternativa indipendente dal telefono per i flussi di autenticazione che attualmente si basano sull'invio di OTP tramite SMS o chiamata vocale. Il codice TOTP dell'utente viene reso disponibile tramite il suo autenticatore virtuale, anziché essere inviato da un operatore di telecomunicazioni.
Credenti Extend richiede un numero di telefono?
Non è necessario alcun numero di telefono per ricevere il codice TOTP, poiché l'utente lo recupera dall'autenticatore virtuale anziché tramite SMS o messaggio vocale.
Come fa un utente a registrarsi senza un telefono?
Al momento della prima registrazione, l’estensione “ Credenti ” invia un codice di verifica a sei cifre all’indirizzo e-mail secondario registrato dall’utente. Una volta completata con successo la verifica, l’utente può impostare un PIN personale, se previsto, e completare l’attivazione dell’autenticatore virtuale.
Perché Credenti Extend richiede un indirizzo e-mail secondario?
L'indirizzo e-mail secondario costituisce un canale indipendente per la verifica dell'utente al momento della prima registrazione. Non dovrebbe dipendere dallo stesso ambiente Okta o Microsoft Entra oggetto di protezione.
L'indirizzo e-mail secondario viene utilizzato ogni volta che l'utente effettua l'autenticazione?
No. L'indirizzo e-mail secondario viene utilizzato per la verifica dell'identità durante la registrazione, non per l'invio di ogni codice di autenticazione TOTP.
Come funziona il PIN?
Una volta configurato, il PIN protegge l'accesso all'autenticatore virtuale. L'esperienza è simile a quella di sbloccare un telefono fisico con un PIN prima di accedere a un'applicazione di autenticazione.
Il TOTP è resistente al phishing?
No. Il TOTP non è considerato un metodo di autenticazione resistente al phishing. Le organizzazioni che necessitano di un’autenticazione resistente al phishing dovrebbero utilizzare metodi progettati appositamente per tale requisito, come le passkey o l’autenticazione FIDO2/WebAuthn, a seconda dei casi.
Credenti Extend affronta un problema diverso: rendere il TOTP praticabile dal punto di vista operativo per quelle fasce di popolazione per le quali i telefoni, le app di autenticazione, le chiavi di sicurezza o le installazioni sugli endpoint rappresentano ostacoli significativi.
A chi è destinato Credenti Extend?
Credenti Extend è particolarmente indicato per broker, agenti finanziari, partner, appaltatori, personale di help desk internazionali, operatori BPO, operatori di contact center, lavoratori interinali e altre categorie di forza lavoro estesa.
È possibile utilizzare Credenti Extend in ambienti BYOD?
Sì. Il BYOD e gli endpoint gestiti in modo indipendente rappresentano casi d’uso importanti per l’estensione dell’ Credenti , poiché consentono agli utenti di accedere al proprio autenticatore virtuale senza che l’organizzazione debba installare software di autenticazione sull’endpoint.
Estendere l'autenticazione oltre la forza lavoro gestita
La vostra forza lavoro non si limita ai dipendenti che utilizzano telefoni e laptop aziendali. Offrite a broker, partner, agenti, collaboratori esterni, help desk globali e utenti distribuiti l’accesso all’autenticazione multifattoriale (MFA) aziendale senza trasformare l’autenticazione in un’ulteriore operazione di gestione dei dispositivi. Mantenete Okta o Microsoft Entra. Estendete il TOTP. Eliminate la dipendenza dai dispositivi.


