MFA senza dipendenza dal dispositivo
Estendi l'autenticazione TOTP in Okta e Microsoft Entra a broker, partner, agenti, collaboratori esterni, call center e help desk globali grazie a un autenticatore virtuale sicuro e basato su browser.
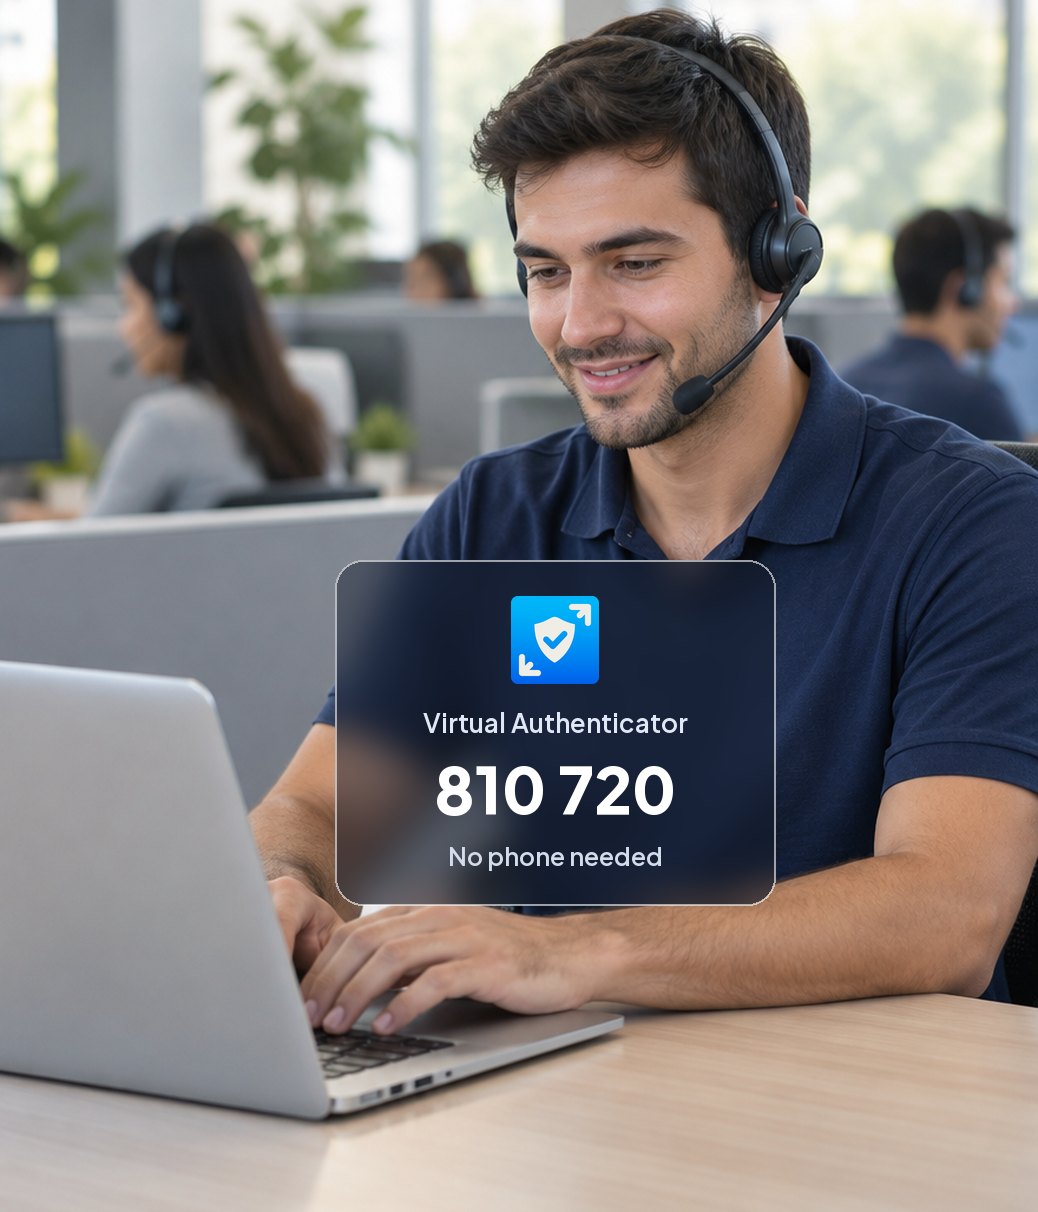
Nessun telefono. Nessuna app da installare. Nessun dispositivo hardware di autenticazione da distribuire.
Capacità chiave
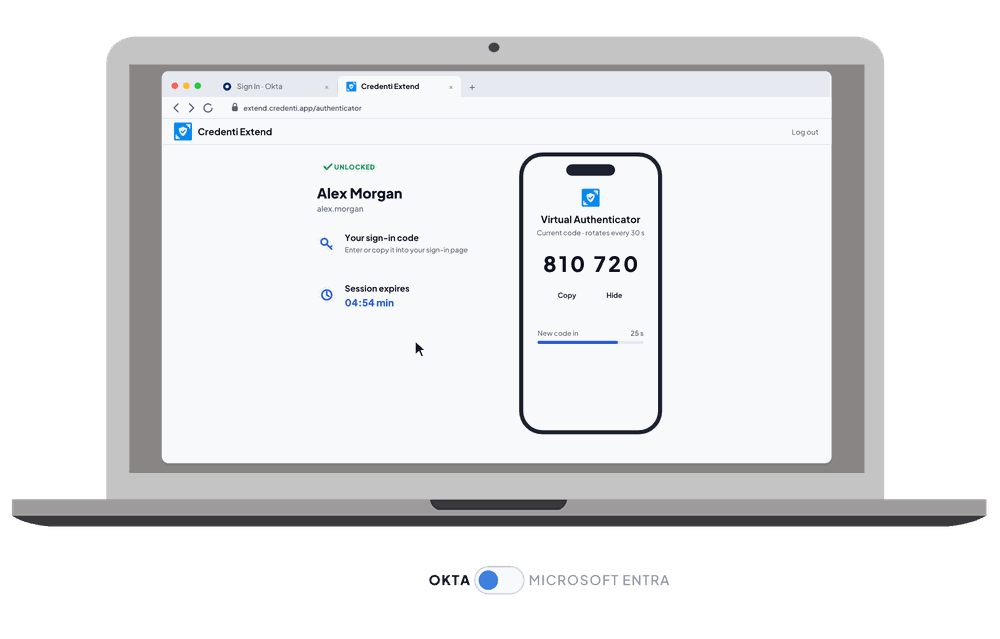
Autenticatore virtuale basato su browser
Accedere a TOTP tramite un'interfaccia web anziché tramite un dispositivo di autenticazione fisico.
Autenticazione indipendente dal dispositivo
Non è necessario un cellulare per recuperare il codice TOTP dell'utente.
Nessuna installazione sull'endpoint
Non è necessario installare nulla sulla postazione di lavoro dell'utente per accedere all'autenticatore virtuale.
Nessuna dipendenza da SMS o chiamate vocali
L'autenticazione TOTP di routine non dipende dai servizi di telecomunicazione.
Integrazione Okta
Estendere l'autenticazione TOTP agli utenti mentre Okta continua a verificare il codice di autenticazione.
Integrazione con Microsoft Entra
Sfrutta la tecnologia OATH TOTP supportata da Microsoft Entra senza che sia necessario che l'app di autenticazione sia installata sul telefono dell'utente.
Codice PIN personale
Proteggere l'accesso all'autenticatore virtuale con un PIN specifico per l'utente, se configurato.
Verifica indipendente dell'iscrizione
Utilizza un indirizzo e-mail secondario registrato per verificare gli utenti al momento della prima registrazione.
Vantaggi

Interrompi la gestione dei dispositivi di autenticazione
Non occorre registrare numeri di telefono, assegnare telefoni aziendali né acquistare, spedire, sostituire e recuperare chiavi di sicurezza.
Inserire più rapidamente gli utenti a breve termine
Fornire l'autenticazione a più fattori (MFA) agli appaltatori e ai lavoratori temporanei senza creare un ciclo di vita per i dispositivi di autenticazione fisici.
Raggiungi i team distribuiti ovunque si trovino
Autentica i servizi di assistenza globali e i fornitori esterni senza dover spedire dispositivi di autenticazione tra sedi e paesi.
Mantieni il tuo investimento attuale nell'IdP
Mantenete Okta o Microsoft Entra. Mantenete le vostre politiche. Mantenete il TOTP. Eliminate la dipendenza dai dispositivi fisici.
Come funziona
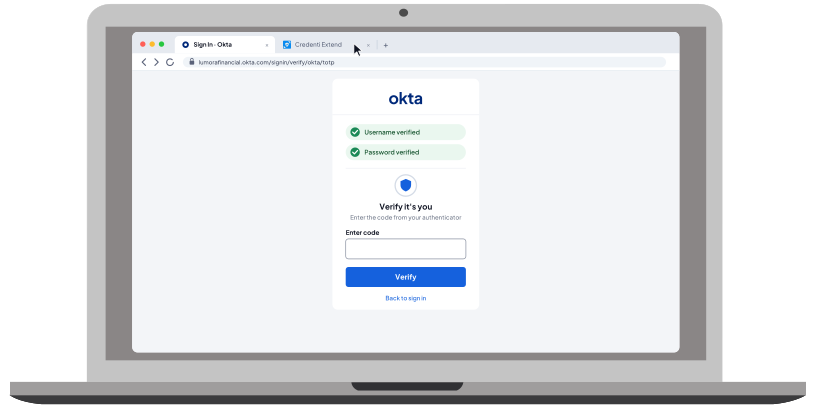
1. Accedi all’Autenticatore virtuale
L'utente apre Credenti Extend tramite un browser web compatibile.
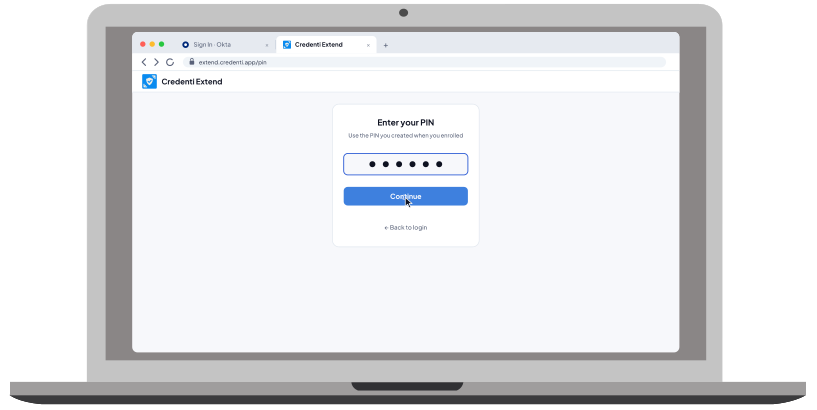
2. Sblocca
Una volta configurato, l'utente inserisce il proprio PIN personale per sbloccare l'autenticatore virtuale.
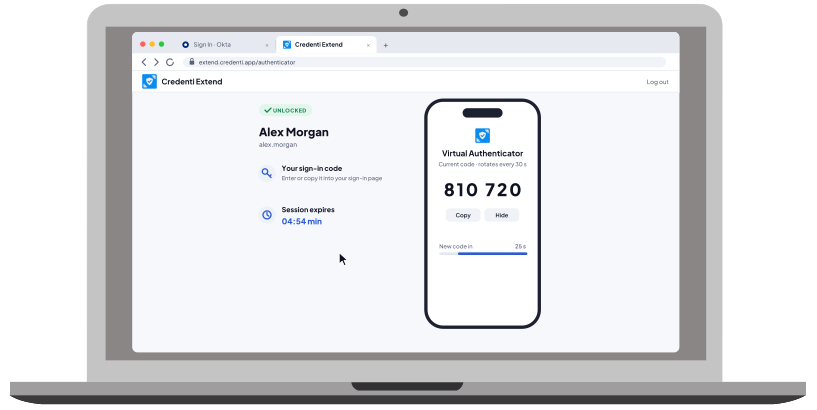
3. Visualizza il TOTP
Credenti La funzione "Estendi" mostra la password monouso a sei cifre basata sul tempo attualmente in uso dall'utente. Il codice cambia automaticamente in base all'intervallo TOTP configurato.
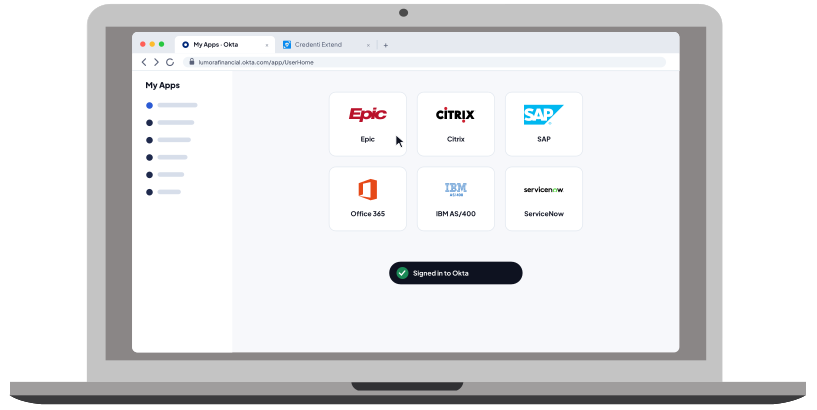
4. Autenticare
L'utente inserisce il codice nella normale schermata di autenticazione di Okta o Microsoft Entra. L'IdP verifica il codice TOTP e applica le politiche di autenticazione e accesso esistenti dell'organizzazione.
Progettato per una forza lavoro più ampia
Broker, agenti e partner
Offri a broker, agenti finanziari, consulenti e partner esterni l’autenticazione multifattoriale (MFA) di livello aziendale senza dover fornire telefoni né installare software su dispositivi di proprietà di un’altra organizzazione.
Servizi di assistenza, call center e BPO
Autentica i team di assistenza tecnica distribuiti, gli operatori dei call center e il personale BPO — che lavorano a turni e con un elevato turnover — senza dover spedire dispositivi hardware di autenticazione né fare affidamento sui telefoni personali.
Appaltatori e personale che utilizza dispositivi personali (BYOD)
Fornire l'autenticazione a più fattori (MFA) agli utenti temporanei e a quelli che utilizzano dispositivi personali (BYOD) senza creare un ciclo di vita fisico del dispositivo né installare software aziendale sui loro endpoint.
Domande frequenti
Che cos’è “ Credenti Extend”?
Credenti Extend è un autenticatore virtuale basato su browser che consente agli utenti di accedere ai codici di autenticazione TOTP senza bisogno di un telefono cellulare fisico, SMS, chiamate vocali, app di autenticazione o token TOTP fisico.
Posso utilizzare l'autenticazione a più fattori (MFA) senza un telefono?
Sì. Credenti Extend offre agli utenti un metodo indipendente dal dispositivo mobile per accedere all'autenticazione TOTP supportata da Okta e Microsoft Entra.
Credenti Extend richiede l'installazione di un software?
No. Gli utenti accedono al proprio autenticatore virtuale tramite un browser. Non è necessario installare alcuna applicazione di autenticazione, agente desktop o estensione del browser semplicemente per recuperare il codice TOTP.
Credenti e Extend funziona con Okta?
Sì. Credenti Extend è progettato per funzionare con l’autenticazione TOTP supportata da Okta. Okta continua a convalidare il TOTP e ad applicare le politiche di autenticazione dell’organizzazione.
Credenti e Extend è compatibile con Microsoft Entra ID?
Sì. Credenti Extend funziona con l'autenticazione OATH TOTP supportata da Microsoft Entra ID. Entra rimane responsabile della convalida del codice di autenticazione e dell'applicazione delle politiche di autenticazione.
Credenti Extend sostituirà Okta Verify o o Microsoft Authenticator?
Credenti Extend offre un’alternativa per rendere disponibile il TOTP a quelle fasce di popolazione per le quali la necessità di disporre di un telefono fisico o di un’applicazione di autenticazione comporta difficoltà operative. Non sostituisce il provider di identità stesso.
Credenti e Extend sostituisce l'autenticazione a due fattori tramite SMS?
Credenti Extend è in grado di offrire un'alternativa indipendente dal telefono per i flussi di autenticazione che attualmente si basano sull'invio di OTP tramite SMS o chiamata vocale. Il codice TOTP dell'utente viene reso disponibile tramite il suo autenticatore virtuale, anziché essere inviato da un operatore di telecomunicazioni.
Credenti Extend richiede un numero di telefono?
Non è necessario alcun numero di telefono per ricevere il codice TOTP, poiché l'utente lo recupera dall'autenticatore virtuale anziché tramite SMS o messaggio vocale.
Come fa un utente a registrarsi senza un telefono?
Al momento della prima registrazione, l’estensione “ Credenti ” invia un codice di verifica a sei cifre all’indirizzo e-mail secondario registrato dall’utente. Una volta completata con successo la verifica, l’utente può impostare un PIN personale, se previsto, e completare l’attivazione dell’autenticatore virtuale.
Perché Credenti Extend richiede un indirizzo e-mail secondario?
L'indirizzo e-mail secondario costituisce un canale indipendente per la verifica dell'utente al momento della prima registrazione. Non dovrebbe dipendere dallo stesso ambiente Okta o Microsoft Entra oggetto di protezione.
L'indirizzo e-mail secondario viene utilizzato ogni volta che l'utente effettua l'autenticazione?
No. L'indirizzo e-mail secondario viene utilizzato per la verifica dell'identità durante la registrazione, non per l'invio di ogni codice di autenticazione TOTP.
Come funziona il PIN?
Una volta configurato, il PIN protegge l'accesso all'autenticatore virtuale. L'esperienza è simile a quella di sbloccare un telefono fisico con un PIN prima di accedere a un'applicazione di autenticazione.
A chi è destinato Credenti Extend?
Credenti Extend è progettato per le organizzazioni che hanno bisogno di estendere l'autenticazione TOTP agli utenti per i quali l'utilizzo di telefoni, app di autenticazione, chiavi di sicurezza o software per endpoint comporta difficoltà operative. È particolarmente indicato per broker, agenti finanziari, partner, appaltatori, personale di help desk a livello globale, operatori di BPO e contact center, lavoratori temporanei e altre categorie di forza lavoro distribuita o estesa.
È possibile utilizzare Credenti Extend in ambienti BYOD?
Sì. Il BYOD e gli endpoint gestiti in modo indipendente rappresentano casi d’uso importanti per l’estensione dell’ Credenti , poiché consentono agli utenti di accedere al proprio autenticatore virtuale senza che l’organizzazione debba installare software di autenticazione sull’endpoint.
Guarda “ Credenti : Extend in azione”.
Mantenere Okta o Microsoft Entra. Estendere il TOTP. Eliminare la dipendenza dai dispositivi: offrire a broker, partner, collaboratori esterni, call center e help desk un’autenticazione multifattoriale (MFA) di livello aziendale senza bisogno di un telefono, di un’app da installare o di hardware da spedire.


