Verwaltetes SMS-Gateway für die Microsoft Entra-Authentifizierung
Unterstützen Sie weiterhin die SMS-basierte MFA für Workflows, bei denen diese weiterhin erforderlich ist – mit einer sicheren, verwalteten externen MFA-Lösung, die nahtlos in Microsoft Entra integriert ist und in weniger als 30 Minuten einsatzbereit ist.
Das Problem
Ab dem 1. September 2026 werden Passkeys zur Standardauthentifizierung für Benutzer, für die SMS oder Sprachnachrichten aktiviert sind. Ab dem 1. Februar 2027 wird die von Microsoft bereitgestellte Telekommunikationsübermittlung für SMS und Sprachnachrichten unter eingestellt. Für viele Unternehmen ist dies eine Gelegenheit, mehr Benutzer auf eine phishingresistente Authentifizierung umzustellen. In einigen Umgebungen kann es jedoch vorkommen, dass bestimmte Benutzer, Anwendungen, Betriebsprozesse oder regulatorische Arbeitsabläufe weiterhin auf SMS angewiesen sind. Unternehmen, die diese Anwendungsfälle beibehalten müssen, benötigen eine sichere Möglichkeit, die SMS-basierte Verifizierung fortzusetzen, ohne Microsoft Entra zu ersetzen oder eine separate Identitätsplattform einzurichten.
Die Lösung
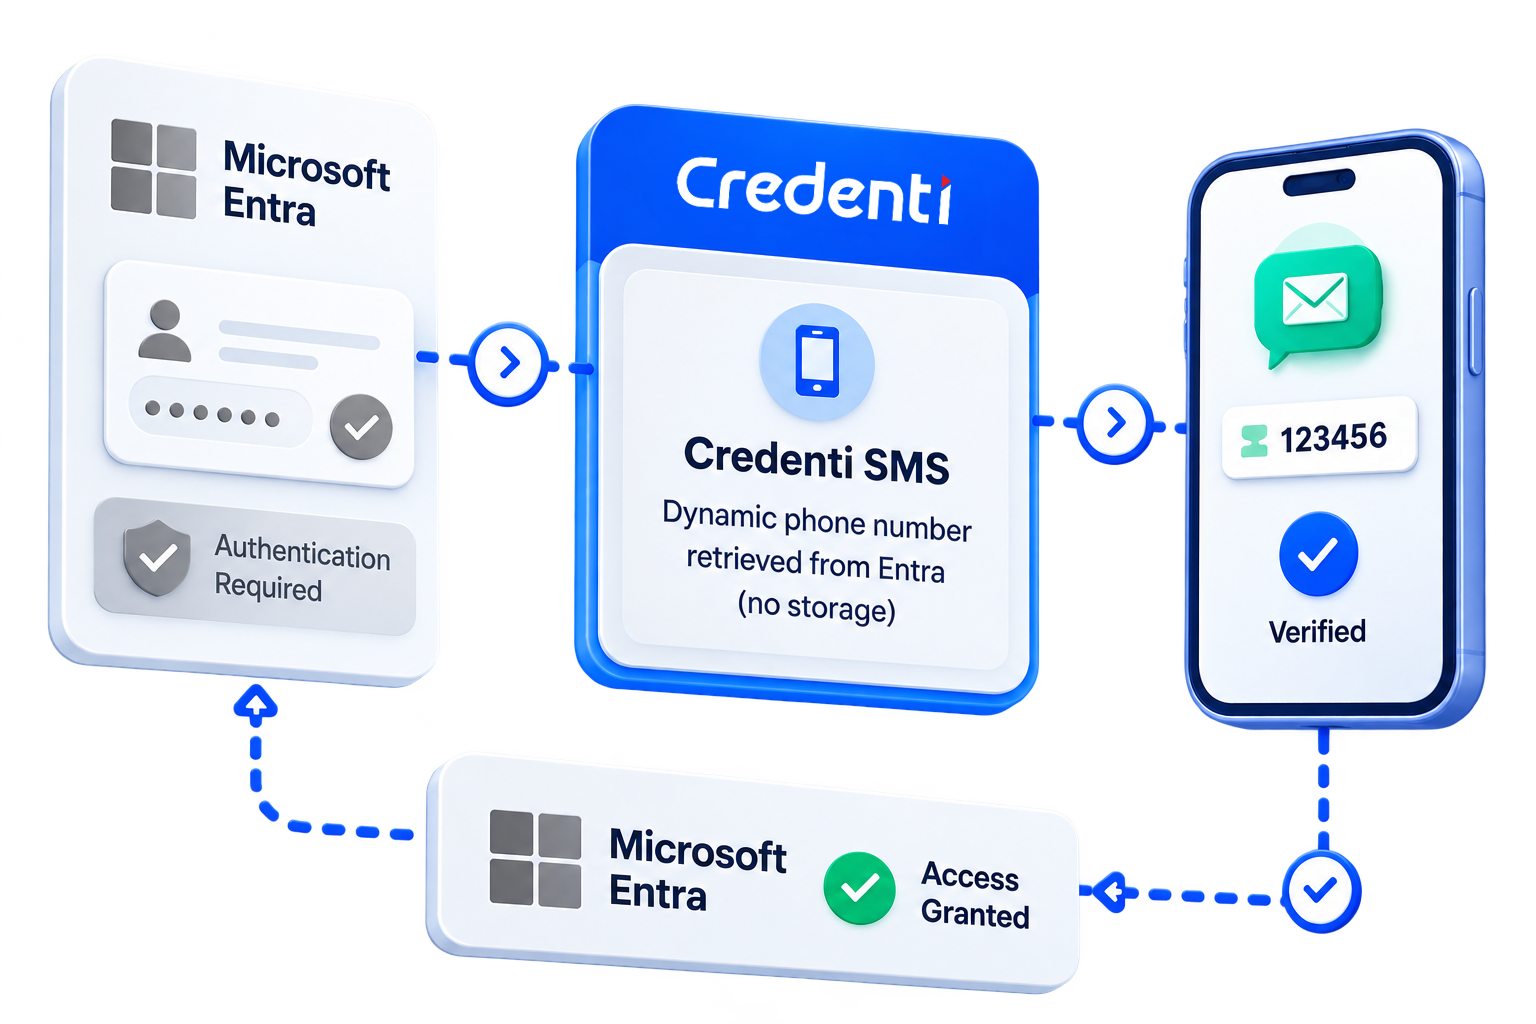
Credenti SMS lässt sich als externe MFA-Methode in Microsoft Entra integrieren. Die Authentifizierung der Benutzer erfolgt weiterhin über Microsoft Entra. Wenn eine zusätzliche Authentifizierung erforderlich ist und „ Credenti -SMS“ für den Benutzer verfügbar ist, kann er diese als MFA-Methode auswählen. Microsoft Entra leitet die Authentifizierungssitzung sicher an Credenti weiter. Während des Authentifizierungsvorgangs ruft Credenti dynamisch die Telefonnummer des Benutzers aus Microsoft Entra ab und sendet per SMS einen zeitlich begrenzten Einmal-Zugangscode. Der Benutzer gibt den Code unter Credenti ein. Nach erfolgreicher Verifizierung sendet Credenti das Authentifizierungsergebnis an Microsoft Entra zurück, das die Zugriffsrichtlinien weiter auswertet und die Anmeldung abschließt. Microsoft Entra bleibt die Identitätsinstanz und die vertrauenswürdige Quelle für die Telefonnummer des Benutzers. Credenti übernimmt die Abwicklung der SMS-Verifizierung.
Wo es darauf ankommt
Alte und geschäftskritische Arbeitsabläufe
Unterstützen Sie weiterhin Anwendungen und Prozesse, die nach wie vor auf eine SMS-Verifizierung angewiesen sind.
Benutzer, die auf Passkeys umsteigen
Behalten Sie die SMS-Authentifizierung für ausgewählte Benutzer bei, die nicht sofort auf eine phishing-resistente Authentifizierung umsteigen können.
Regulatorische und betriebliche Anforderungen
Unterstützung festgelegter Arbeitsabläufe, bei denen eine telekommunikationsgestützte Überprüfung weiterhin erforderlich ist.
Modernisierung der Authentifizierung
Die meisten Nutzer sollen zu einer stärkeren Authentifizierung übergehen, während die Abhängigkeit von veralteten SMS-Systemen schrittweise verringert wird.
Der Credenti
Native Integration externer MFA-Lösungen
Credenti ist über die externe MFA-Architektur von Microsoft direkt in den Microsoft Entra-Authentifizierungsablauf eingebunden.
Bereitstellung in weniger als 30 Minuten
Konfigurieren und aktivieren Sie die SMS- Credenti in weniger als 30 Minuten, um schnell eine kontinuierliche SMS-Authentifizierung zu ermöglichen.
Entra bleibt die führende Instanz im Bereich Identitätsmanagement
Microsoft Entra ist weiterhin für die Identitätsverwaltung, die primäre Authentifizierung, den bedingten Zugriff, den Anwendungszugriff und Autorisierungsentscheidungen zuständig.
Keine Speicherung von Telefonnummern
Credenti ruft während der Authentifizierung dynamisch die erforderliche Telefonnummer aus Microsoft Entra ab, ohne sie in „ Credenti “ zu speichern.
Keine Nummernsynchronisierung
Innerhalb von „ Credenti “ gibt es kein separates Telefonverzeichnis, das befüllt, synchronisiert oder gepflegt werden muss. Microsoft Entra bleibt die maßgebliche Quelle.
Keine separate Anmeldung per SMS
Nutzer müssen sich nicht registrieren und auch keine zweite Telefonnummer unter Credenti angeben, um SMS zu empfangen.
Verwaltete SMS-Zustellung
Credenti verwaltet den SMS-Verifizierungsprozess, einschließlich der Generierung, Zustellung und Validierung von OTPs.
Selektiver Einsatz
Halten Sie SMS für diejenigen Nutzer und Arbeitsabläufe verfügbar, die darauf angewiesen sind, und führen Sie bei den anderen schrittweise Passkeys und eine gegen Phishing geschützte Authentifizierung ein.
So funktioniert es
Häufig gestellte Fragen
Wie lange dauert die Konfiguration von „ Credenti -SMS“ für Microsoft Entra?
Credenti Das SMS-Gateway lässt sich in der Regel in weniger als 30 Minuten konfigurieren und aktivieren. Die Integration ist für eine schnelle Bereitstellung mithilfe von Microsoft Entra External MFA und einer Entra Enterprise-Anwendung ausgelegt, ohne dass Änderungen an Anwendungen erforderlich sind, die bereits Entra für die Authentifizierung nutzen.
Ersetzt „ Credenti “ „Microsoft Entra“?
Nein. Microsoft Entra bleibt der Identitätsanbieter und verwaltet weiterhin die Benutzeridentitäten, die primäre Authentifizierung, den bedingten Zugriff, die Anwendungen und die Zugriffsentscheidungen. „ Credenti “ wird nur dann einbezogen, wenn die externe SMS-MFA-Methode ausgewählt wird.
Wie lässt sich „ Credenti -SMS“ in Microsoft Entra integrieren?
Credenti SMS lässt sich mithilfe der „External MFA“-Architektur von Microsoft und einer Entra-Unternehmensanwendung integrieren. Wenn eine zusätzliche Authentifizierung erforderlich ist, leitet Microsoft Entra den Benutzer zu Credenti weiter, um die SMS-Verifizierungsabfrage abzuschließen. Nach erfolgreicher Verifizierung sendet Credenti das Authentifizierungsergebnis sicher an Microsoft Entra zurück.
Wie sieht die Benutzererfahrung aus?
Der Benutzer authentifiziert sich zunächst bei Microsoft Entra. Wenn eine MFA erforderlich ist, wählt der Benutzer „ Credenti “ per SMS aus den verfügbaren Authentifizierungsmethoden aus. Der Benutzer wird zu Credenti weitergeleitet, erhält per SMS einen Einmalcode, gibt diesen ein und wird nach erfolgreicher Überprüfung wieder zu Microsoft Entra zurückgeleitet.
Speichert „ Credenti “ die Telefonnummern der Nutzer?
Nein. „ Credenti “ speichert keine Telefonnummern von Benutzern. Wenn ein Benutzer bei der Authentifizierung die Option „ Credenti “ (SMS-Einmalcode) auswählt, wird die Telefonnummer des Benutzers über die autorisierte Integration dynamisch aus Microsoft Entra abgerufen. „ Credenti “ verwendet die Telefonnummer, um den SMS-Einmalcode für diese Authentifizierungstransaktion zu versenden. Die Telefonnummer wird weiterhin in Microsoft Entra verwaltet, sodass keine Synchronisierung oder Pflege von Telefonnummern innerhalb von „ Credenti “ erforderlich ist. Microsoft Entra bleibt die maßgebliche Quelle für die Telefonnummer des Benutzers.
Müssen Telefonnummern zwischen Entra und Credenti synchronisiert werden?
Nein. Es findet keine Synchronisierung von Telefonnummern zwischen Microsoft Entra und Credenti statt. Credenti ruft die jeweilige Telefonnummer des Benutzers dynamisch aus Entra ab, wenn der Authentifizierungsvorgang stattfindet.
Warum sollte ich „ Credenti “ SMS benötigen, wenn Microsoft Entra Passkeys unterstützt?
Passkeys sollten überall dort eingesetzt werden, wo dies praktikabel und angemessen ist. Credenti SMS ist für Arbeitsabläufe, Benutzergruppen oder betriebliche Anforderungen vorgesehen, bei denen die SMS-Authentifizierung weiterhin verfügbar bleiben muss. Damit können Unternehmen die Modernisierung der Authentifizierung vorantreiben, ohne dass jeder SMS-abhängige Arbeitsablauf gleichzeitig umgestellt werden muss.
Muss der Nutzer seine Telefonnummer bei Credenti registrieren?
Nein. Die Telefoninformationen des Benutzers werden weiterhin in Microsoft Entra verwaltet. „ Credenti “ ruft die erforderliche Telefonnummer während der Authentifizierung dynamisch ab, wodurch ein separater Registrierungsprozess für Telefonnummern über „ Credenti “ entfällt.
Kann die SMS-Funktion von „ Credenti “ nur für ausgewählte Benutzer aktiviert werden?
Ja. „ Credenti “ SMS soll eine kontrollierte Bereitstellung ermöglichen, sodass Unternehmen SMS für bestimmte Benutzer und Arbeitsabläufe beibehalten können, während an anderer Stelle strengere Authentifizierungsmethoden zum Einsatz kommen. Der relevante Benutzerkreis kann an die Microsoft Entra-Authentifizierungs- und Zugriffsstrategie des Unternehmens angepasst werden.
Steuert „ Credenti “ den Zugriff auf Anwendungen?
Nein. Microsoft Entra kontrolliert weiterhin den Zugriff auf Anwendungen und bewertet die Richtlinien der Organisation für bedingten Zugriff und Authentifizierung. „ Credenti “ liefert das erfolgreiche SMS-Verifizierungsergebnis, das zum Abschluss des externen MFA-Schritts erforderlich ist.
Sorgen wir dafür, dass Ihre SMS-Authentifizierung ohne Unterbrechungen funktioniert
Stellen Sie Ihre SMS-Zustellung schnell um, ohne Ausfallzeiten, ohne Programmierung und ohne betriebliche Probleme – und das alles bei gleichbleibender Authentifizierungskontinuität in großem Maßstab.


