MFA ohne Geräteabhängigkeit
Erweitern Sie die TOTP-Authentifizierung in Okta und Microsoft Entra auf Makler, Partner, Vertreter, Auftragnehmer, Callcenter und globale Helpdesks – mit einem sicheren, browserbasierten virtuellen Authentifikator.
Kein Smartphone. Keine App, die installiert werden muss. Keine Authentifizierungshardware, die verteilt werden muss.
Wichtige Funktionen
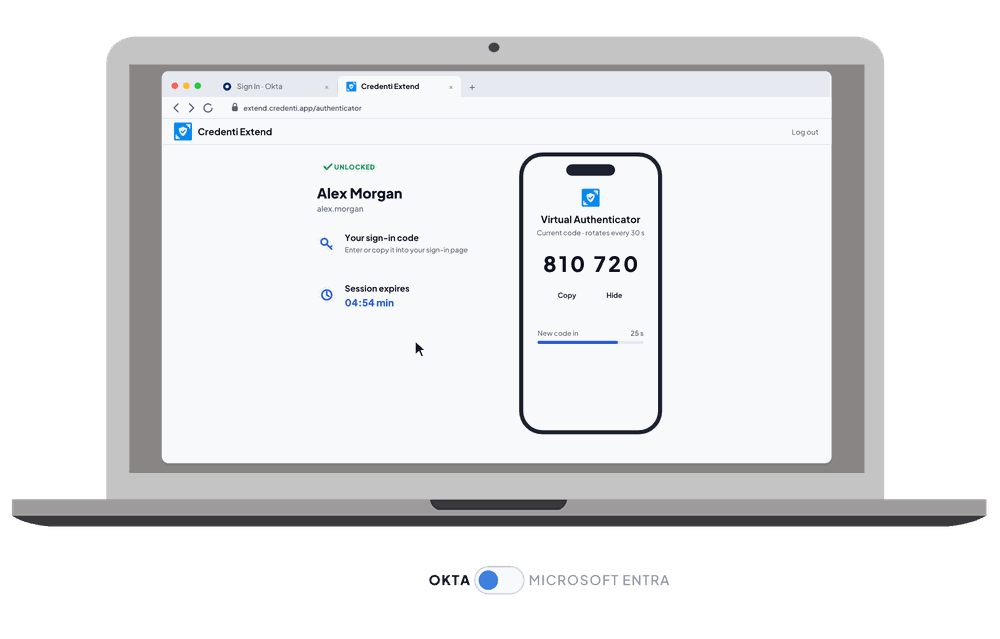
Browserbasierter virtueller Authentifikator
Greifen Sie über eine Weboberfläche statt über ein physisches Authentifizierungsgerät auf TOTP zu.
Telefonunabhängige Authentifizierung
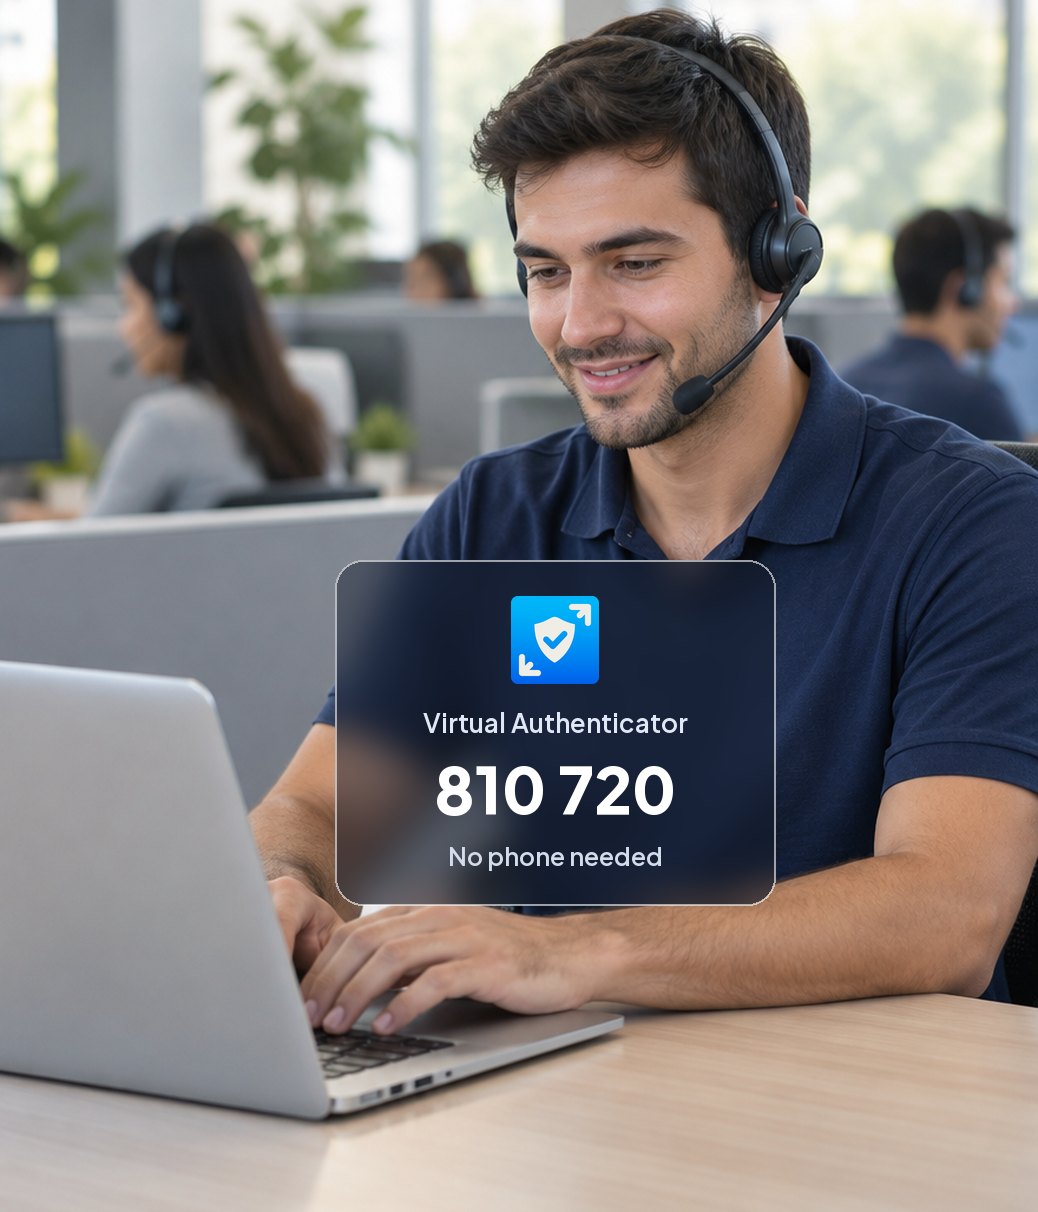
Zum Abrufen des TOTP des Benutzers ist kein Mobiltelefon erforderlich.
Keine Endgeräteinstallation
Auf dem Rechner des Benutzers muss nichts installiert werden, um auf den virtuellen Authentifikator zugreifen zu können.
Keine Abhängigkeit von SMS oder Sprachanrufen
Die routinemäßige TOTP-Authentifizierung ist nicht von der Telekommunikationsübertragung abhängig.
Okta-Integration
Erweitern Sie die TOTP-Authentifizierung auf Benutzer, während Okta den Authentifizierungscode weiterhin überprüft.
Microsoft Entra-Integration
Nutzen Sie die von Microsoft Entra unterstützte OATH-TOTP-Authentifizierung, ohne dass die Authentifizierungs-App auf dem Smartphone des Benutzers installiert sein muss.
Persönliche PIN
Schützen Sie den Zugriff auf den virtuellen Authentifikator mit einer benutzerspezifischen PIN, sofern diese konfiguriert ist.
Unabhängige Überprüfung der Immatrikulation
Verwenden Sie eine registrierte sekundäre E-Mail-Adresse, um Benutzer bei der erstmaligen Registrierung zu verifizieren.
Vorteile

Verwaltung von Authentifizierungsgeräten beenden
Es müssen keine Telefonnummern erfasst, keine Firmentelefone ausgegeben und keine Sicherheitsschlüssel gekauft, versandt, ersetzt oder wiederbeschafft werden.
Kurzzeitnutzer schneller einbinden
Stellen Sie Auftragnehmern und Zeitarbeitskräften MFA zur Verfügung, ohne einen Lebenszyklus für physische Authentifizierungsgeräte zu schaffen.
Erreichen Sie verteilte Teams überall
Authentifizieren Sie globale Helpdesks und externe Dienstleister, ohne Authentifizierungshardware zwischen Niederlassungen und Ländern versenden zu müssen.
Behalten Sie Ihre bestehenden Investitionen in den Identitätsanbieter bei
Behalten Sie Okta oder Microsoft Entra bei. Behalten Sie Ihre Richtlinien bei. Behalten Sie TOTP bei. Beseitigen Sie die Abhängigkeit von physischen Geräten.
So funktioniert es
1. Rufen Sie den Virtual Authenticator auf
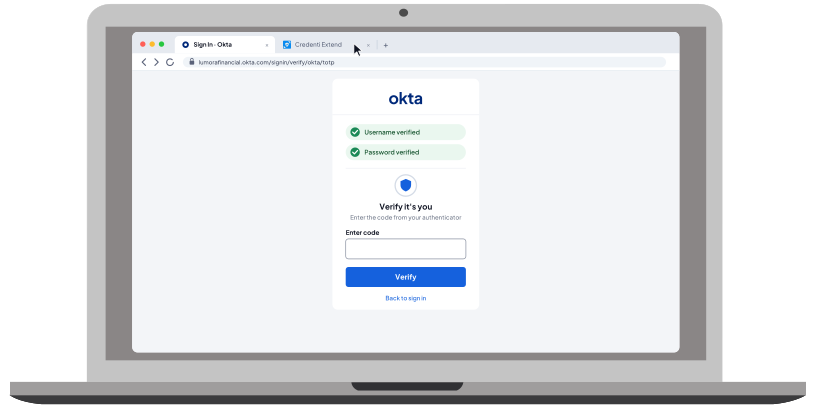
Der Benutzer öffnet „ Credenti Extend“ über einen unterstützten Webbrowser.
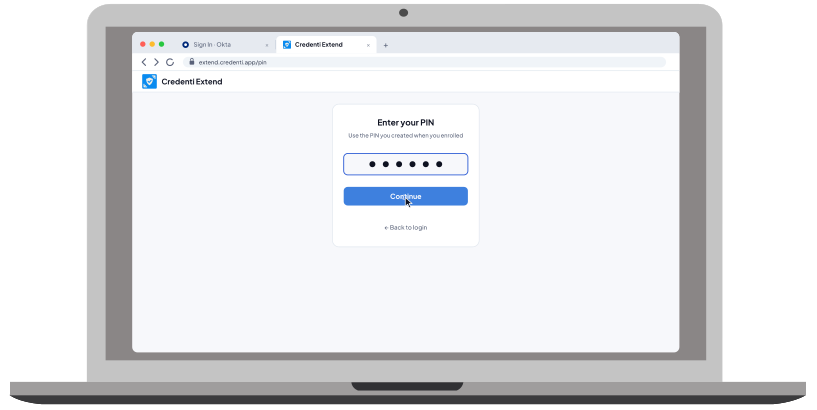
2. Entsperren
Nach der Konfiguration gibt der Benutzer seine persönliche PIN ein, um seinen virtuellen Authentifikator zu entsperren.
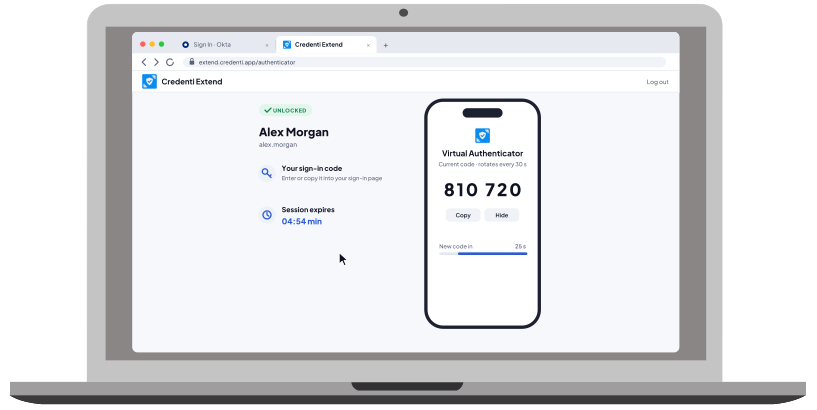
3. TOTP anzeigen
Credenti „Extend“ zeigt das aktuelle sechsstellige, zeitbasierte Einmalpasswort des Benutzers an. Der Code wechselt automatisch entsprechend dem konfigurierten TOTP-Intervall.
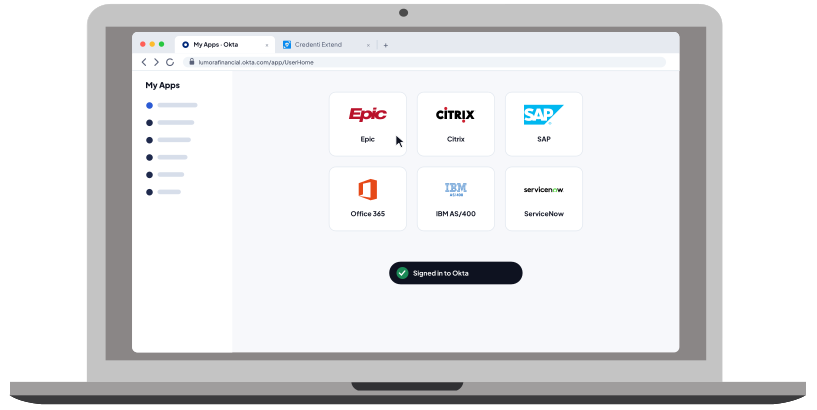
4. Authentifizieren
Der Benutzer gibt den Code in das normale Authentifizierungsfenster von Okta oder Microsoft Entra ein. Der Identitätsanbieter (IdP) überprüft den TOTP-Code und wendet die bestehenden Authentifizierungs- und Zugriffsrichtlinien der Organisation an.
Entwickelt für die erweiterte Belegschaft
Makler, Vertreter und Partner
Bieten Sie Maklern, Finanzvermittlern, Beratern und externen Partnern eine unternehmensweite MFA an, ohne dass dafür Telefone ausgegeben oder Software auf Geräten installiert werden muss, die einer anderen Organisation gehören.
Helpdesks, Callcenter und BPOs
Authentifizieren Sie verteilte Helpdesk-Teams, Callcenter-Mitarbeiter und BPO-Mitarbeiter – die in Schichten arbeiten und eine hohe Fluktuation aufweisen – ohne Authentifizierungshardware versenden zu müssen oder auf private Telefone zurückgreifen zu müssen.
Leiharbeitskräfte und BYOD-Mitarbeiter
Stellen Sie MFA für Kurzzeitnutzer und BYOD-Nutzer bereit, ohne einen physischen Geräte-Lebenszyklus anzulegen oder Unternehmenssoftware auf deren Endgeräten zu installieren.
Häufig gestellte Fragen
Was ist „ Credenti Extend“?
Credenti „Extend“ ist ein browserbasierter virtueller Authentifikator, mit dem Nutzer auf TOTP-Authentifizierungscodes zugreifen können, ohne dass ein physisches Mobiltelefon, SMS, Sprachanrufe, eine Authentifikator-App oder ein physisches TOTP-Token erforderlich sind.
Kann ich MFA auch ohne Handy nutzen?
Ja. „ Credenti Extend“ bietet Nutzern eine vom Smartphone unabhängige Möglichkeit, auf die von Okta und Microsoft Entra unterstützte TOTP-Authentifizierung zuzugreifen.
Muss für „ Credenti Extend“ eine Software installiert werden?
Nein. Die Nutzer greifen über einen Browser auf ihren virtuellen Authentifikator zu. Es muss keine Authentifikator-App, kein Desktop-Agent und keine Browser-Erweiterung installiert werden, um den TOTP abzurufen.
Funktioniert „ Credenti Extend“ mit Okta?
Ja. „ Credenti Extend“ ist für die Verwendung mit der von Okta unterstützten TOTP-Authentifizierung ausgelegt. Okta überprüft weiterhin die TOTP-Daten und setzt die Authentifizierungsrichtlinien des Unternehmens durch.
Funktioniert „ Credenti -Extend“ mit Microsoft Entra ID?
Ja. „ Credenti Extend“ funktioniert mit der von Microsoft Entra ID unterstützten OATH-TOTP-Authentifizierung. Entra ist weiterhin für die Validierung des Authentifizierungscodes und die Durchsetzung der Authentifizierungsrichtlinien verantwortlich.
Ersetzt „ Credenti Extend“ Okta Verify oder Microsoft Authenticator?
Credenti „Extend“ bietet eine Alternative, um TOTP für Bevölkerungsgruppen verfügbar zu machen, bei denen die Notwendigkeit eines physischen Telefons oder einer Authentifizierungs-App zu betrieblichen Herausforderungen führt. Es ersetzt nicht den Identitätsanbieter selbst.
Ersetzt „ Credenti “ die SMS-basierte MFA?
Credenti Extend bietet eine handyunabhängige Alternative für geeignete Authentifizierungsabläufe, die derzeit auf die Zustellung von OTPs per SMS oder Sprachnachricht angewiesen sind. Der TOTP des Benutzers wird über dessen virtuellen Authentifikator bereitgestellt, anstatt über einen Telekommunikationsanbieter zugestellt zu werden.
Ist für „ Credenti Extend“ eine Telefonnummer erforderlich?
Für die Übermittlung des TOTP ist keine Telefonnummer erforderlich, da der Benutzer den Code über den virtuellen Authentifikator abruft und nicht per SMS oder Sprachnachricht.
Wie kann sich ein Nutzer ohne Handy registrieren?
Bei der erstmaligen Registrierung sendet „ Credenti Extend“ einen sechsstelligen Bestätigungscode an die registrierte sekundäre E-Mail-Adresse des Benutzers. Nach erfolgreicher Bestätigung kann der Benutzer, sofern diese Option konfiguriert ist, eine persönliche PIN festlegen und die Aktivierung des virtuellen Authentifikators abschließen.
Warum verlangt „ Credenti Extend“ eine zweite E-Mail-Adresse?
Die sekundäre E-Mail-Adresse dient als unabhängiger Kanal zur Überprüfung des Benutzers bei der erstmaligen Registrierung. Sie sollte nicht davon abhängen, dass dieselbe Okta- oder Microsoft Entra-Umgebung geschützt ist.
Wird die sekundäre E-Mail-Adresse bei jeder Authentifizierung des Benutzers verwendet?
Nein. Die sekundäre E-Mail-Adresse dient bei der Registrierung der Identitätsprüfung und nicht dazu, jeden TOTP-Authentifizierungscode zu versenden.
Wie funktioniert die PIN?
Wenn die PIN konfiguriert ist, schützt sie den Zugriff auf den virtuellen Authentifikator. Der Vorgang ähnelt dem Entsperren eines physischen Smartphones mit einer PIN, bevor auf eine Authentifikator-App zugegriffen wird.
Für wen ist „ Credenti Extend“ gedacht?
Credenti Extend richtet sich an Unternehmen, die die TOTP-Authentifizierung auf Benutzer ausweiten müssen, bei denen die Notwendigkeit von Mobiltelefonen, Authentifizierungs-Apps, Sicherheitsschlüsseln oder Endgerätesoftware zu betrieblichen Herausforderungen führt. Die Lösung eignet sich besonders für Makler, Finanzvermittler, Partner, Auftragnehmer, Mitarbeiter globaler Helpdesks, BPO- und Contact-Center-Mitarbeiter, Zeitarbeitskräfte sowie andere dezentral oder über ein großes Gebiet verteilte Mitarbeitergruppen.
Kann „ Credenti Extend“ in BYOD-Umgebungen eingesetzt werden?
Ja. BYOD und eigenständig verwaltete Endgeräte sind wichtige Anwendungsfälle für „ Credenti Extend“, da die Benutzer auf ihren virtuellen Authentifikator zugreifen können, ohne dass das Unternehmen Authentifizierungssoftware auf dem Endgerät installieren muss.
Sehen Sie sich „ Credenti : Extend in Aktion“ an.
Behalten Sie Okta oder Microsoft Entra bei. Erweitern Sie TOTP. Beseitigen Sie die Geräteabhängigkeit – bieten Sie Maklern, Partnern, Auftragnehmern, Callcentern und Helpdesks eine Unternehmens-MFA ohne Smartphone, ohne Installation einer App und ohne Versand von Hardware.


