MFA für Makler, Partner und Auftragnehmer – ohne Geräteabhängigkeit
Erweitern Sie die TOTP-Authentifizierung in Okta und Microsoft Entra auf Makler, Partner, Vertreter, Auftragnehmer, globale Helpdesks und andere dezentral tätige Benutzer – ganz ohne Mobiltelefon, SMS, Sprachanruf, Authentifizierungs-App, Sicherheitsschlüssel oder Softwareinstallation.
Credenti Extend bietet einen sicheren, browserbasierten virtuellen Authentifikator, mit dem Nutzer überall dort, wo sie zum Arbeiten berechtigt sind, Zugriff auf ihren sich ständig ändernden sechsstelligen TOTP-Code erhalten.
Kein Smartphone. Keine App, die installiert werden muss. Keine Authentifizierungshardware, die verteilt werden muss.
TOTP über das physische Telefon hinaus erweitern
Unternehmen haben heute mehr Authentifizierungsoptionen als je zuvor. Die Einführung dieser Authentifizierungsmethoden für die gesamte Belegschaft kann jedoch nach wie vor erhebliche betriebliche Herausforderungen mit sich bringen.
Broker arbeiten möglicherweise von ihren eigenen Laptops aus. Partner nutzen möglicherweise Geräte, die von einem anderen Unternehmen verwaltet werden. Helpdesk-Mitarbeiter können weltweit verteilt sein. Contact-Center-Mitarbeitern ist es möglicherweise nicht gestattet, private Telefone zu nutzen. Auftragnehmer benötigen möglicherweise nur für einige Monate Zugriff.
In solchen Umgebungen kann die Authentifizierung zu einem Problem bei der Geräteverwaltung werden.
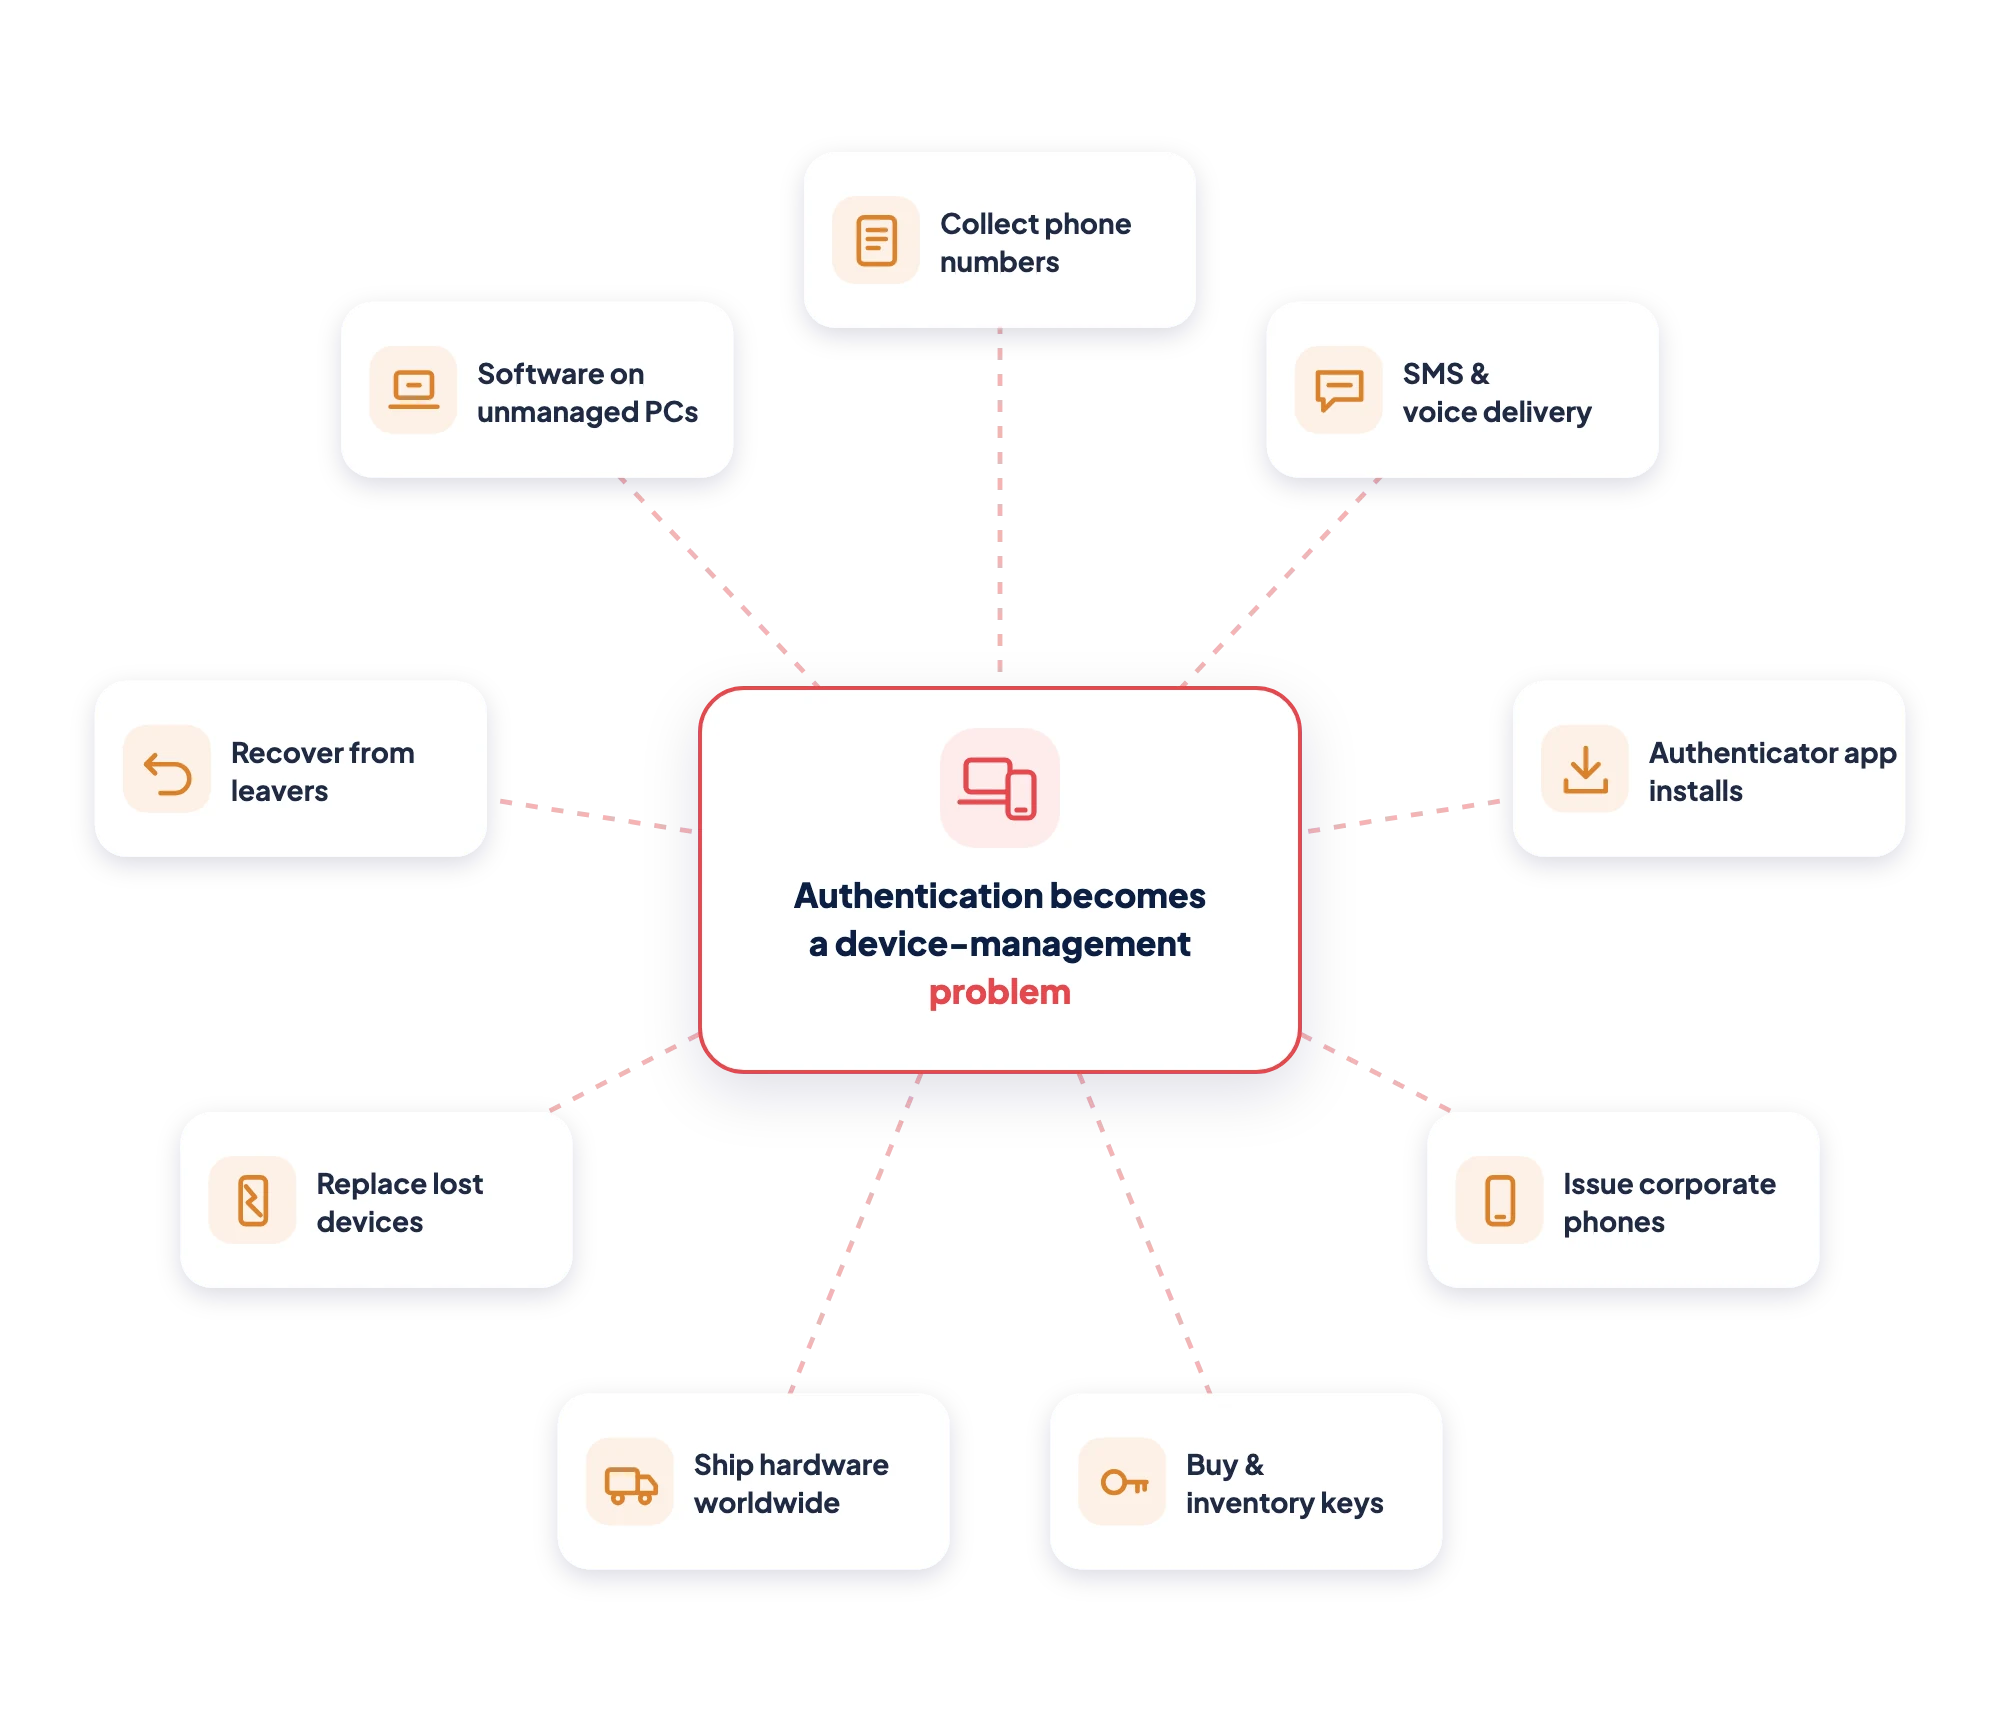
Organisationen müssen unter Umständen:

Persönliche Telefonnummern erfassen und pflegen
Je nach SMS- oder Sprachnachrichten-Zustellung
Benutzer dazu verpflichten, Authentifizierungs-Apps zu installieren
Firmenhandys ausgeben
Sicherheitsschlüssel kaufen und verwalten
Hardware zur Schiffsauthentifizierung weltweit
Verlorene oder beschädigte Geräte ersetzen
Recover Hardware, wenn Mitarbeiter das Unternehmen verlassen
Software auf Endgeräten unterstützen, die nicht von ihnen verwaltet werden
Credenti „Extend“ bietet einen weiteren Ansatz.
Erweitern Sie die bereits in Okta und Microsoft Entra verfügbare TOTP-Authentifizierung, ohne die Zuständigkeiten für die Geräteverwaltung auf jeden einzelnen Benutzer auszuweiten.
Lernen Sie den Virtual Authenticator kennen
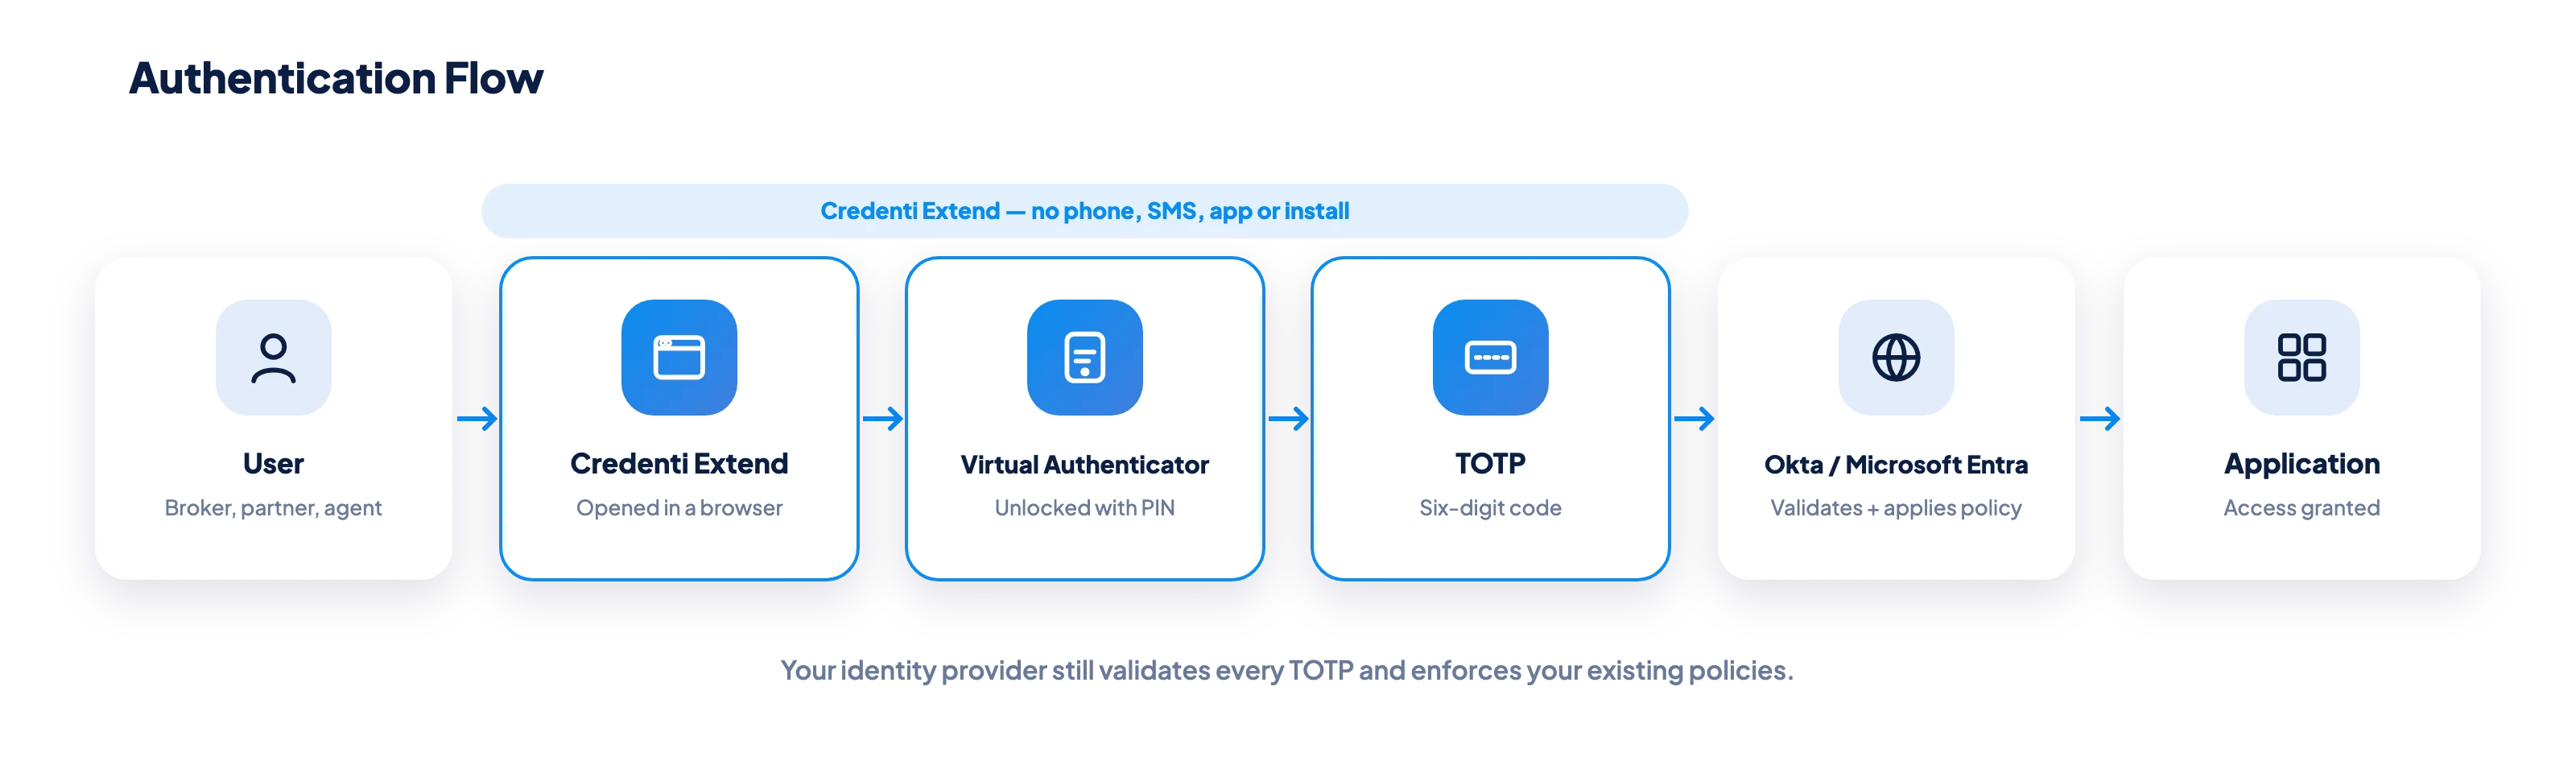
Credenti Extend bringt die vertraute Authentifizierungserfahrung in den Browser.
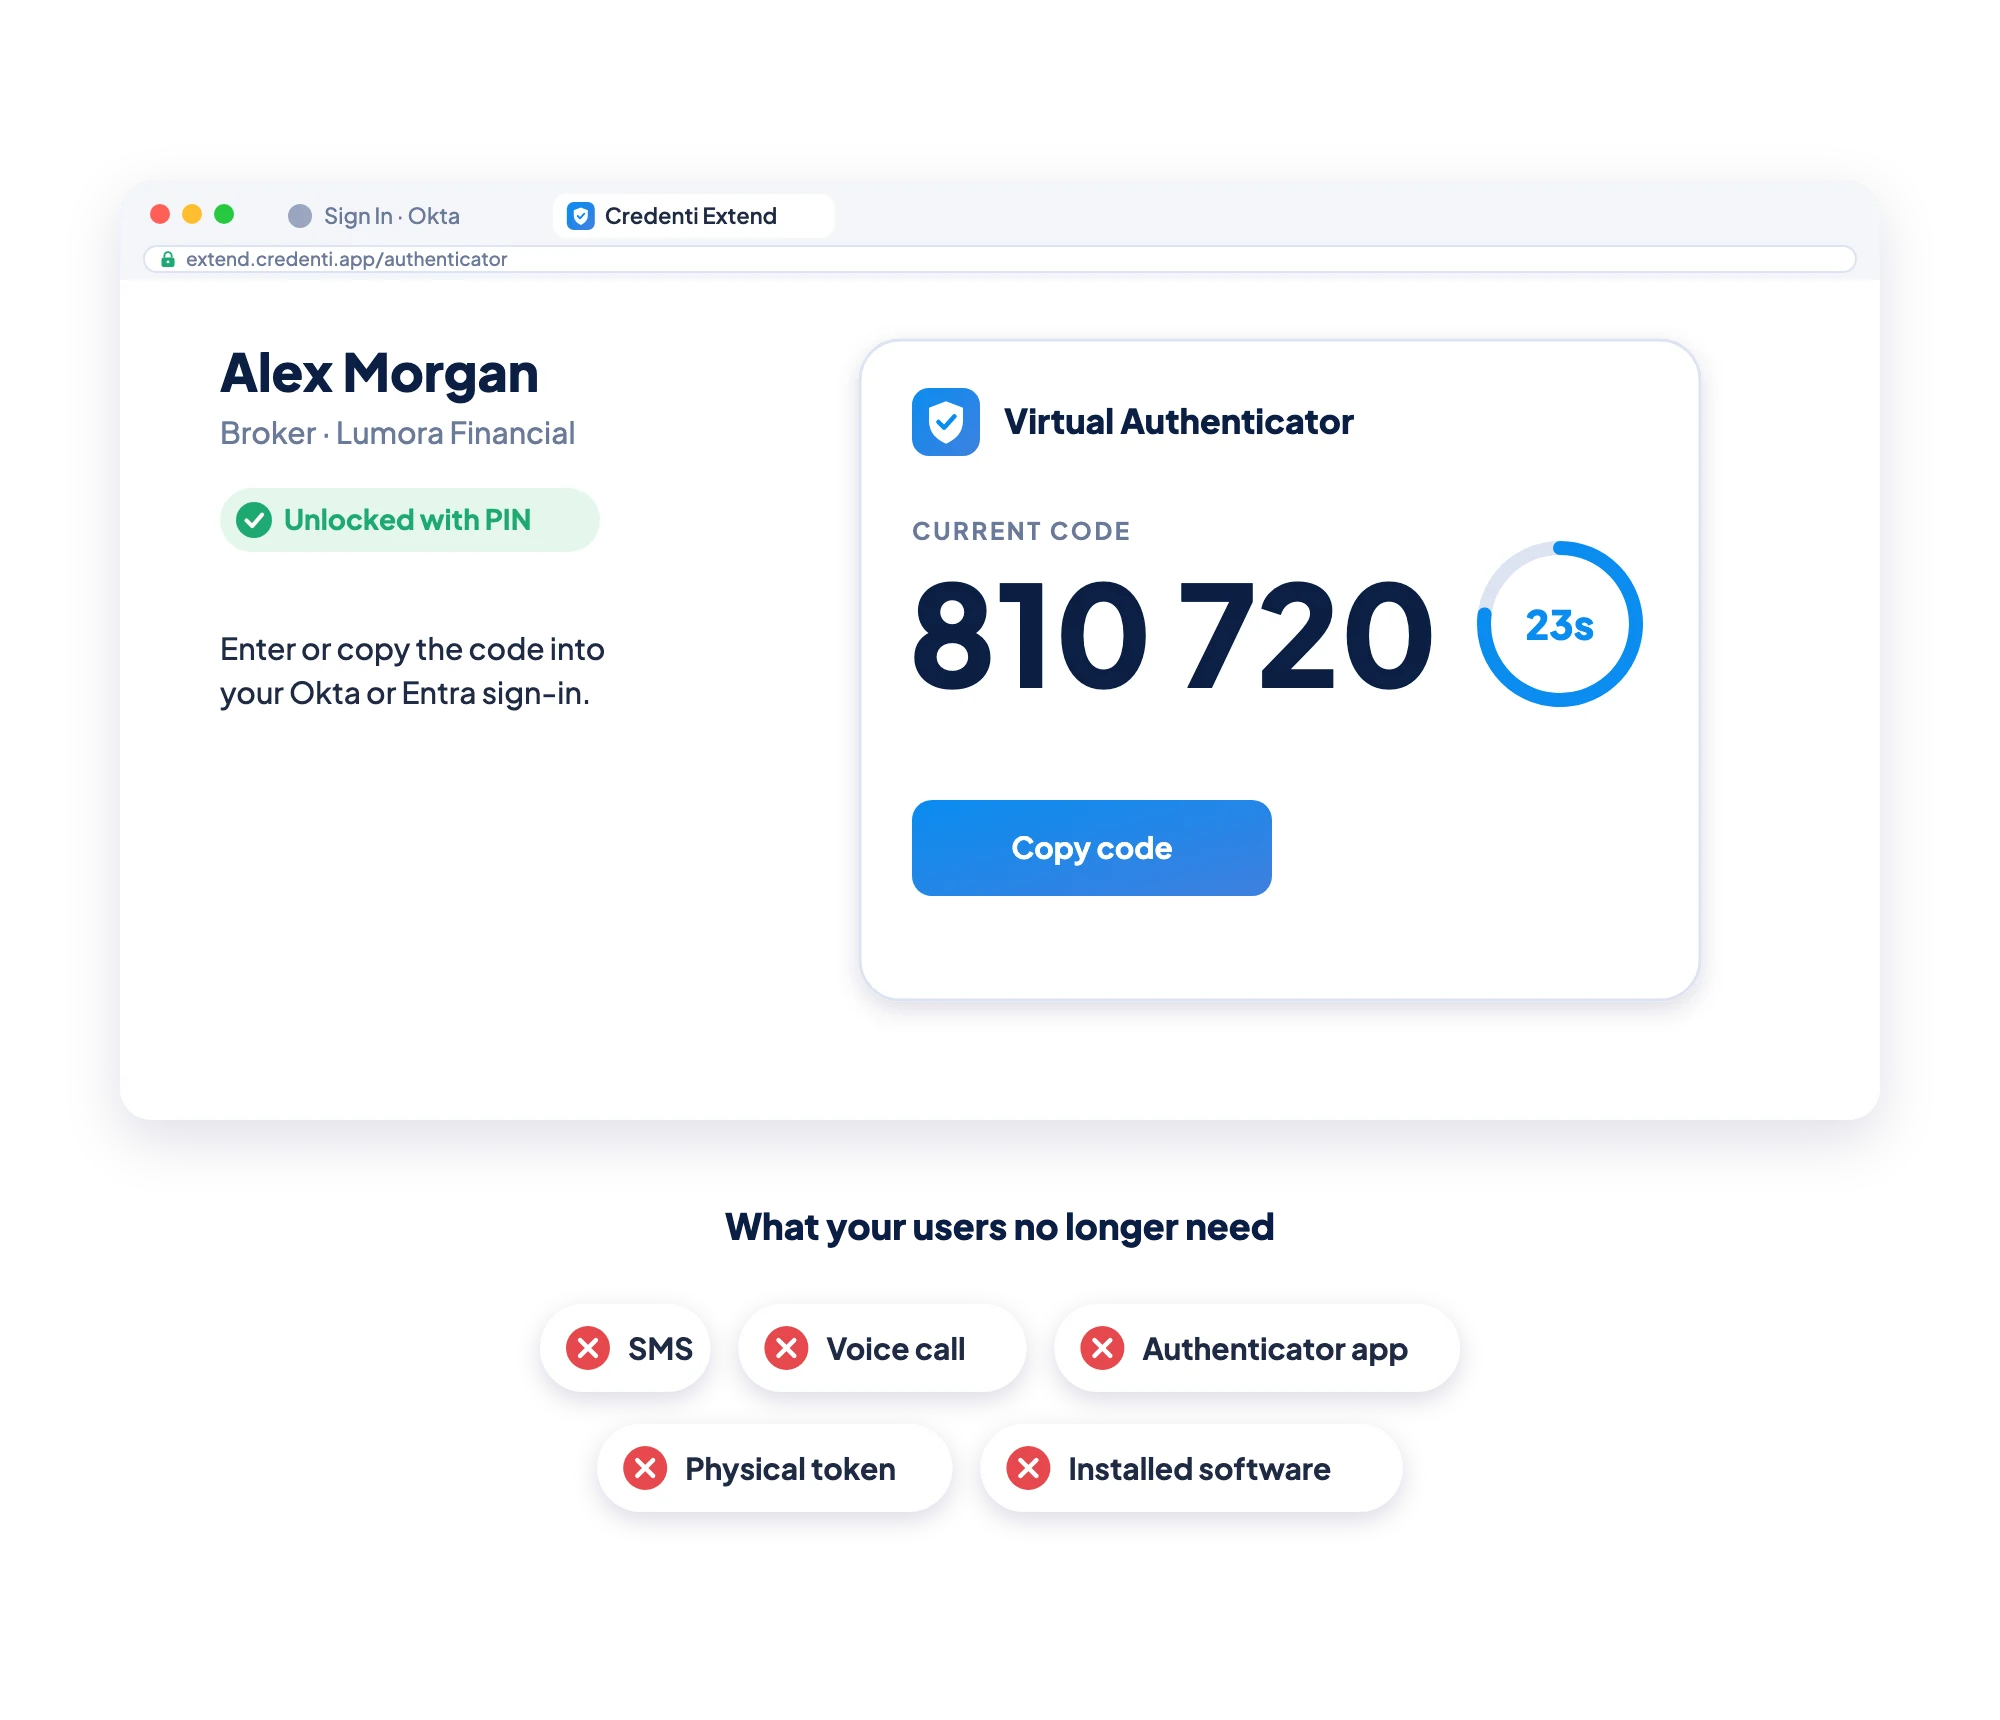
Anstatt eine Authentifizierungs-App auf einem physischen Smartphone zu öffnen, rufen die Nutzer ihren virtuellen Authentifikator unter Credenti Extend auf.
Wenn eine PIN eingerichtet ist, entsperrt der Benutzer den virtuellen Authentifikator ähnlich wie ein physisches Smartphone. Anschließend zeigt Extend den aktuellen sechsstelligen TOTP-Code an.
Der Benutzer gibt den Code ein oder kopiert ihn in die bestehende Okta- oder Microsoft Entra-Authentifizierungsumgebung.
Der Identitätsanbieter überprüft die TOTP-Authentifizierung und setzt die Authentifizierungs- und Zugriffsrichtlinien der Organisation weiterhin durch.
So funktioniert „ Credenti -Erweiterung“
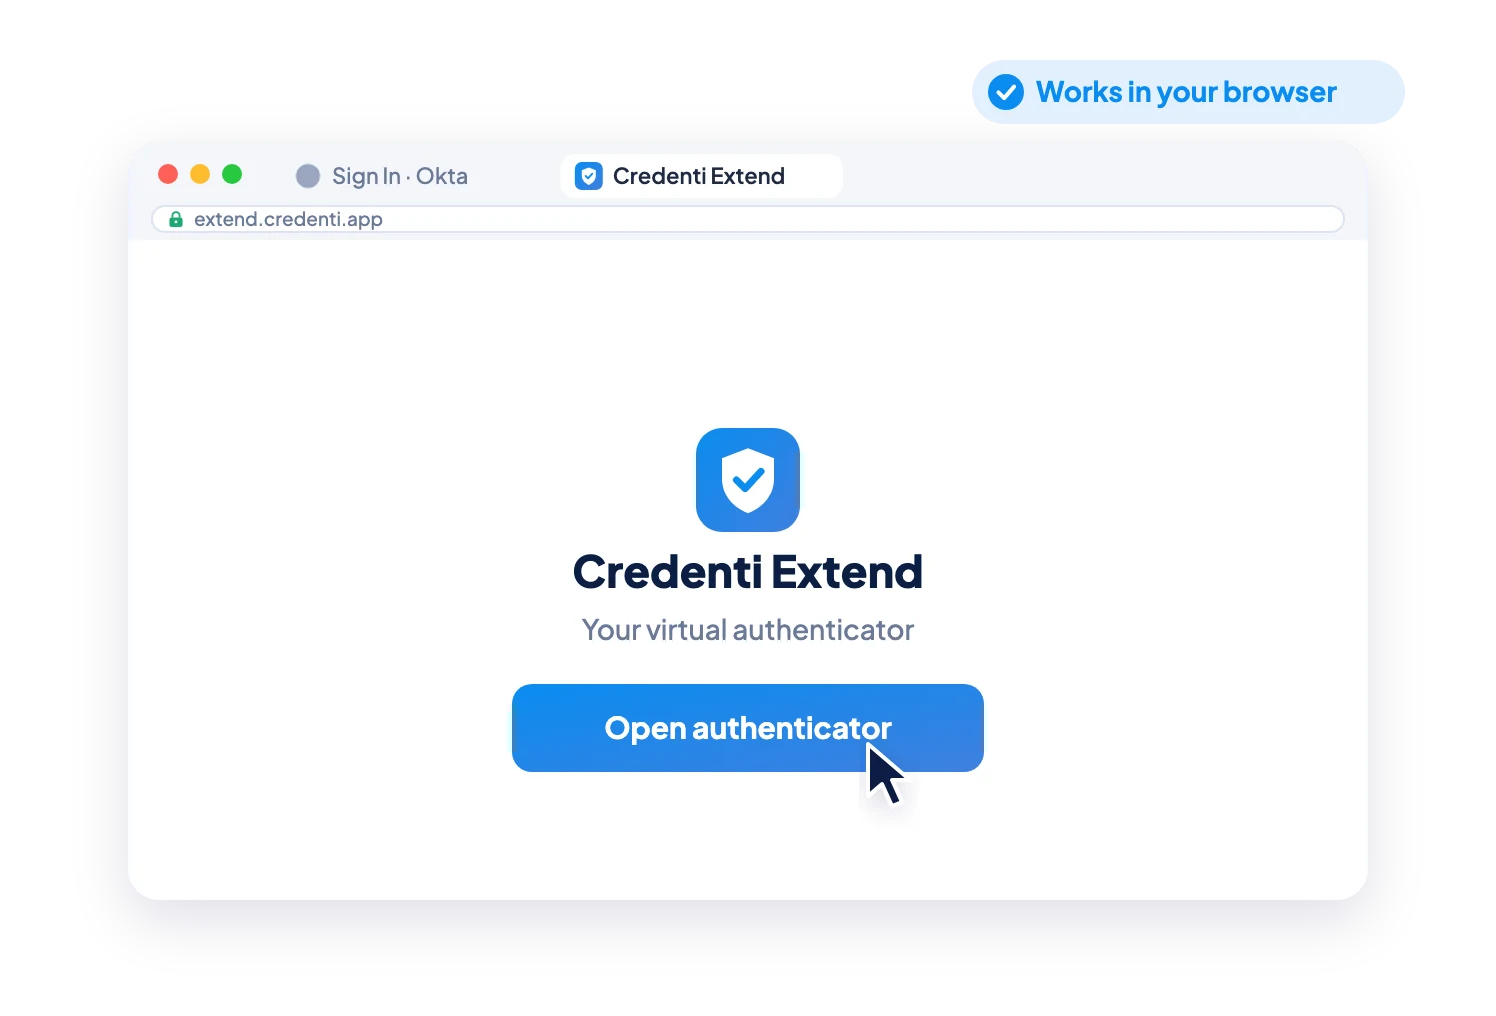
1. Rufen Sie den Virtual Authenticator auf
Der Benutzer öffnet „ Credenti Extend“ über einen unterstützten Webbrowser.
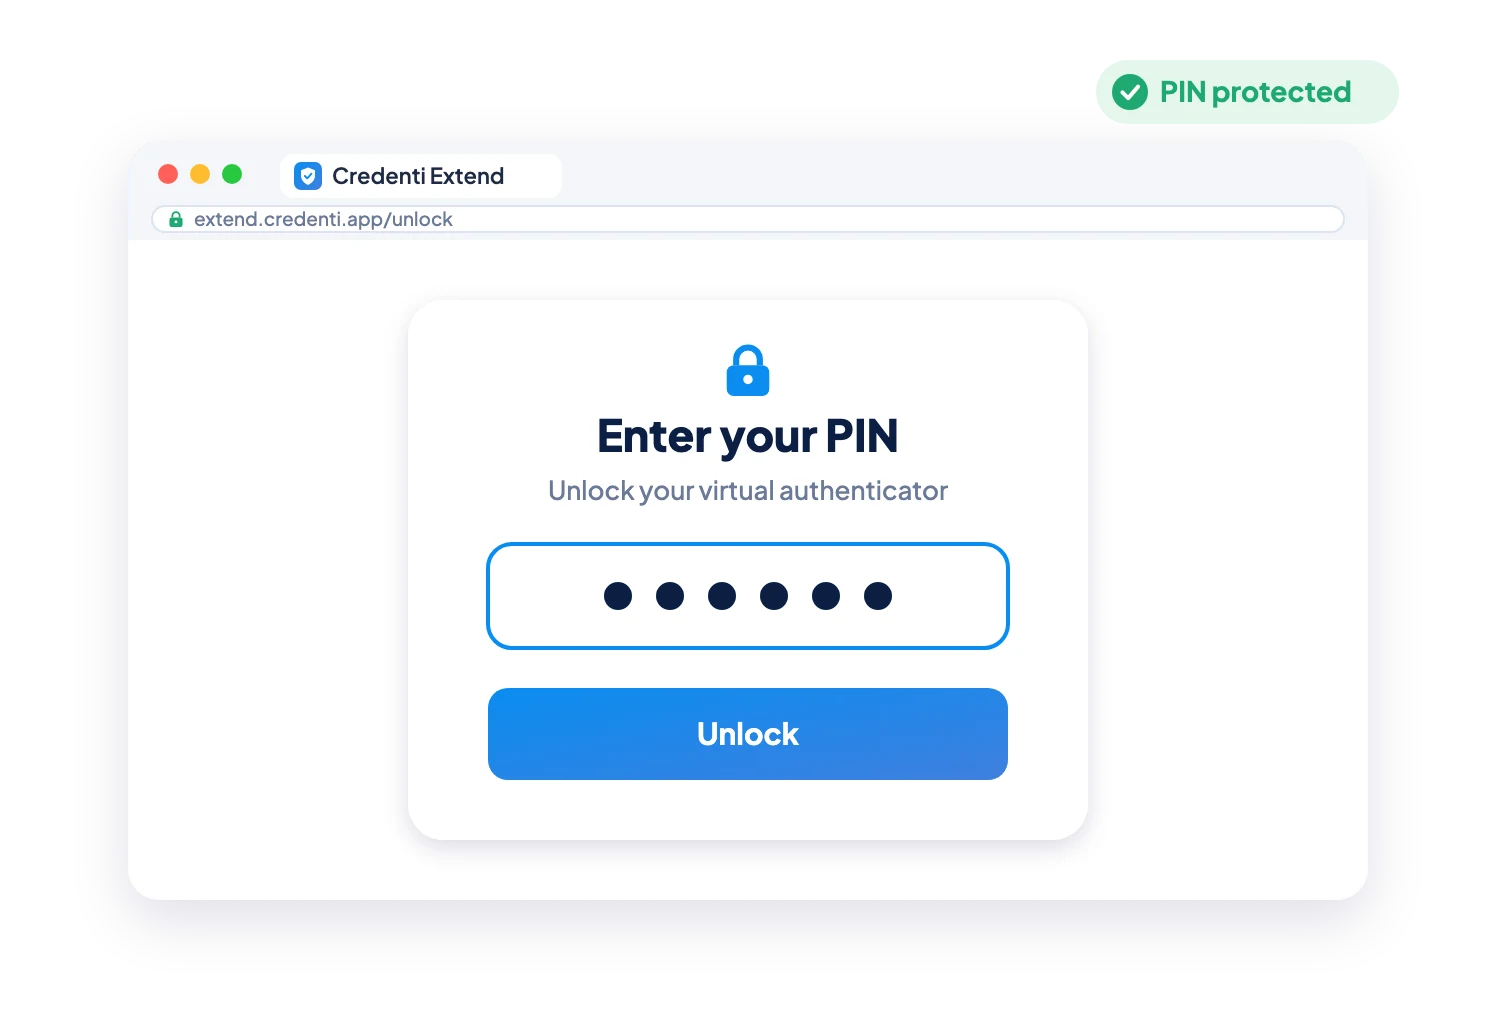
2. Entsperren
Nach der Konfiguration gibt der Benutzer seine persönliche PIN ein, um seinen virtuellen Authentifikator zu entsperren.
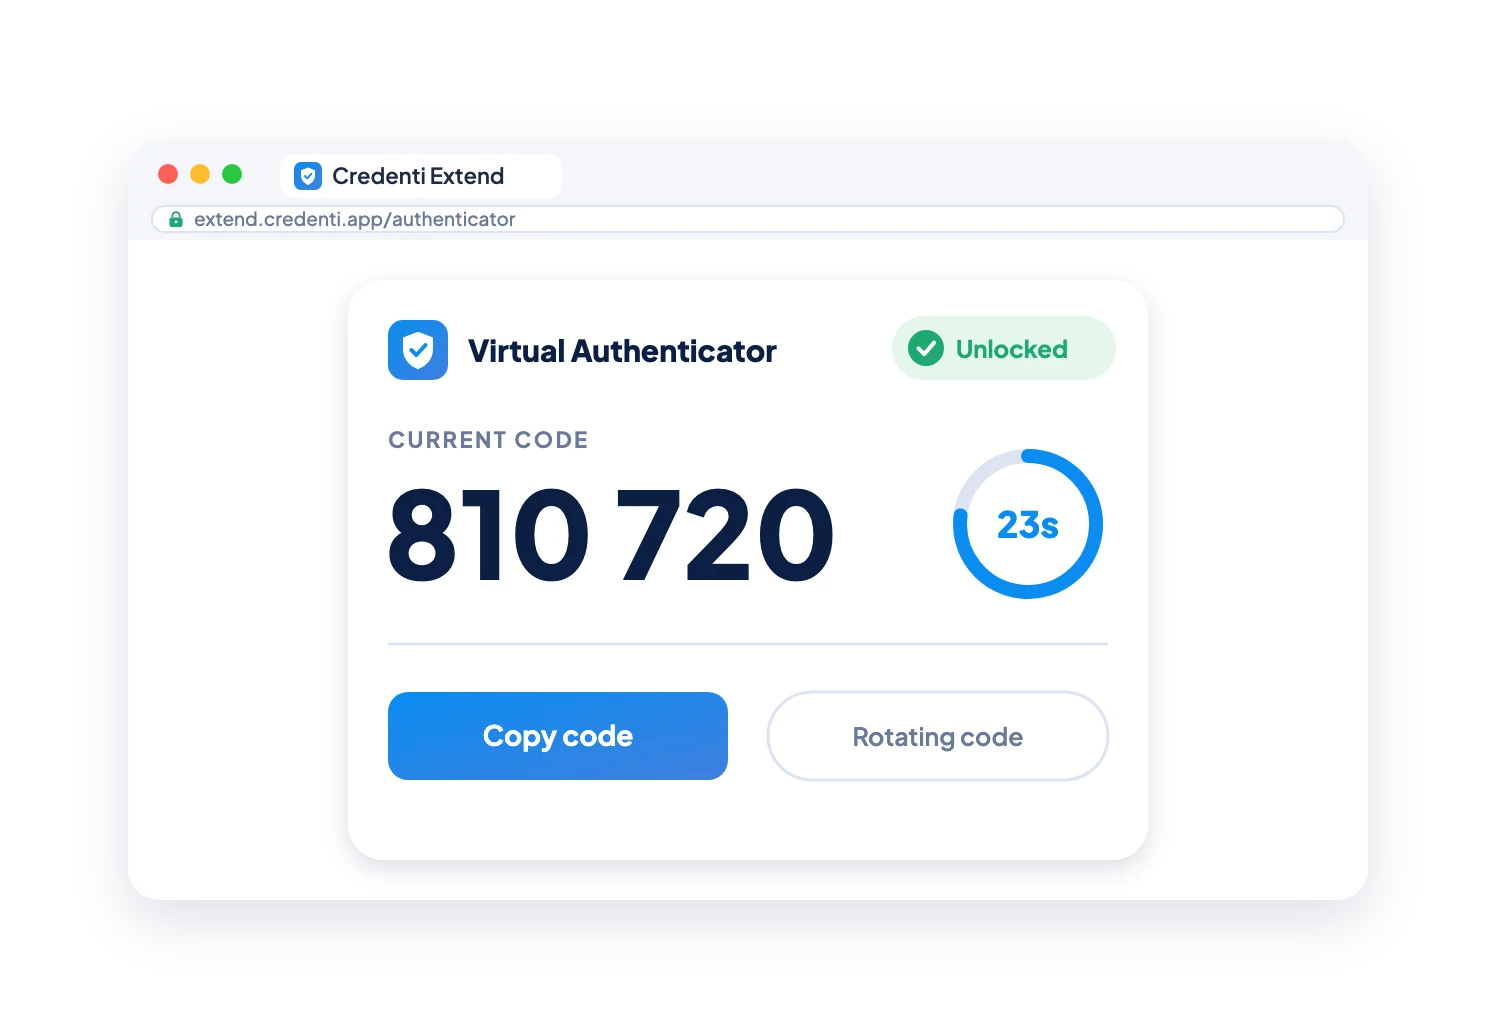
3. TOTP anzeigen
Credenti „Extend“ zeigt das aktuelle sechsstellige, zeitbasierte Einmalpasswort des Benutzers an. Der Code wechselt automatisch entsprechend dem konfigurierten TOTP-Intervall.
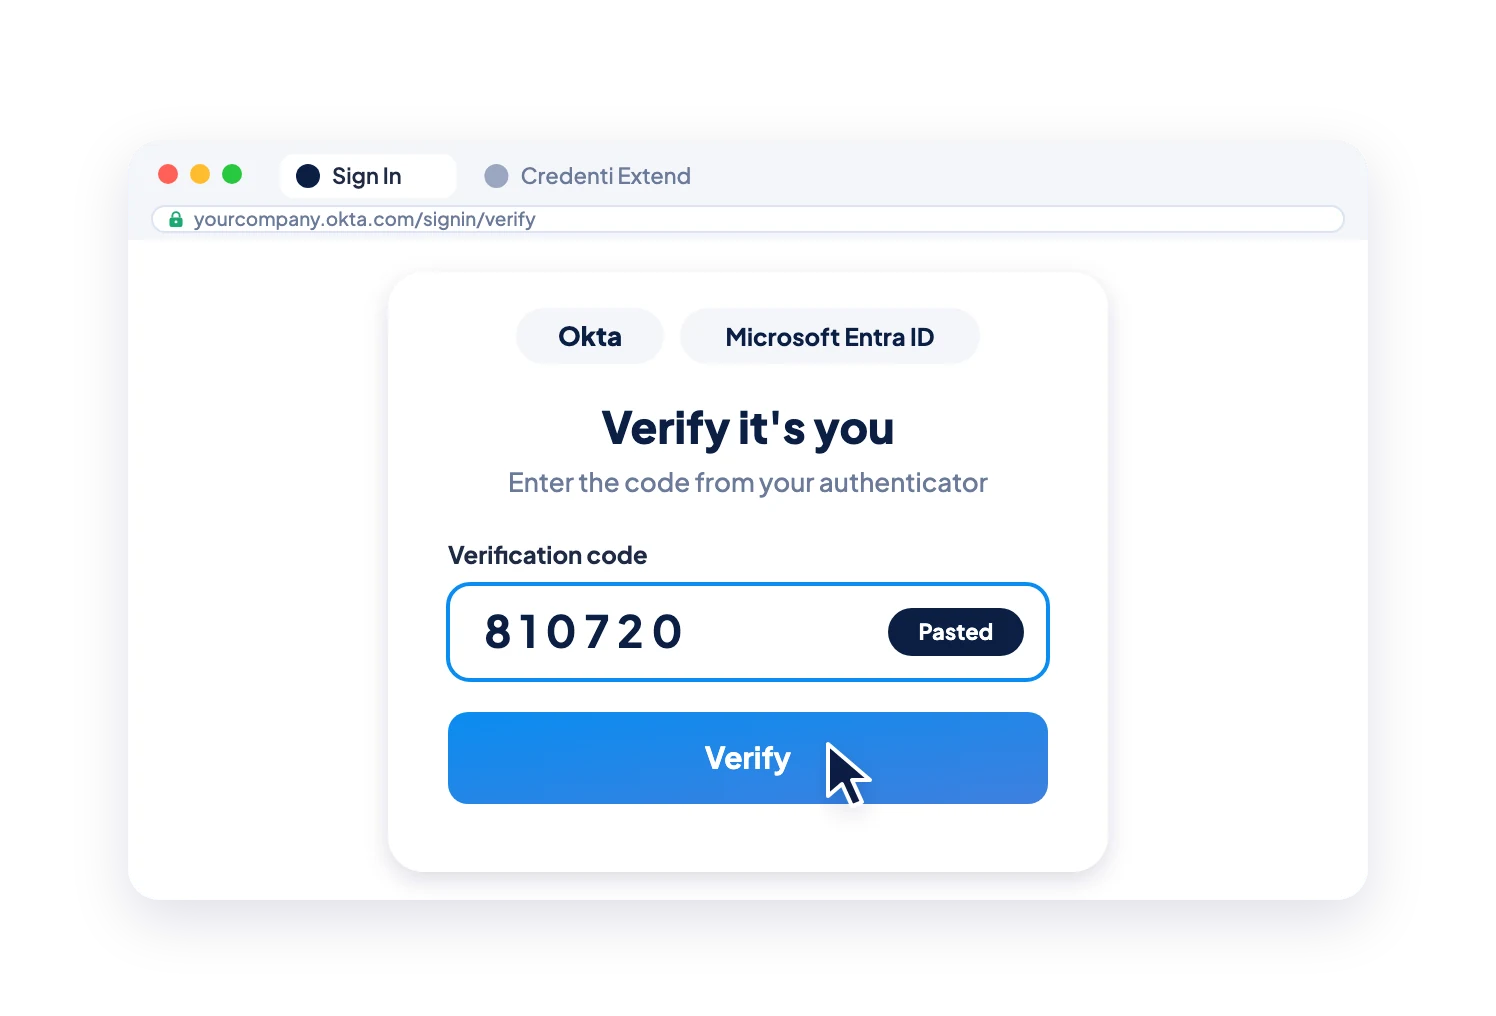
4. Authentifizieren
Der Benutzer gibt den Code in das normale Anmeldefenster von Okta oder Microsoft Entra ein.
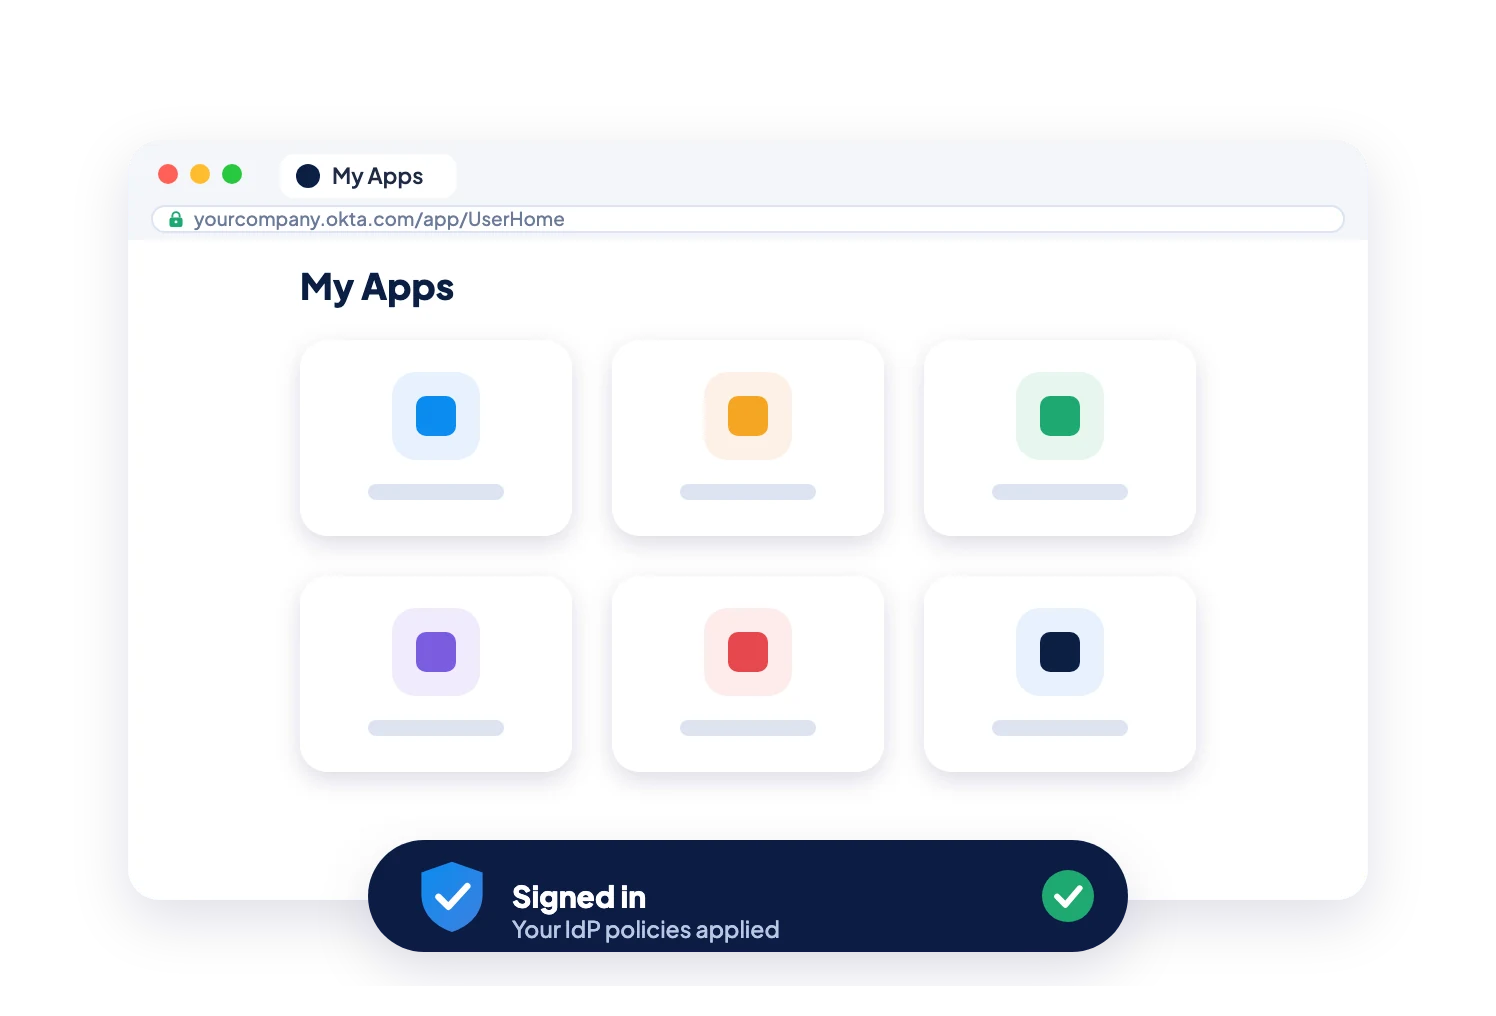
5. Weiterarbeiten
Okta oder Microsoft Entra überprüft die TOTP-Authentifizierung und wendet die bestehenden Authentifizierungs- und Zugriffsrichtlinien der Organisation an.
Erstmalige Registrierung ohne Telefon
Ein virtueller Authentifikator sollte nicht zwingend ein physisches Smartphone erfordern, nur um ihn zu aktivieren.
Credenti Extend bietet eine vom Smartphone unabhängige Registrierungsmöglichkeit.
Ab diesem Zeitpunkt kann der Benutzer den aktuellen TOTP direkt über „ Credenti Extend“ abrufen, ohne jeden Authentifizierungscode per E-Mail erhalten zu müssen.
Die sekundäre E-Mail-Adresse dient zur Identifizierung des Benutzers bei der Registrierung. Sie ersetzt nicht die SMS als weiteren Mechanismus zur Zustellung jedes TOTP.
1. Verify der Benutzer
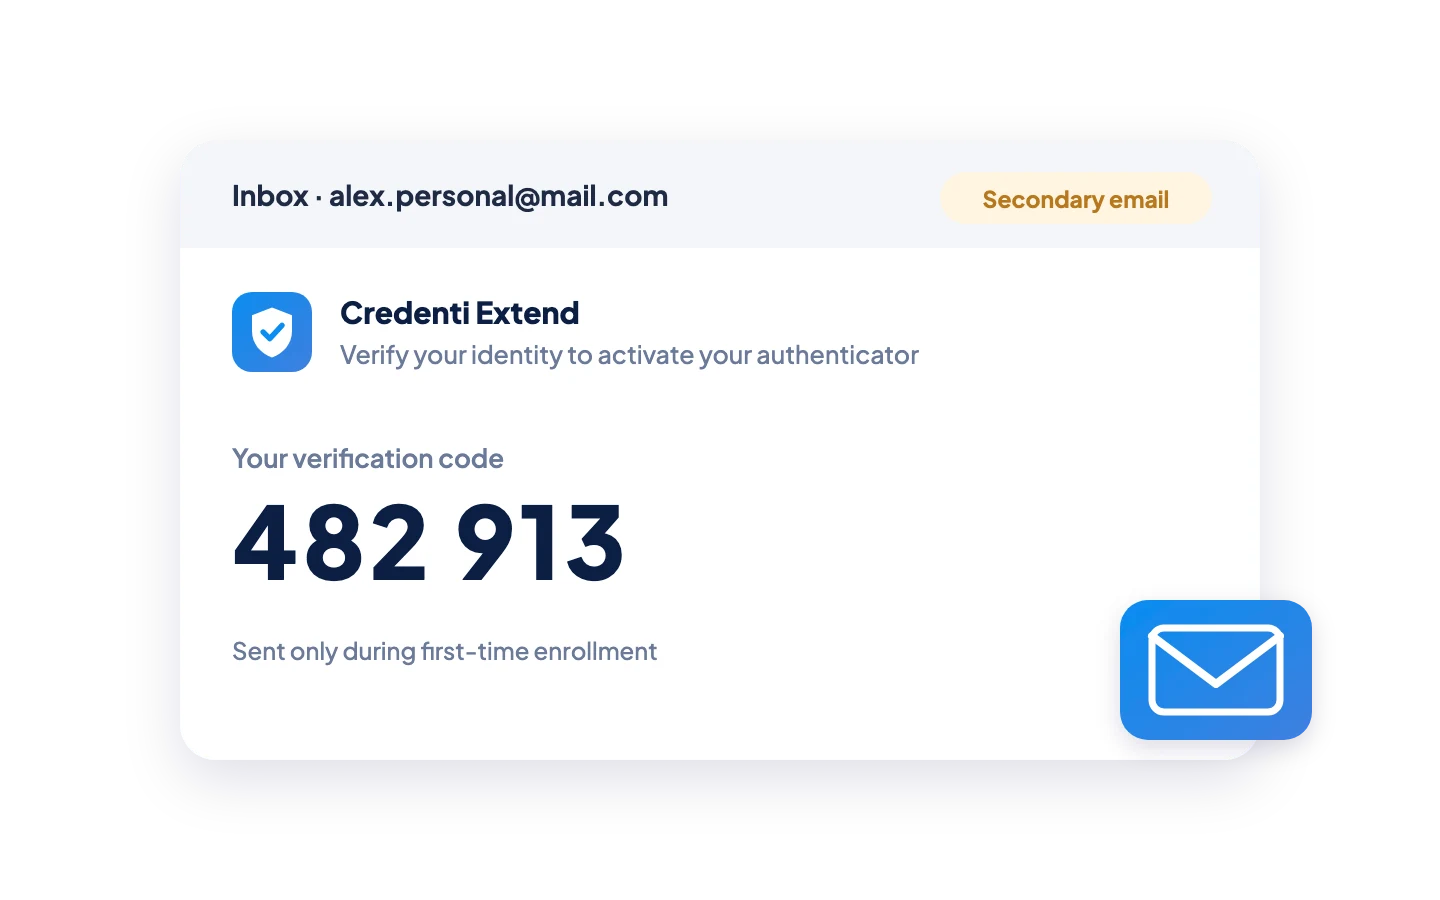
Bei der erstmaligen Aktivierung sendet „ Credenti Extend“ einen sechsstelligen Bestätigungscode an die registrierte sekundäre E-Mail-Adresse des Benutzers.
2. Zugriff bestätigen
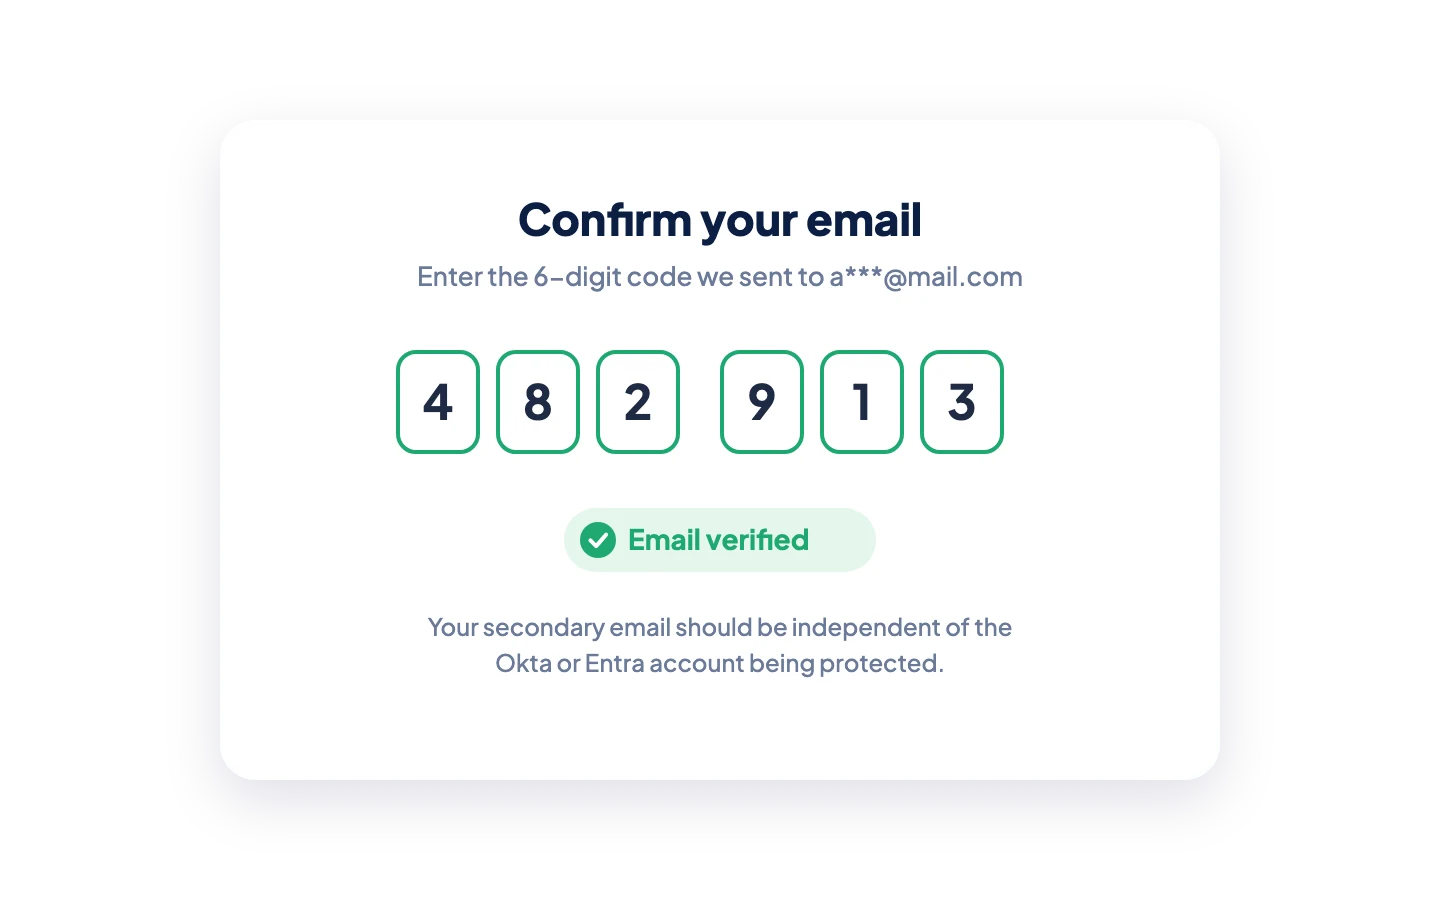
Der Benutzer gibt den Bestätigungscode ein, um nachzuweisen, dass er Zugriff auf dieses E-Mail-Konto hat. Die sekundäre E-Mail-Adresse sollte unabhängig von der zu schützenden Okta- oder Microsoft Entra-Identitätsumgebung sein.
3. Eine PIN festlegen
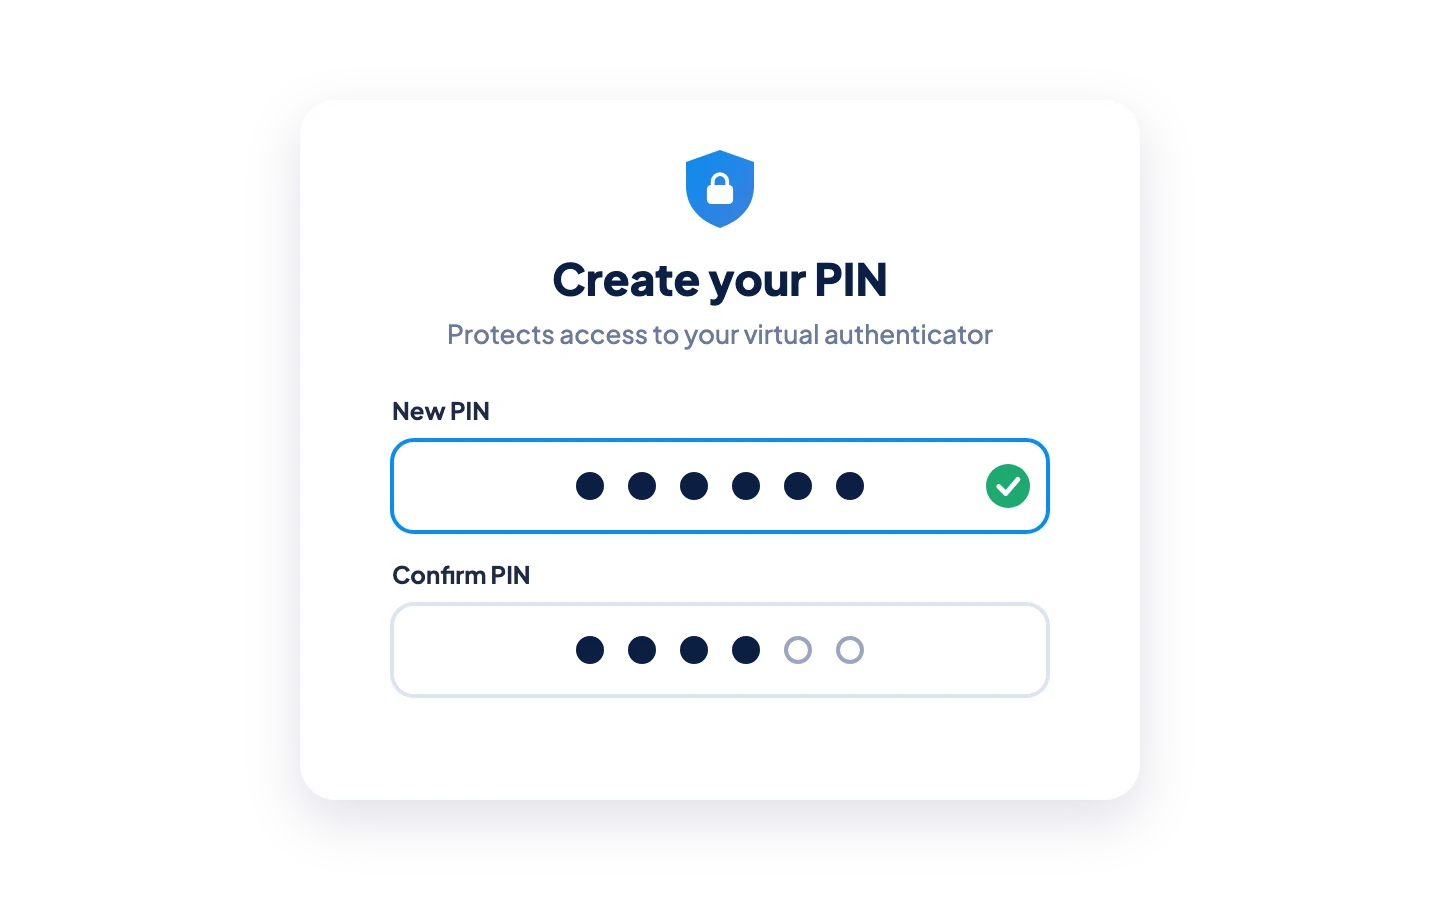
Gemäß den Richtlinien des Unternehmens kann der Benutzer eine persönliche PIN festlegen, um den Zugriff auf den virtuellen Authentifikator zu schützen.
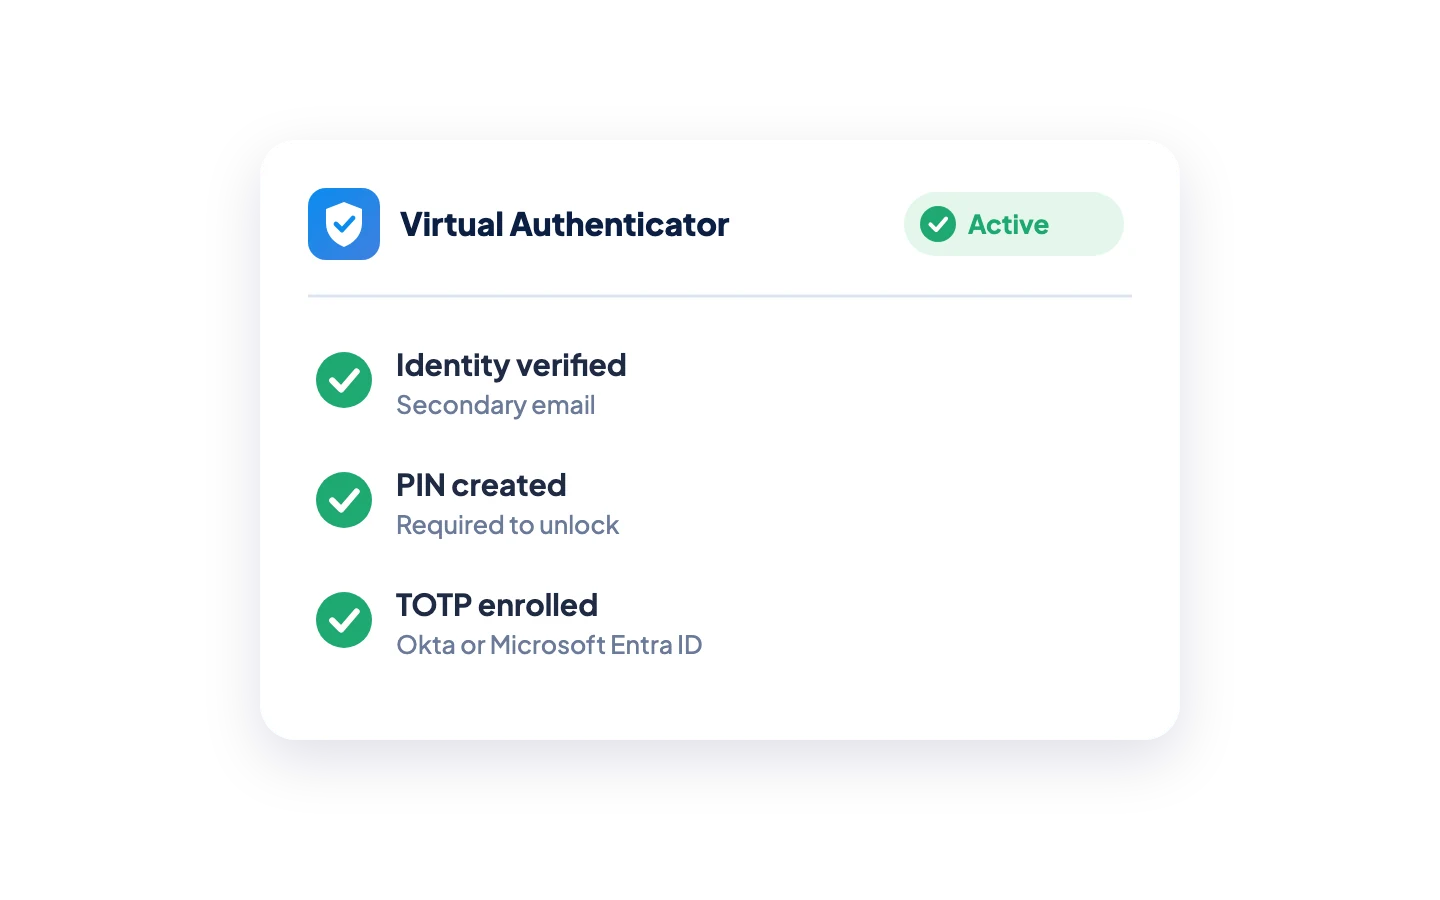
4. Den virtuellen Authentifikator aktivieren
Die TOTP-Registrierung des Benutzers ist abgeschlossen, und sein virtueller Authentifikator steht nun zur Verfügung.
Die Authentifizierung erfolgt weiterhin über Ihren Identitätsanbieter
Credenti Extend ist kein weiterer Identitätsanbieter.
Es erweitert eine Authentifizierungsmethode, die Ihre Identitätsinfrastruktur bereits unterstützt.
Okta
Credenti Extend funktioniert mit der von Okta unterstützten TOTP-Authentifizierung. Okta setzt die Authentifizierungsrichtlinien weiterhin durch und überprüft das TOTP des Benutzers.
Microsoft Entra
Credenti Extend funktioniert mit der von Microsoft Entra ID unterstützten OATH-TOTP-Authentifizierung. Entra setzt weiterhin die Authentifizierungsrichtlinien durch und überprüft die TOTP des Benutzers.
Behalten Sie Ihren IdP. Behalten Sie Ihre Richtlinien. Behalten Sie TOTP. Beseitigen Sie die Abhängigkeit von physischen Geräten.
Keine Installation erforderlich
Benutzer auf Geräten authentifizieren, die nicht v You -Verwaltung erfasst sind
Dies ist einer der wichtigsten Unterschiede zu „ Credenti Extend“.
Makler, Partner, Vertreter, Auftragnehmer, externe Mitarbeiter und andere externe Nutzer arbeiten häufig von Endgeräten aus, die sich in ihrem persönlichen Besitz befinden oder von ihnen selbst verwaltet werden.
Die Organisation darf nicht über Folgendes verfügen:
Administratorrechte für den Endpunkt
MDM-Steuerung
Berechtigung zum Installieren von Anwendungen
Berechtigung zur Änderung von Browser-Einstellungen
Eigentumsverhältnisse hinsichtlich des Mobiltelefons des Nutzers
Eine praktische Möglichkeit zur Verteilung von Authentifizierungshardware
Credenti Extend ist browserbasiert.
Benutzer müssen keine Authentifizierungs-App, keinen Desktop-Agenten oder sonstige „ Credenti “-Software installieren, nur um ihren TOTP abzurufen.
Ihr Unternehmen kann den Zugriff auf Anwendungen steuern, ohne das Gerät des Benutzers kontrollieren zu müssen.
Entwickelt für die erweiterte Belegschaft
Makler und Finanzvermittler
Bieten Sie Maklern, Finanzvermittlern, Beratern und anderen dezentralen Nutzern eine unternehmensweite MFA, ohne dass dafür Telefone ausgegeben oder Authentifizierungssoftware auf eigenständig verwalteten Geräten installiert werden muss.
Partner und Dritte
Erweitern Sie den geschützten Zugriff auf Anwendungen auf Partner und Lieferanten, ohne dass auf Geräten, die einer anderen Organisation gehören, Software auf den Endgeräten installiert werden muss.
Weltweite Helpdesks
Authentifizieren Sie dezentral tätige Support-Mitarbeiter, ohne Authentifizierungshardware beschaffen und an Standorte, in verschiedene Länder sowie an externe Dienstleister versenden zu müssen.
Kontaktzentren und BPO-Anbieter
Unterstützen Sie Mitarbeitergruppen mit hohem Arbeitsaufkommen, im Schichtdienst, im Outsourcing-Bereich und mit hoher Fluktuation, ohne auf private Telefone angewiesen zu sein.
Auftragnehmer und Zeitarbeitskräfte
Bieten Sie kurzfristigen Benutzern MFA an, ohne den Lebenszyklus eines physischen Authentifizierungsgeräts zu erstellen.
BYOD-Belegschaften
Unterstützung von Benutzern, die von privaten Endgeräten aus arbeiten, ohne dass auf diesen Geräten eine Authentifizierungssoftware des Unternehmens installiert werden muss.
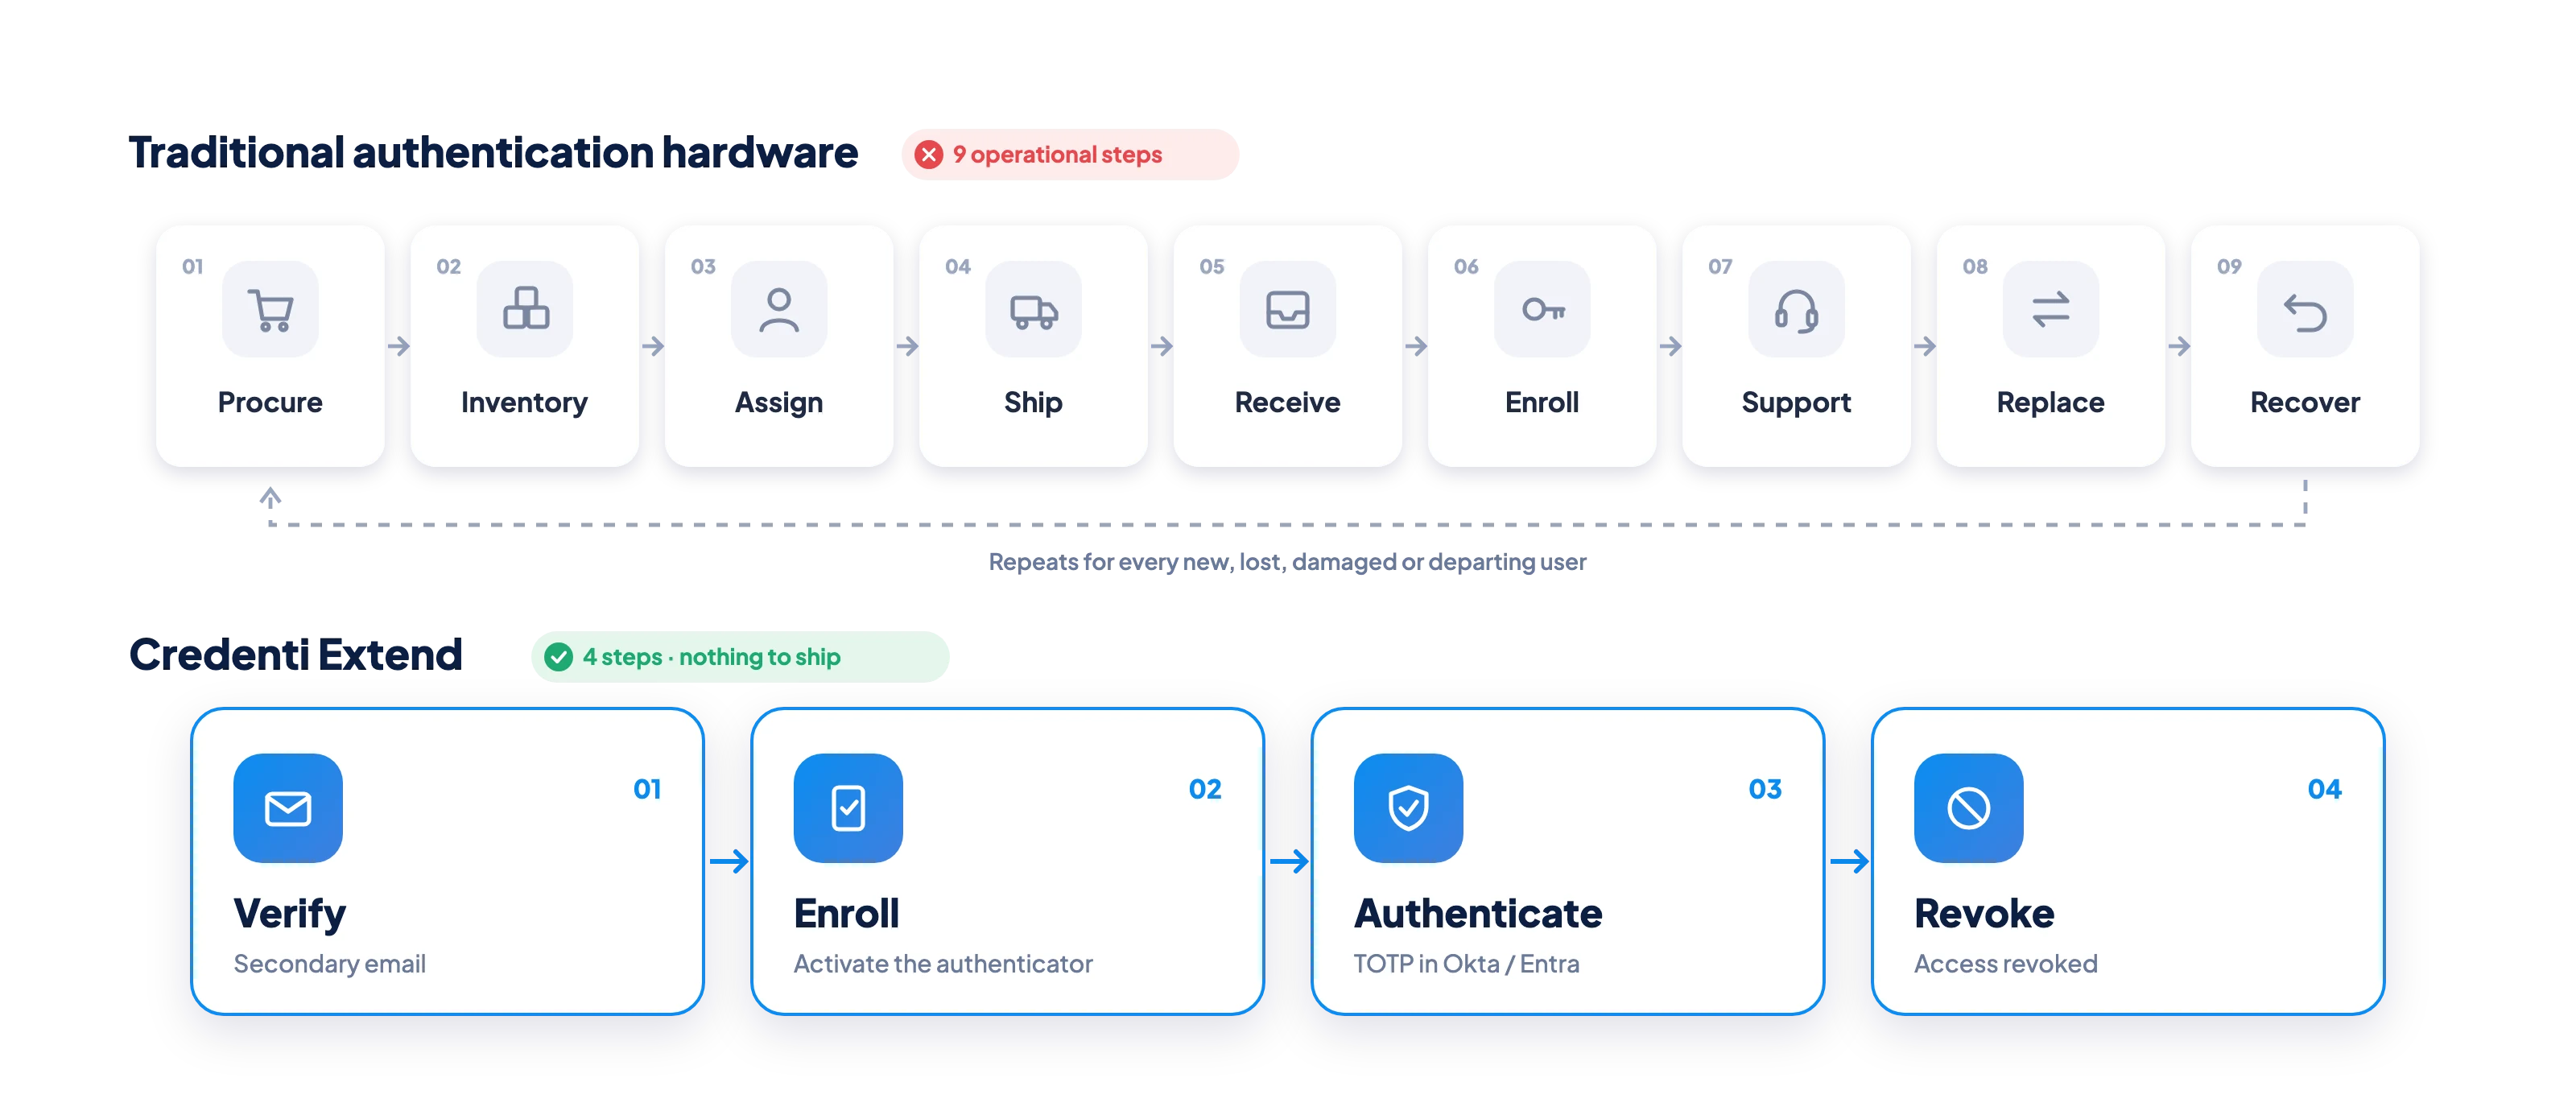
Lebenszyklus des Authentifizierungsgeräts entfernen
Herkömmliche Authentifizierungshardware kann einen Betriebsprozess schaffen, der weit über die Authentifizierung hinausgeht.
Es muss kein physisches TOTP-Gerät versendet, wiederbeschafft oder ersetzt werden.
TOTP ohne Telefon
Häufig gestellte Fragen
Was ist „ Credenti Extend“?
Credenti „Extend“ ist ein browserbasierter virtueller Authentifikator, mit dem Nutzer auf TOTP-Authentifizierungscodes zugreifen können, ohne dass ein physisches Mobiltelefon, SMS, Sprachanrufe, eine Authentifikator-App oder ein physisches TOTP-Token erforderlich sind.
Kann ich MFA auch ohne Handy nutzen?
Ja. „ Credenti Extend“ bietet Nutzern eine vom Smartphone unabhängige Möglichkeit, auf die von Okta und Microsoft Entra unterstützte TOTP-Authentifizierung zuzugreifen.
Muss für „ Credenti Extend“ eine Software installiert werden?
Nein. Die Nutzer greifen über einen Browser auf ihren virtuellen Authentifikator zu. Es muss keine Authentifikator-App, kein Desktop-Agent und keine Browser-Erweiterung installiert werden, um den TOTP abzurufen.
Funktioniert „ Credenti Extend“ mit Okta?
Ja. „ Credenti Extend“ ist für die Verwendung mit der von Okta unterstützten TOTP-Authentifizierung ausgelegt. Okta überprüft weiterhin die TOTP-Daten und setzt die Authentifizierungsrichtlinien des Unternehmens durch.
Funktioniert „ Credenti -Extend“ mit Microsoft Entra ID?
Ja. „ Credenti Extend“ funktioniert mit der von Microsoft Entra ID unterstützten OATH-TOTP-Authentifizierung. Entra ist weiterhin für die Validierung des Authentifizierungscodes und die Durchsetzung der Authentifizierungsrichtlinien verantwortlich.
Ersetzt „ Credenti Extend“ Okta Verify oder Microsoft Authenticator?
Credenti „Extend“ bietet eine Alternative, um TOTP für Bevölkerungsgruppen verfügbar zu machen, bei denen die Notwendigkeit eines physischen Telefons oder einer Authentifizierungs-App zu betrieblichen Herausforderungen führt. Es ersetzt nicht den Identitätsanbieter selbst.
Ersetzt „ Credenti “ die SMS-basierte MFA?
Credenti Extend bietet eine handyunabhängige Alternative für geeignete Authentifizierungsabläufe, die derzeit auf die Zustellung von OTPs per SMS oder Sprachnachricht angewiesen sind. Der TOTP des Benutzers wird über dessen virtuellen Authentifikator bereitgestellt, anstatt über einen Telekommunikationsanbieter zugestellt zu werden.
Ist für „ Credenti Extend“ eine Telefonnummer erforderlich?
Für die Übermittlung des TOTP ist keine Telefonnummer erforderlich, da der Benutzer den Code über den virtuellen Authentifikator abruft und nicht per SMS oder Sprachnachricht.
Wie kann sich ein Nutzer ohne Handy registrieren?
Bei der erstmaligen Registrierung sendet „ Credenti Extend“ einen sechsstelligen Bestätigungscode an die registrierte sekundäre E-Mail-Adresse des Benutzers. Nach erfolgreicher Bestätigung kann der Benutzer, sofern diese Option konfiguriert ist, eine persönliche PIN festlegen und die Aktivierung des virtuellen Authentifikators abschließen.
Warum verlangt „ Credenti Extend“ eine zweite E-Mail-Adresse?
Die sekundäre E-Mail-Adresse dient als unabhängiger Kanal zur Überprüfung des Benutzers bei der erstmaligen Registrierung. Sie sollte nicht davon abhängen, dass dieselbe Okta- oder Microsoft Entra-Umgebung geschützt ist.
Wird die sekundäre E-Mail-Adresse bei jeder Authentifizierung des Benutzers verwendet?
Nein. Die sekundäre E-Mail-Adresse dient bei der Registrierung der Identitätsprüfung und nicht dazu, jeden TOTP-Authentifizierungscode zu versenden.
Wie funktioniert die PIN?
Wenn die PIN konfiguriert ist, schützt sie den Zugriff auf den virtuellen Authentifikator. Der Vorgang ähnelt dem Entsperren eines physischen Smartphones mit einer PIN, bevor auf eine Authentifikator-App zugegriffen wird.
Ist TOTP gegen Phishing geschützt?
Nein. TOTP gilt nicht als phishingresistente Authentifizierung. Unternehmen, die eine phishingresistente Authentifizierung benötigen, sollten Methoden verwenden, die speziell für diese Anforderung entwickelt wurden, wie beispielsweise Passkeys oder gegebenenfalls die FIDO2/WebAuthn-Authentifizierung.
Credenti Extend befasst sich mit einem anderen Problem: TOTP für Bevölkerungsgruppen praktisch einsetzbar zu machen, für die Mobiltelefone, Authentifizierungs-Apps, Sicherheitsschlüssel oder die Installation von Software auf Endgeräten erhebliche Hürden darstellen.
Für wen ist „ Credenti Extend“ gedacht?
Credenti Extend eignet sich besonders für Makler, Finanzvermittler, Partner, Auftragnehmer, Mitarbeiter globaler Helpdesks, BPO-Mitarbeiter, Contact-Center-Mitarbeiter, Zeitarbeitskräfte und andere Gruppen der erweiterten Belegschaft.
Kann „ Credenti Extend“ in BYOD-Umgebungen eingesetzt werden?
Ja. BYOD und eigenständig verwaltete Endgeräte sind wichtige Anwendungsfälle für „ Credenti Extend“, da die Benutzer auf ihren virtuellen Authentifikator zugreifen können, ohne dass das Unternehmen Authentifizierungssoftware auf dem Endgerät installieren muss.
Die Authentifizierung über die verwalteten Mitarbeiter hinaus ausweiten
Ihre Belegschaft beschränkt sich nicht nur auf Mitarbeiter, die Firmenhandys und -laptops nutzen. Gewähren Sie Maklern, Partnern, Vertretern, Auftragnehmern, globalen Helpdesks und verteilten Benutzern Zugriff auf die unternehmensweite MFA, ohne dass die Authentifizierung zu einem weiteren Vorgang im Gerätemanagement wird. Behalten Sie Okta oder Microsoft Entra bei. Erweitern Sie TOTP. Beseitigen Sie die Geräteabhängigkeit.


