بوابة رسائل SMS مُدارة لمصادقة Microsoft Entra
استمر في دعم المصادقة متعددة العوامل (MFA) القائمة على الرسائل النصية القصيرة (SMS) لسير العمل الذي لا يزال يتطلبها، وذلك من خلال حل آمن ومُدار للمصادقة متعددة العوامل الخارجية — يتكامل بسلاسة مع Microsoft Entra ويكون جاهزًا للنشر في أقل من 30 دقيقة.
المشكلة
اعتبارًا من 1 سبتمبر 2026، ستصبح مفاتيح المرور (passkeys) هي طريقة المصادقة الافتراضية للمستخدمين الذين تم تمكين خدمة الرسائل القصيرة (SMS) أو المكالمات الصوتية لهم. واعتبارًا من 1 فبراير 2027، سيتم إيقاف خدمة توصيل الرسائل القصيرة (SMS) والمكالمات الصوتية التي توفرها Microsoft عبر شبكة الاتصالات . بالنسبة للعديد من المؤسسات، تُعد هذه فرصة لتحويل المزيد من المستخدمين إلى المصادقة المقاومة للتصيد الاحتيالي. ومع ذلك، قد تظل بعض البيئات تعتمد على الرسائل النصية القصيرة (SMS) بالنسبة لمستخدمين معينين أو تطبيقات أو عمليات تشغيلية أو سير عمل تنظيمي. وتحتاج المؤسسات التي يتعين عليها الحفاظ على حالات الاستخدام تلك إلى طريقة آمنة لمواصلة التحقق القائم على الرسائل النصية القصيرة (SMS) دون استبدال Microsoft Entra أو إنشاء منصة هوية منفصلة.
الحل
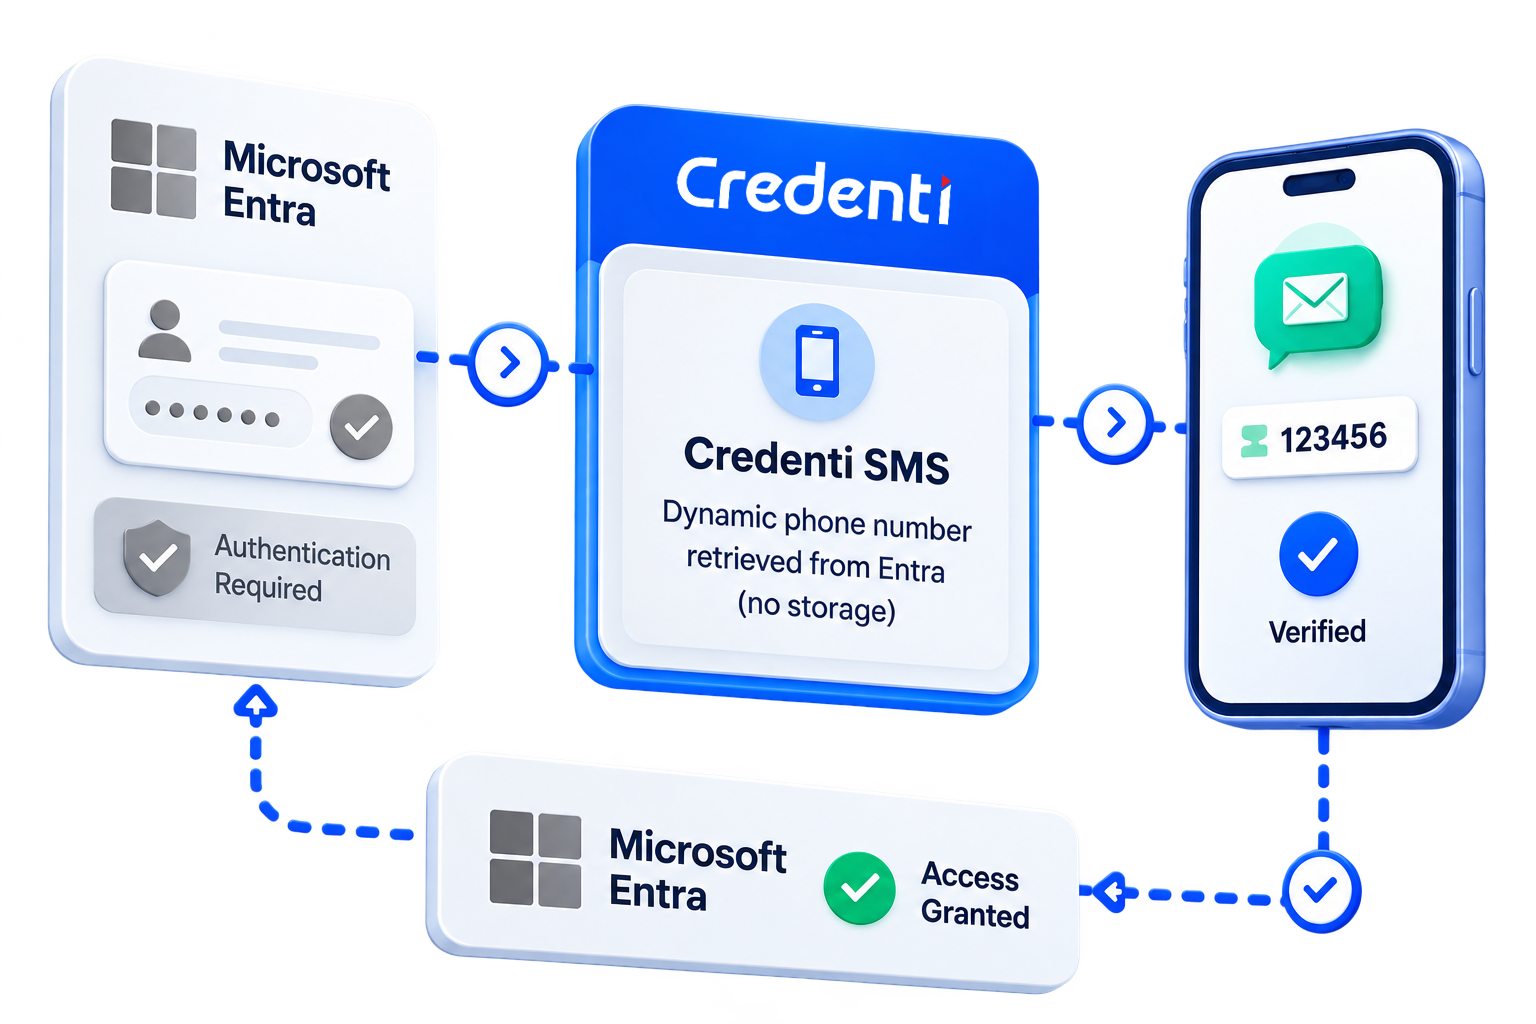
Credenti تتكامل خدمة الرسائل القصيرة (SMS) مع Microsoft Entra كطريقة خارجية للمصادقة متعددة العوامل (MFA). ويستمر المستخدمون في إجراء المصادقة من خلال Microsoft Entra. وعندما تكون هناك حاجة إلى مصادقة إضافية وتكون خدمة الرسائل القصيرة ( Credenti ) متاحة للمستخدم، يمكنه اختيارها كطريقة للمصادقة متعددة العوامل. وتقوم Microsoft Entra بإعادة توجيه جلسة المصادقة بشكل آمن إلى Credenti. وأثناء عملية المصادقة، تقوم Credenti باسترداد رقم هاتف المستخدم ديناميكيًّا من Microsoft Entra وإرسال رمز مرور لمرة واحدة محدد المدة عبر رسالة SMS. يقوم المستخدم بإدخال الرمز عبر Credenti. بعد التحقق بنجاح، يُرجع Credenti نتيجة المصادقة إلى Microsoft Entra، التي تواصل تقييم سياسات الوصول وتكمل عملية تسجيل الدخول. تظل Microsoft Entra هي السلطة المعنية بالهوية والمصدر الموثوق لرقم هاتف المستخدم. يتولى Credenti إدارة تجربة التحقق عبر الرسائل القصيرة.
حيثما يهم
الأنظمة القديمة وسير العمل ذات الأهمية الحيوية للأعمال
مواصلة دعم التطبيقات والعمليات التي لا تزال تعتمد على التحقق عبر الرسائل القصيرة.
المستخدمون الذين ينتقلون إلى استخدام «مفاتيح المرور»
الاحتفاظ بخدمة الرسائل القصيرة (SMS) للمستخدمين المحددين الذين لا يمكنهم الانتقال فورًا إلى نظام المصادقة المقاوم للتصيد الاحتيالي.
المتطلبات التنظيمية والتشغيلية
دعم سير العمل المحدد الذي لا يزال التحقق القائم على الاتصالات فيه ضروريًّا.
تحديث عملية المصادقة
تحويل معظم المستخدمين إلى طرق مصادقة أكثر أمانًا مع الحد تدريجيًا من الاعتماد على الرسائل النصية القصيرة (SMS) القديمة.
Credenti
التكامل الأصلي مع تطبيق MFA الخارجي
Credenti يشارك بشكل مباشر في مسار المصادقة الخاص بـ Microsoft Entra باستخدام بنية المصادقة متعددة العوامل الخارجية (MFA) الخاصة بشركة Microsoft.
نشر في أقل من 30 دقيقة
قم بتكوين وتمكين خدمة الرسائل القصيرة (SMS) الخاصة بـ « Credenti » في أقل من 30 دقيقة، لتتمكن من الاستمرار في استخدام المصادقة عبر الرسائل القصيرة بسرعة.
تظل «إنتري» المرجع الأول في مجال الهوية
تواصل «مايكروسوفت إنترا» إدارة الهوية والمصادقة الأولية والوصول المشروط والوصول إلى التطبيقات وقرارات التفويض.
عدم تخزين أرقام الهواتف
Credenti يسترد رقم الهاتف المطلوب ديناميكيًا من Microsoft Entra أثناء عملية المصادقة دون تخزينه داخل Credenti.
لا توجد مزامنة للأرقام
لا يوجد دليل هواتف منفصل يمكن ملؤه أو مزامنته أو صيانته داخل خدمة « Credenti ». وتظل خدمة Microsoft Entra هي المصدر الموثوق.
لا يلزم التسجيل عبر رسالة نصية قصيرة منفصلة
لا يحتاج المستخدمون إلى التسجيل أو الاحتفاظ برقم هاتف ثانٍ في Credenti لتلقي الرسائل القصيرة.
خدمة إرسال الرسائل القصيرة المُدارة
Credenti تدير عملية التحقق عبر الرسائل القصيرة (SMS)، بما في ذلك إنشاء رمز التوثيق لمرة واحدة (OTP) وإرساله والتحقق من صحته.
النشر الانتقائي
احرص على إتاحة خدمة الرسائل القصيرة (SMS) للمستخدمين وسير العمل التي تتطلبها، مع تحويل المستخدمين الآخرين إلى استخدام مفاتيح المرور والمصادقة المقاومة للتصيد الاحتيالي.
كيف يعمل
الأسئلة المتكررة
كم من الوقت يستغرق تكوين خدمة الرسائل القصيرة (SMS) من Credenti لـ Microsoft Entra؟
Credenti يمكن عادةً تكوين بوابة الرسائل القصيرة (SMS Gateway) وتفعيلها في أقل من 30 دقيقة. وقد صُمم هذا التكامل للنشر السريع باستخدام ميزة المصادقة متعددة العوامل الخارجية (MFA) من Microsoft Entra وتطبيق Entra Enterprise، دون الحاجة إلى إجراء تغييرات على التطبيقات التي تعتمد بالفعل على Entra للمصادقة.
هل يحل « Credenti » محل «Microsoft Entra»؟
لا. يظل «Microsoft Entra» هو مزود الهوية ويستمر في إدارة هويات المستخدمين، والمصادقة الأساسية، والوصول المشروط، والتطبيقات، وقرارات الوصول. ولا يشارك « Credenti » إلا عند اختيار طريقة المصادقة متعددة العوامل (MFA) عبر الرسائل القصيرة (SMS) الخارجية.
كيف يتكامل نظام الرسائل القصيرة (SMS) من « Credenti » مع «Microsoft Entra»؟
Credenti يتكامل نظام SMS باستخدام بنية المصادقة متعددة العوامل الخارجية (MFA) من Microsoft وتطبيق Entra Enterprise. وعندما تكون هناك حاجة إلى مصادقة إضافية، يقوم Microsoft Entra بإعادة توجيه المستخدم إلى Credenti لإكمال عملية التحقق الخاصة بنظام SMS. وبعد إتمام عملية التحقق بنجاح، يقوم Credenti بإرسال نتيجة المصادقة بشكل آمن إلى Microsoft Entra.
كيف تبدو تجربة المستخدم؟
يقوم المستخدم أولاً بتوثيق هويته عبر Microsoft Entra. وعندما تكون المصادقة متعددة العوامل (MFA) مطلوبة، يختار المستخدم خيار «رسالة SMS من Credenti » من بين طرق المصادقة المتاحة. ثم يتم إعادة توجيه المستخدم إلى Credenti ، حيث يتلقى رمز مرور لمرة واحدة عبر رسالة SMS، ويقوم بإدخال الرمز، ثم يعود إلى Microsoft Entra بعد إتمام عملية التحقق بنجاح.
هل يقوم موقع Credenti بتخزين أرقام هواتف المستخدمين؟
لا. لا يقوم موقع Credenti بتخزين أرقام هواتف المستخدمين. عندما يختار المستخدم خيار « Credenti » (إرسال رمز عبر الرسائل القصيرة) أثناء عملية المصادقة، يتم استرداد رقم هاتف المستخدم ديناميكيًّا من Microsoft Entra عبر التكامل المصرح به. ويستخدم موقع Credenti رقم الهاتف لإرسال رمز المرور لمرة واحدة عبر الرسائل القصيرة الخاص بتلك العملية المصادقة. ويظل رقم الهاتف خاضعًا للإدارة في Microsoft Entra، مما يلغي الحاجة إلى مزامنة أرقام الهواتف أو صيانتها داخل موقع Credenti. ويظل Microsoft Entra المصدر الموثوق لرقم هاتف المستخدم.
هل يجب مزامنة أرقام الهواتف بين Entra و Credenti ؟
لا. لا توجد عملية مزامنة لأرقام الهواتف بين Microsoft Entra و Credenti. يقوم Credenti باسترداد رقم الهاتف المطابق للمستخدم من Entra بشكل ديناميكي عند إجراء عملية المصادقة.
لماذا قد أحتاج إلى خدمة الرسائل النصية القصيرة (SMS) من « Credenti » إذا كانت «Microsoft Entra» تدعم مفاتيح المرور؟
ينبغي استخدام مفاتيح المرور (Passkeys) كلما كان ذلك عمليًّا ومناسبًا. ويُقصد بنظام المصادقة عبر الرسائل القصيرة (SMS) في « Credenti » سير العمل أو مجموعات المستخدمين أو المتطلبات التشغيلية التي لا تزال تحتاج إلى توفر المصادقة عبر الرسائل القصيرة. ويتيح هذا النظام للمؤسسات مواصلة تحديث أنظمة المصادقة دون إجبار كل سير عمل يعتمد على الرسائل القصيرة على التغيير في آن واحد.
هل يتعين على المستخدم تسجيل رقم هاتفه على موقع Credenti ؟
لا. تظل معلومات هاتف المستخدم خاضعة للإدارة في Microsoft Entra. يقوم « Credenti » باسترداد رقم الهاتف المطلوب ديناميكيًّا أثناء عملية المصادقة، مما يلغي الحاجة إلى عملية تسجيل رقم الهاتف المنفصلة في « Credenti ».
هل يمكن تمكين خدمة الرسائل القصيرة (SMS) الخاصة بـ « Credenti » لمستخدمين محددين فقط؟
نعم. تهدف ميزة « Credenti » في SMS إلى دعم النشر المُحكَم، بحيث يمكن للمؤسسات الاحتفاظ بـ SMS للمستخدمين وسير العمل المناسبين، مع استخدام طرق مصادقة أقوى في أماكن أخرى. ويمكن مواءمة مجموعة المستخدمين المعنية مع استراتيجية المصادقة والوصول الخاصة بـ Microsoft Entra في المؤسسة.
هل يتحكم نظام « Credenti » في وصول التطبيقات؟
لا. تواصل Microsoft Entra التحكم في الوصول إلى التطبيقات وتقييم سياسات «الوصول المشروط» والمصادقة الخاصة بالمؤسسة. ويوفر « Credenti » نتيجة التحقق الناجحة عبر الرسائل القصيرة (SMS) المطلوبة لإكمال خطوة المصادقة متعددة العوامل (MFA) الخارجية.
دعونا نحافظ على استمرار المصادقة عبر الرسائل القصيرة دون انقطاع
قم بتحويل تسليم الرسائل القصيرة بسرعة دون توقف أو ترميز أو متاعب تشغيلية — مع الحفاظ على استمرارية المصادقة على نطاق واسع.


