MFA للوسطاء والشركاء والمقاولين — دون الاعتماد على جهاز معين
قم بتوسيع نطاق المصادقة عبر TOTP في Okta وMicrosoft Entra لتشمل الوسطاء والشركاء والوكلاء والمتعاقدين ومراكز الاتصال ومكاتب الدعم العالمية والمستخدمين الموزعين الآخرين — دون الحاجة إلى هاتف محمول أو رسائل SMS أو مكالمات صوتية أو تطبيق مصادقة أو مفتاح أمان أو تثبيت برامج.
Credenti توفر «Extend» أداة مصادقة افتراضية آمنة تعمل عبر المتصفح، تتيح للمستخدمين الوصول إلى رمز TOTP المتغير المكون من ستة أرقام أينما كان مكان عملهم المصرح به.
لا حاجة إلى هاتف. ولا حاجة إلى تثبيت أي تطبيق. ولا حاجة إلى توزيع أي أجهزة مصادقة.
توسيع نطاق استخدام TOTP خارج نطاق الهاتف الفعلي
تتوفر للمنظمات خيارات مصادقة أكثر من أي وقت مضى. لكن نشر طرق المصادقة هذه بين جميع الموظفين قد يظل يمثل تحديات تشغيلية كبيرة.
قد يعمل الوسطاء من أجهزة الكمبيوتر المحمولة الخاصة بهم. وقد يستخدم الشركاء أجهزة تديرها شركة أخرى. وقد يكون موظفو مكتب الدعم الفني موزعين في أنحاء العالم. وقد لا يُسمح لموظفي مراكز الاتصال باستخدام هواتفهم الشخصية. وقد يحتاج المتعاقدون إلى حق الوصول لمدة بضعة أشهر فقط.
في هذه البيئات، قد تصبح عملية المصادقة مشكلة تتعلق بإدارة الأجهزة.
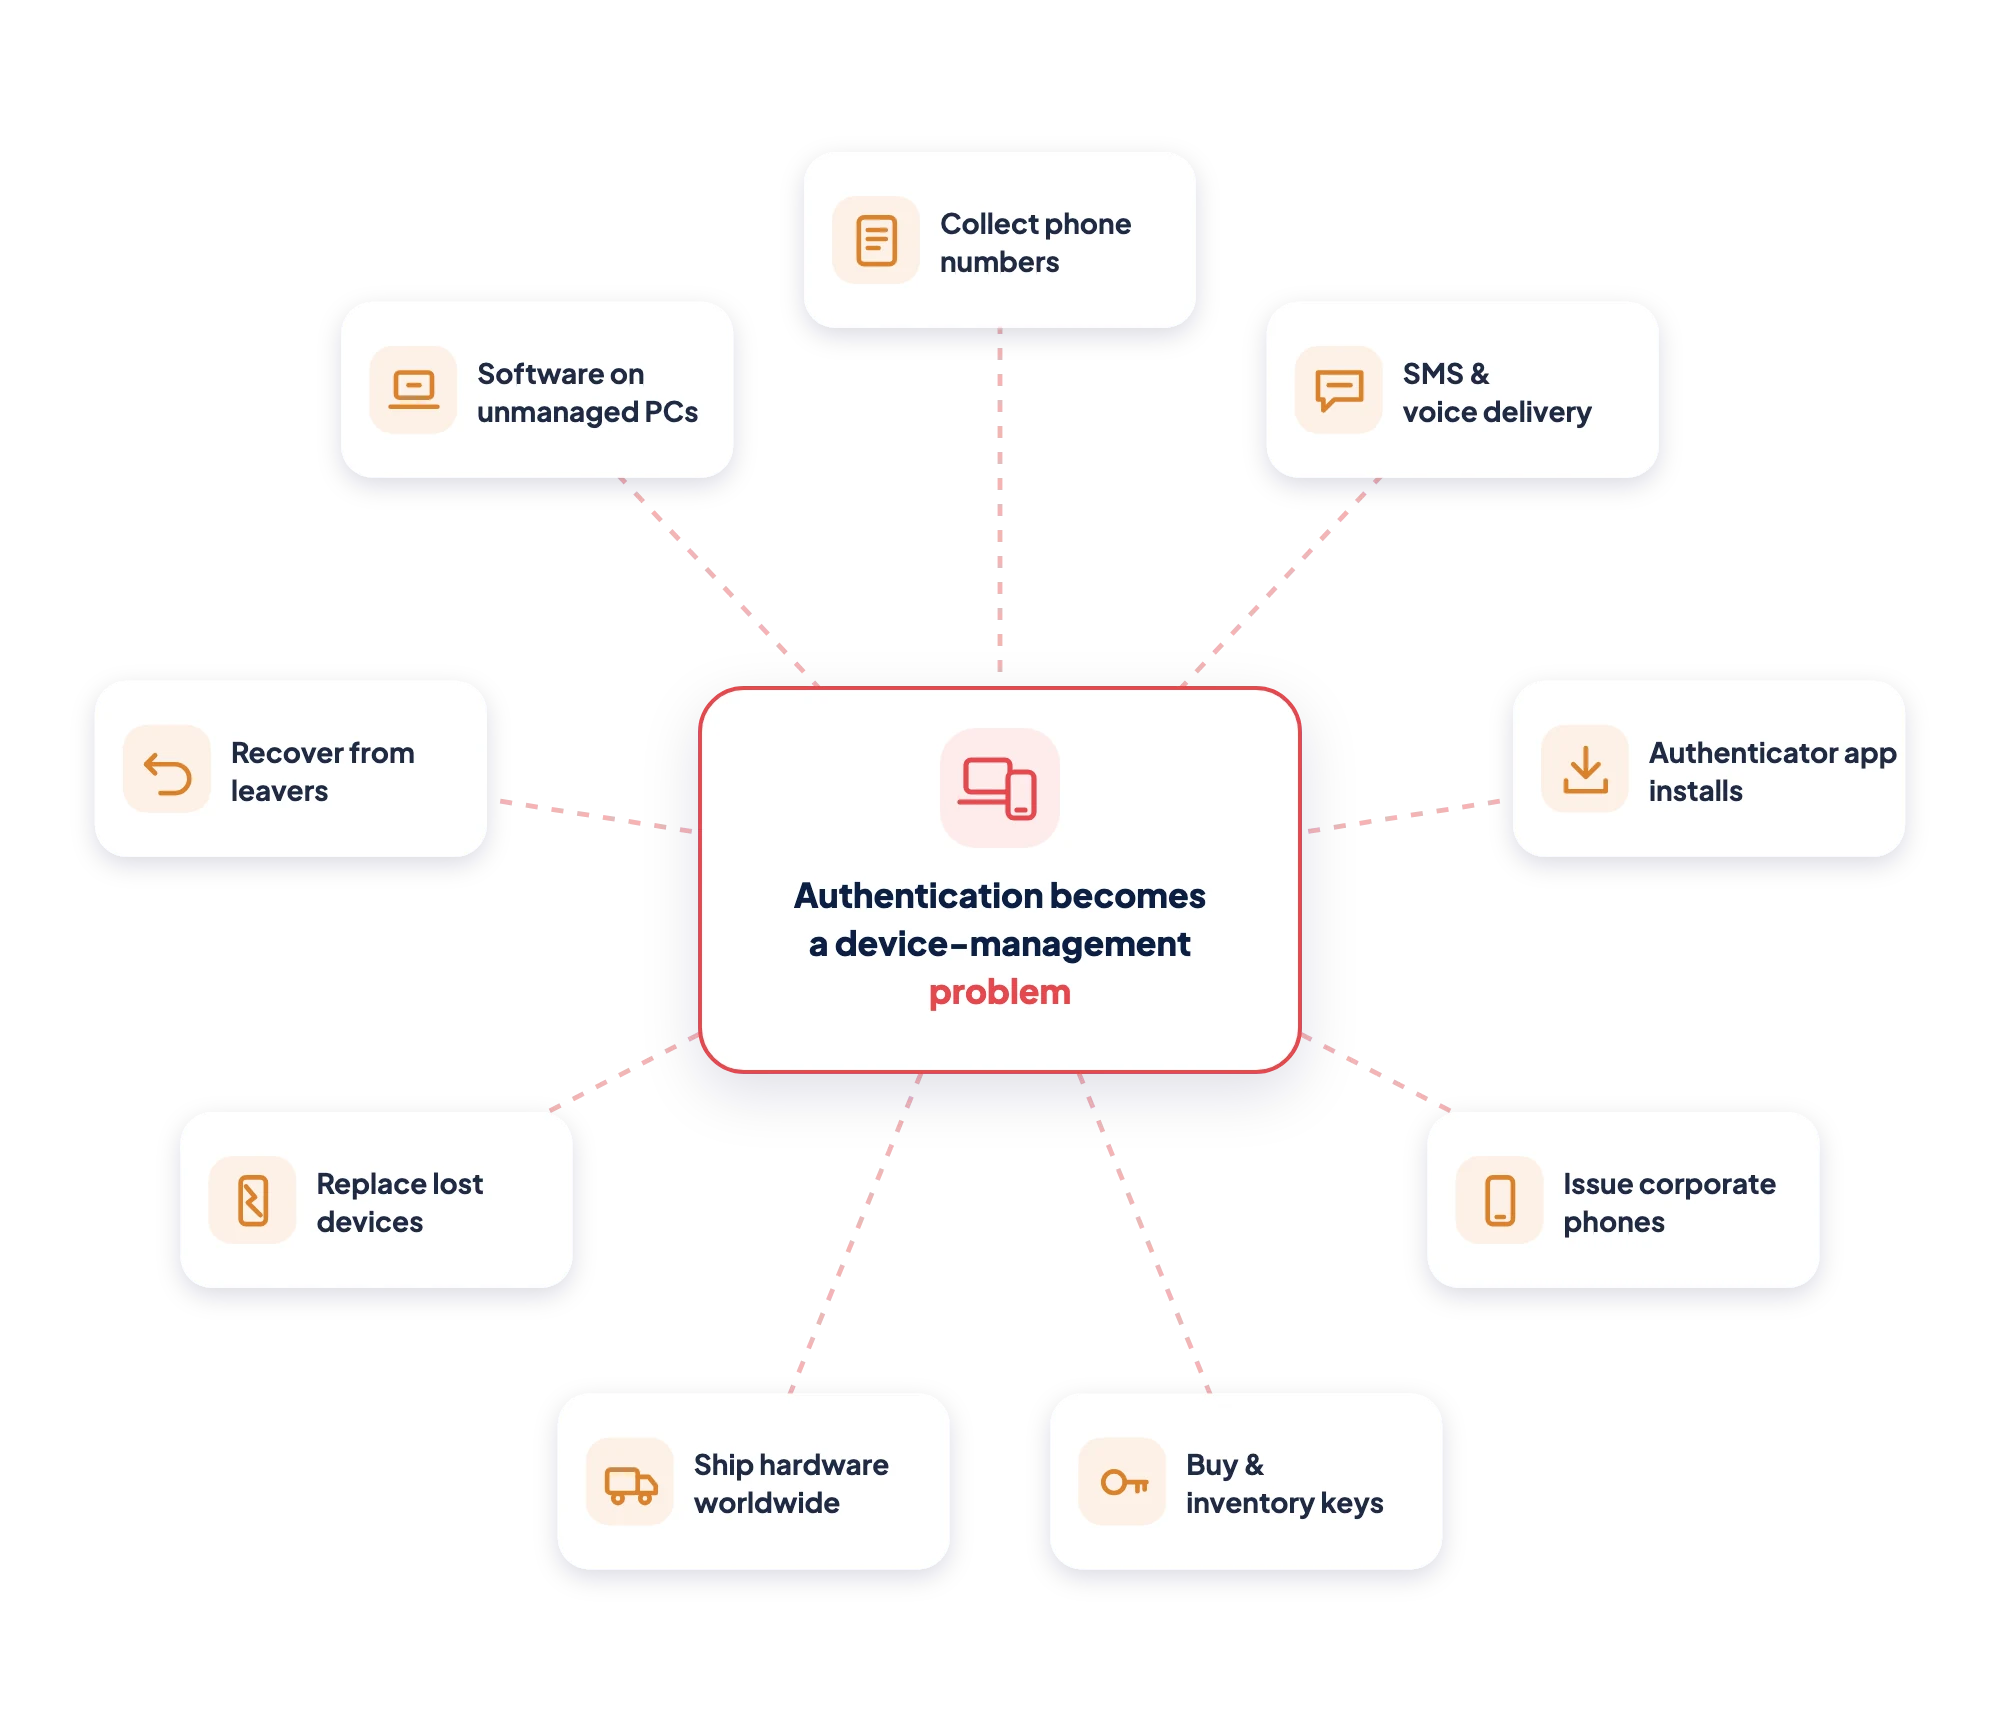
قد تحتاج المنظمات إلى:

جمع أرقام الهواتف الشخصية وحفظها
يعتمد على إرسال الرسائل النصية القصيرة أو المكالمات الصوتية
إلزام المستخدمين بتثبيت تطبيقات المصادقة
توزيع الهواتف المحمولة الخاصة بالشركة
مفاتيح أمان المشتريات والمخزون
أجهزة مصادقة السفن في جميع أنحاء العالم
استبدال الأجهزة المفقودة أو التالفة
Recover الأجهزة عند مغادرة العمال
برامج الدعم على الأجهزة الطرفية التي لا تديرها الشركة
Credenti تقدم «Extend » نهجًا آخر.
توسيع نطاق المصادقة عبر كلمة المرور المؤقتة (TOTP) المتوفرة بالفعل في Okta وMicrosoft Entra دون توسيع نطاق مسؤوليات إدارة الأجهزة لتشمل كل مستخدم.
تعرف على أداة المصادقة الافتراضية
Credenti يوفر تطبيق «Extend» تجربة المصادقة المألوفة على المتصفح.
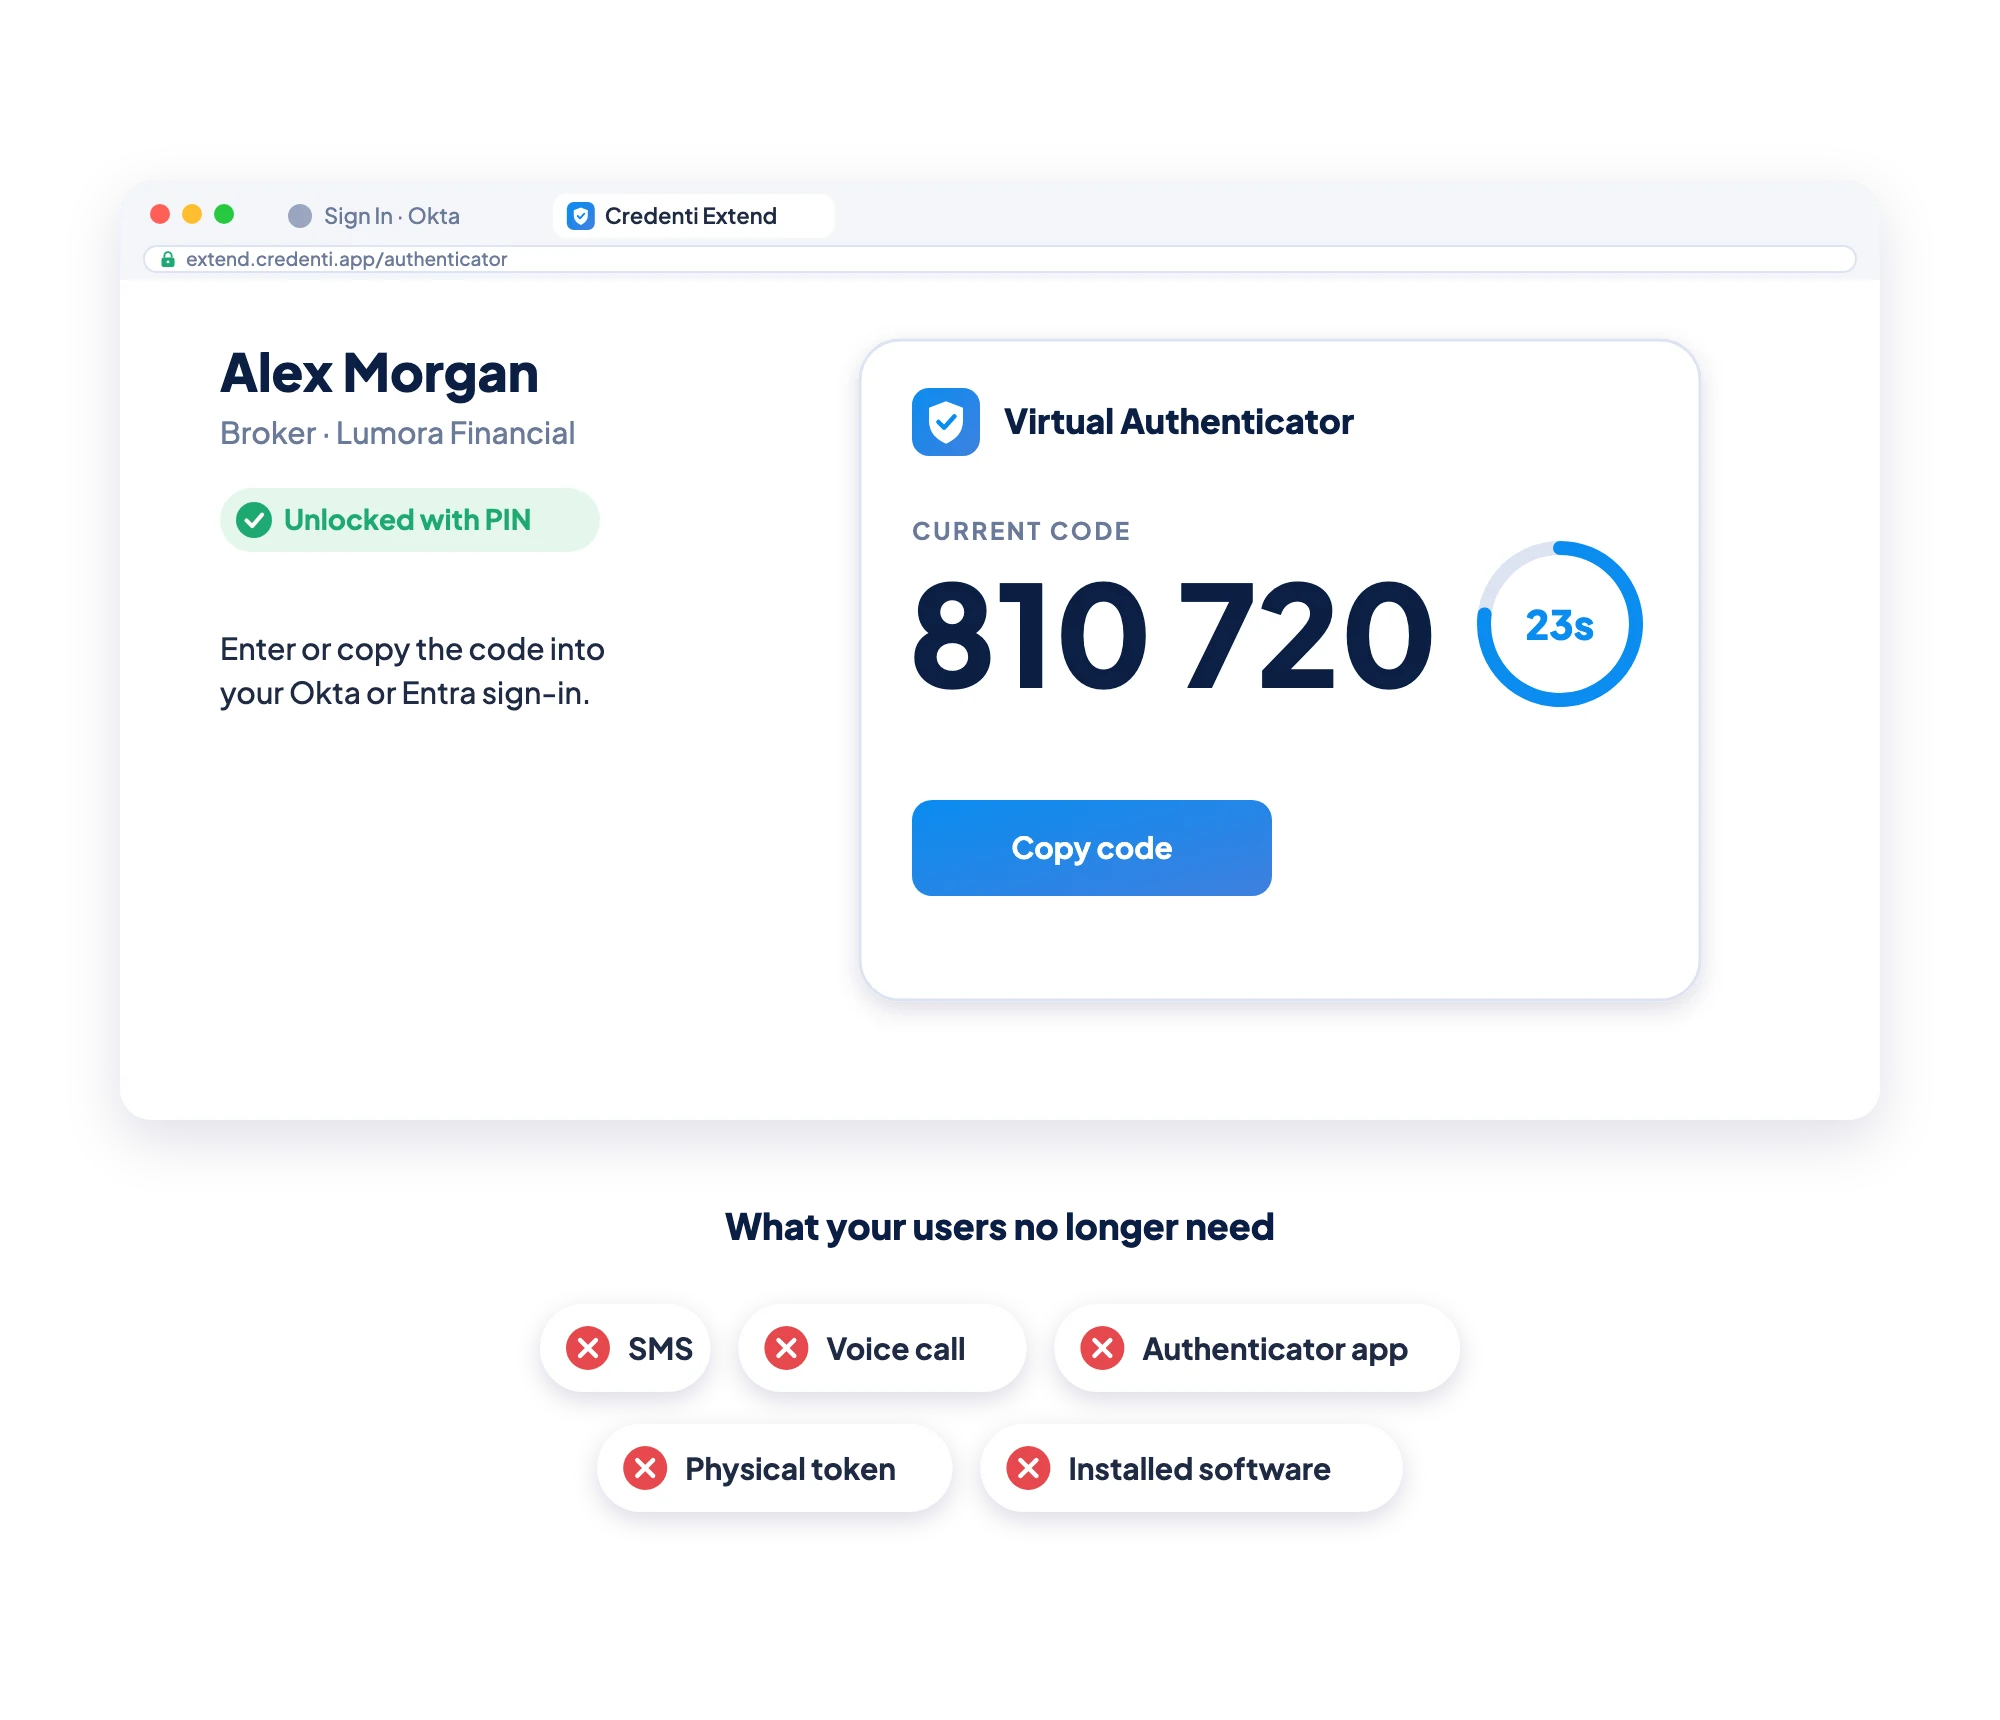
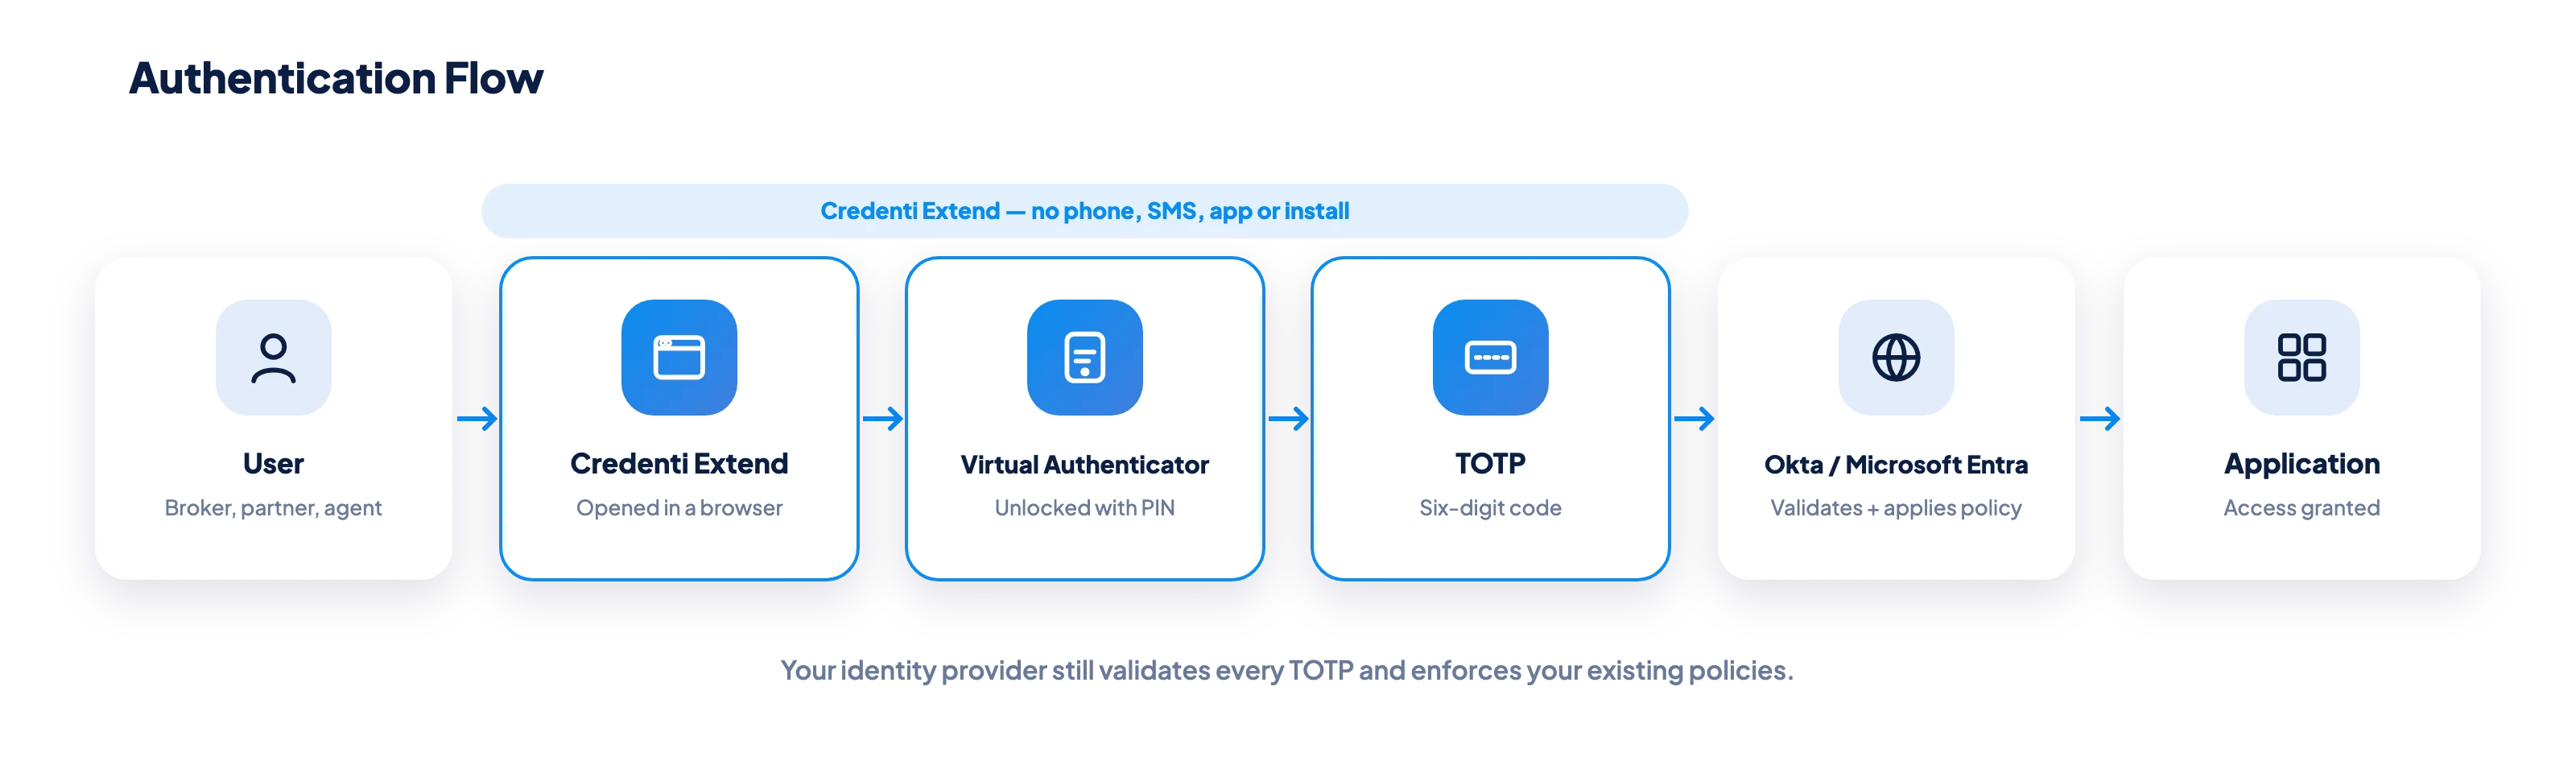
بدلاً من فتح تطبيق المصادقة على هاتف فعلي، يقوم المستخدمون بفتح أداة المصادقة الافتراضية «Credenti Extend».
عند تكوين رقم التعريف الشخصي (PIN)، يقوم المستخدم بإلغاء قفل أداة المصادقة الافتراضية بنفس الطريقة التي يقوم بها بإلغاء قفل هاتف فعلي. ثم تعرض «Extend» رمز TOTP الحالي المكون من ستة أرقام.
يقوم المستخدم بإدخال الرمز أو نسخه في واجهة المصادقة الحالية لـ Okta أو Microsoft Entra.
يقوم مزود الهوية بالتحقق من صحة رمز TOTP ويواصل تطبيق سياسات المصادقة والوصول الخاصة بالمؤسسة.
كيف تعمل ميزة «Extend» في تطبيق « Credenti »
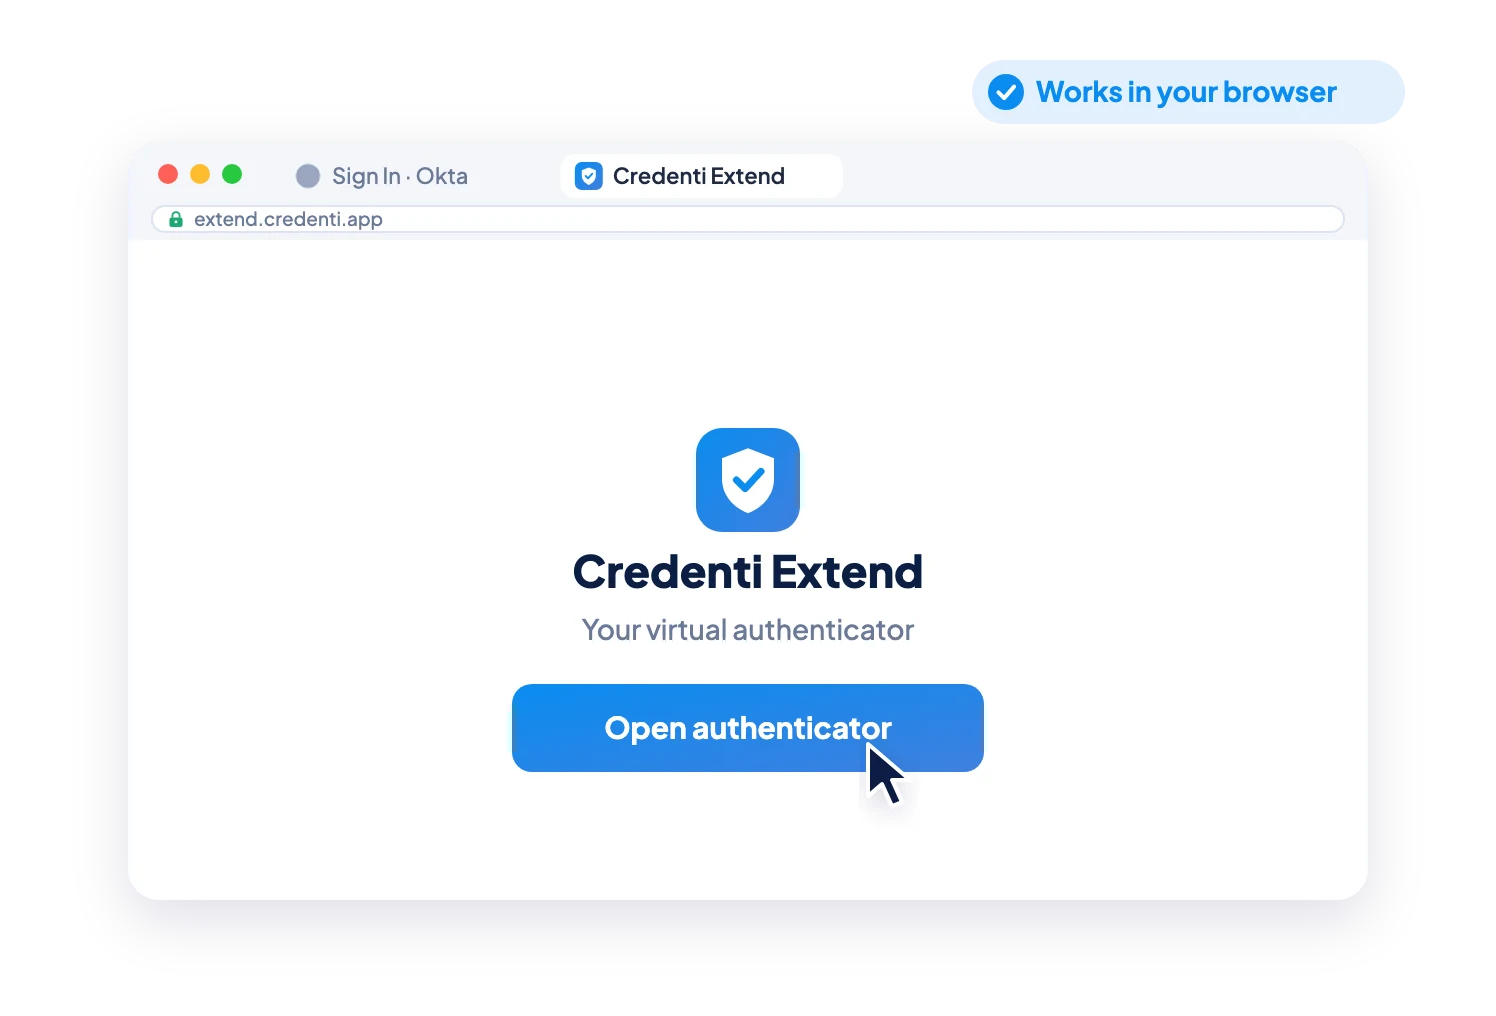
1. الوصول إلى «المصادق الافتراضي»
يقوم المستخدم بفتح موقع Credenti Extend عبر متصفح ويب مدعوم.
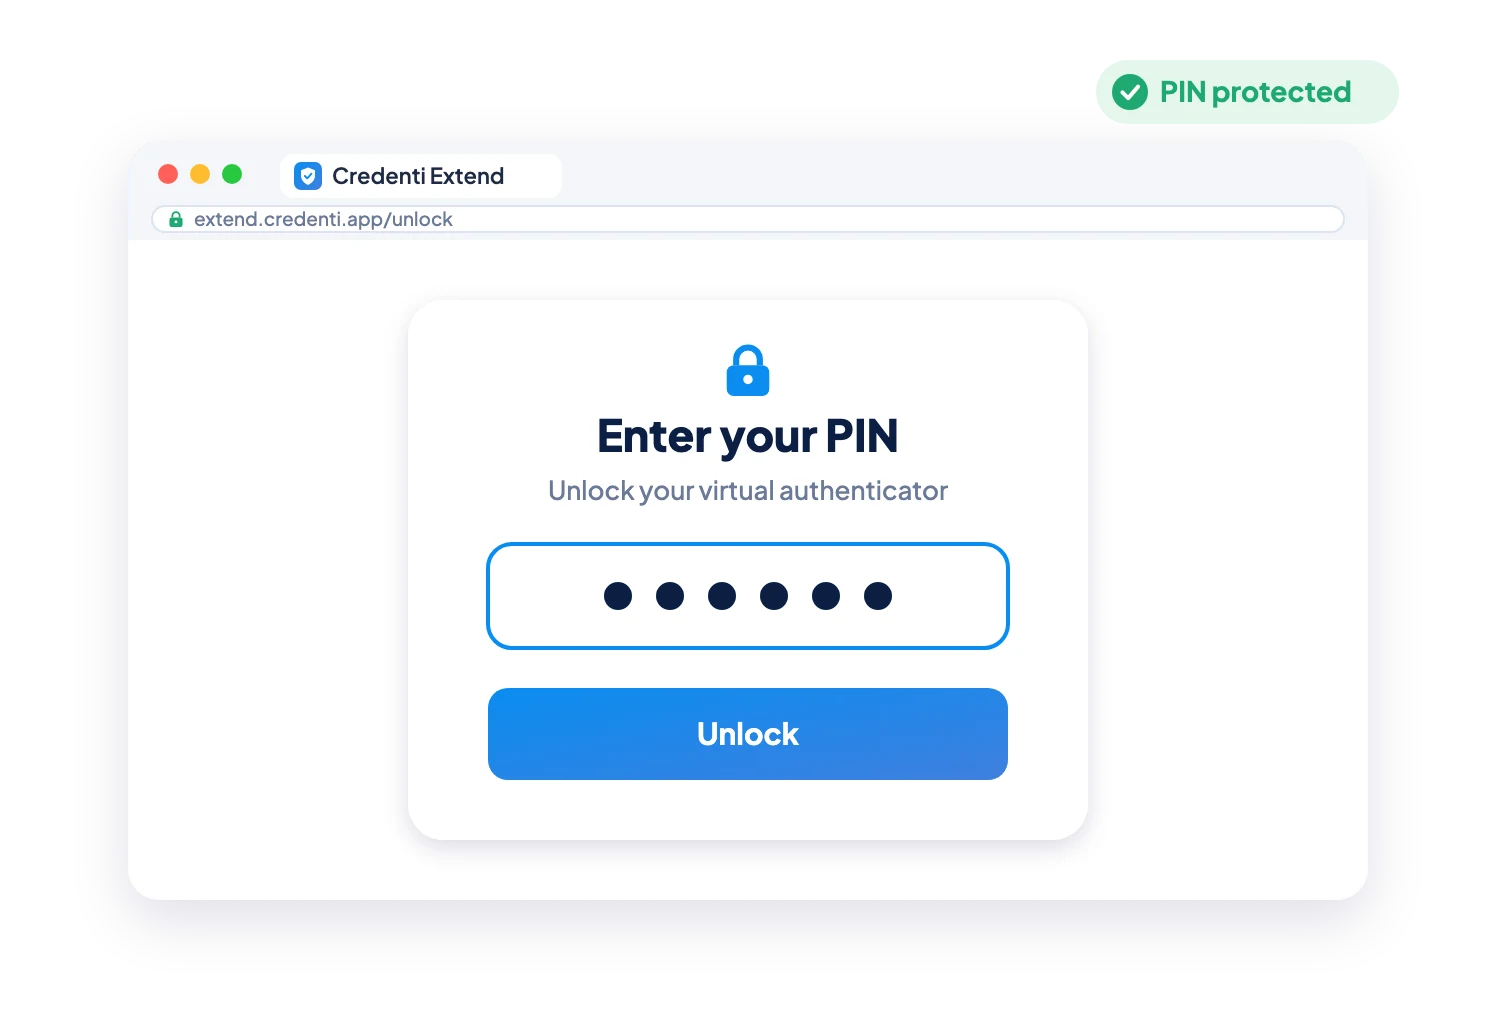
2. إلغاء القفل
عند إجراء الإعدادات اللازمة، يقوم المستخدم بإدخال رقم التعريف الشخصي (PIN) الخاص به لفتح أداة المصادقة الافتراضية.
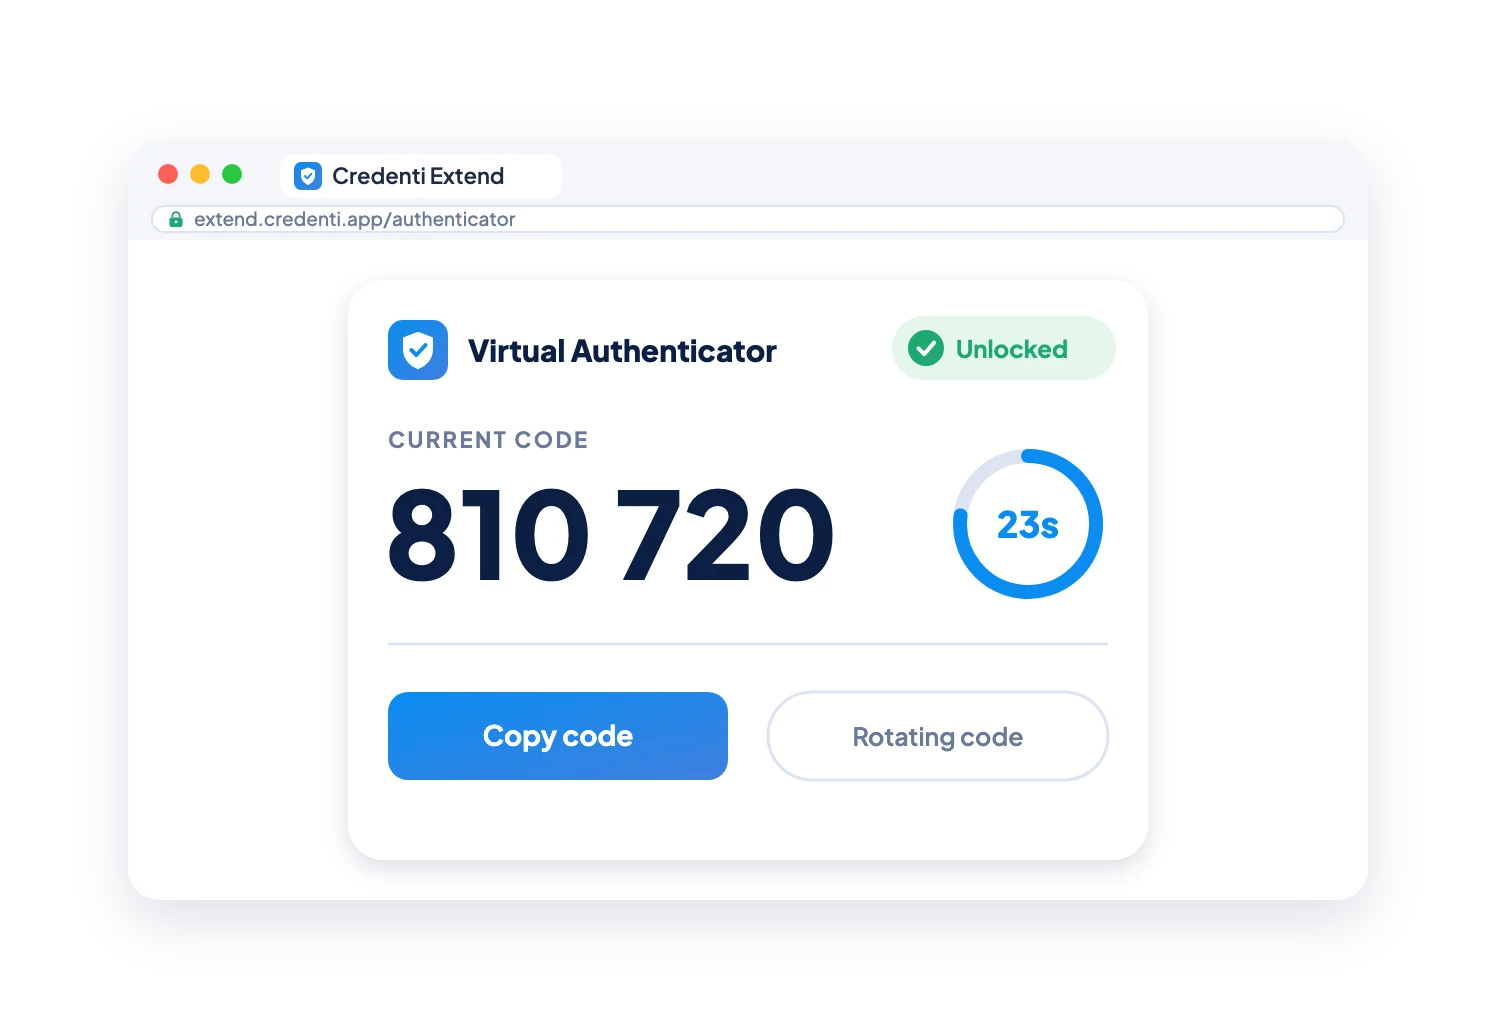
3. عرض رمز TOTP
Credenti تعرض ميزة «Extend» كلمة المرور الحالية للمستخدم المكونة من ستة أرقام، وهي كلمة مرور لمرة واحدة تعتمد على الوقت. ويتم تغيير الرمز تلقائيًا وفقًا لفترة TOTP المحددة.
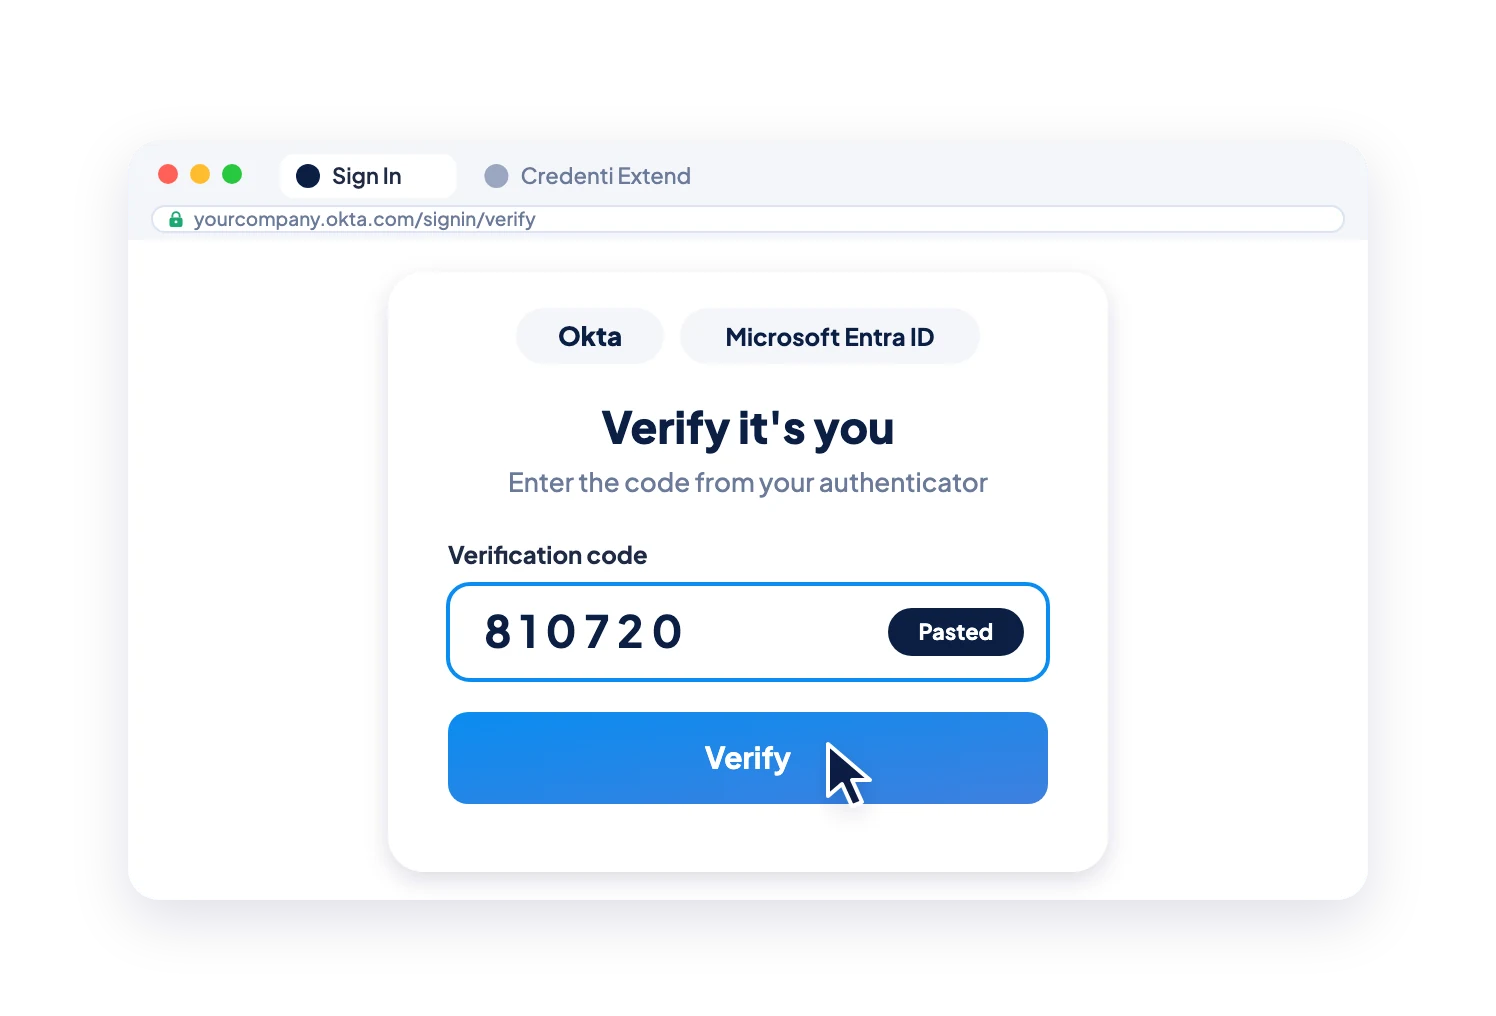
4. المصادقة
يقوم المستخدم بإدخال الرمز في نافذة المصادقة العادية الخاصة بـ Okta أو Microsoft Entra.
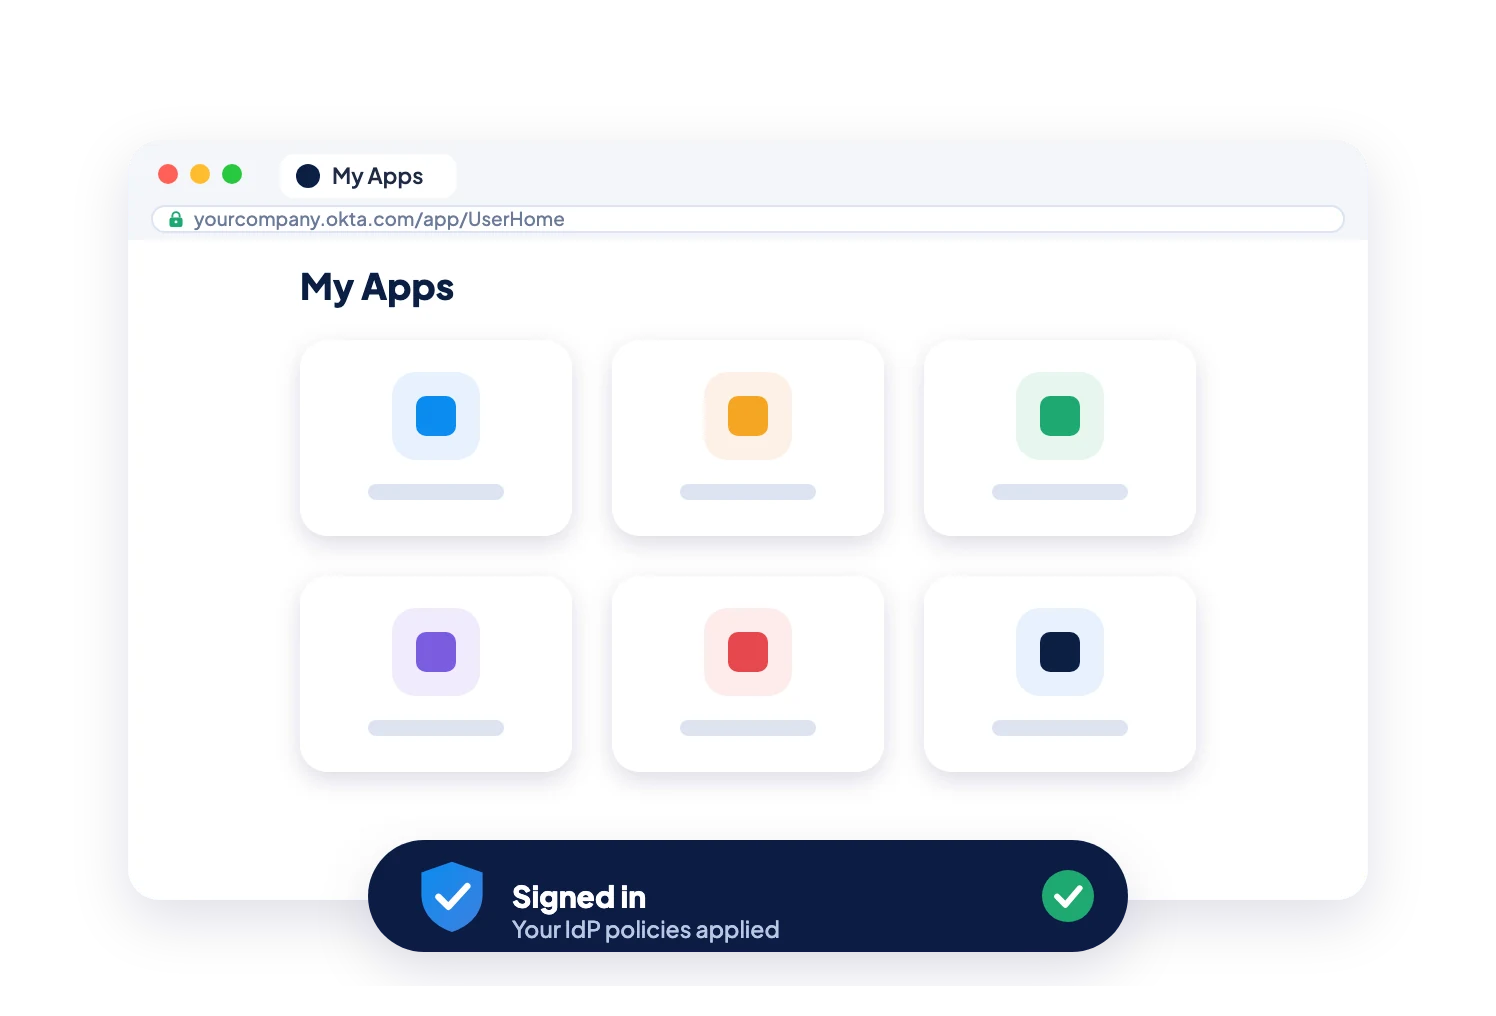
5. مواصلة العمل
يقوم كل من Okta أو Microsoft Entra بالتحقق من صحة رمز TOTP وتطبيق سياسات المصادقة والوصول الحالية الخاصة بالمؤسسة.
التسجيل لأول مرة بدون هاتف
لا ينبغي أن يتطلب جهاز المصادقة الافتراضي وجود هاتف فعلي لمجرد تفعيله.
Credenti يوفر «Extend» تجربة تسجيل مستقلة عن الهاتف.
منذ ذلك الحين فصاعدًا، يمكن للمستخدم استرداد رمز TOTP الحالي مباشرةً من Credenti Extend دون الحاجة إلى تلقي كل رمز مصادقة عبر البريد الإلكتروني.
يُستخدم البريد الإلكتروني الثانوي للتحقق من هوية المستخدم أثناء التسجيل. ولا يحل محل الرسائل القصيرة (SMS) كآلية بديلة لتسليم كل رمز TOTP.
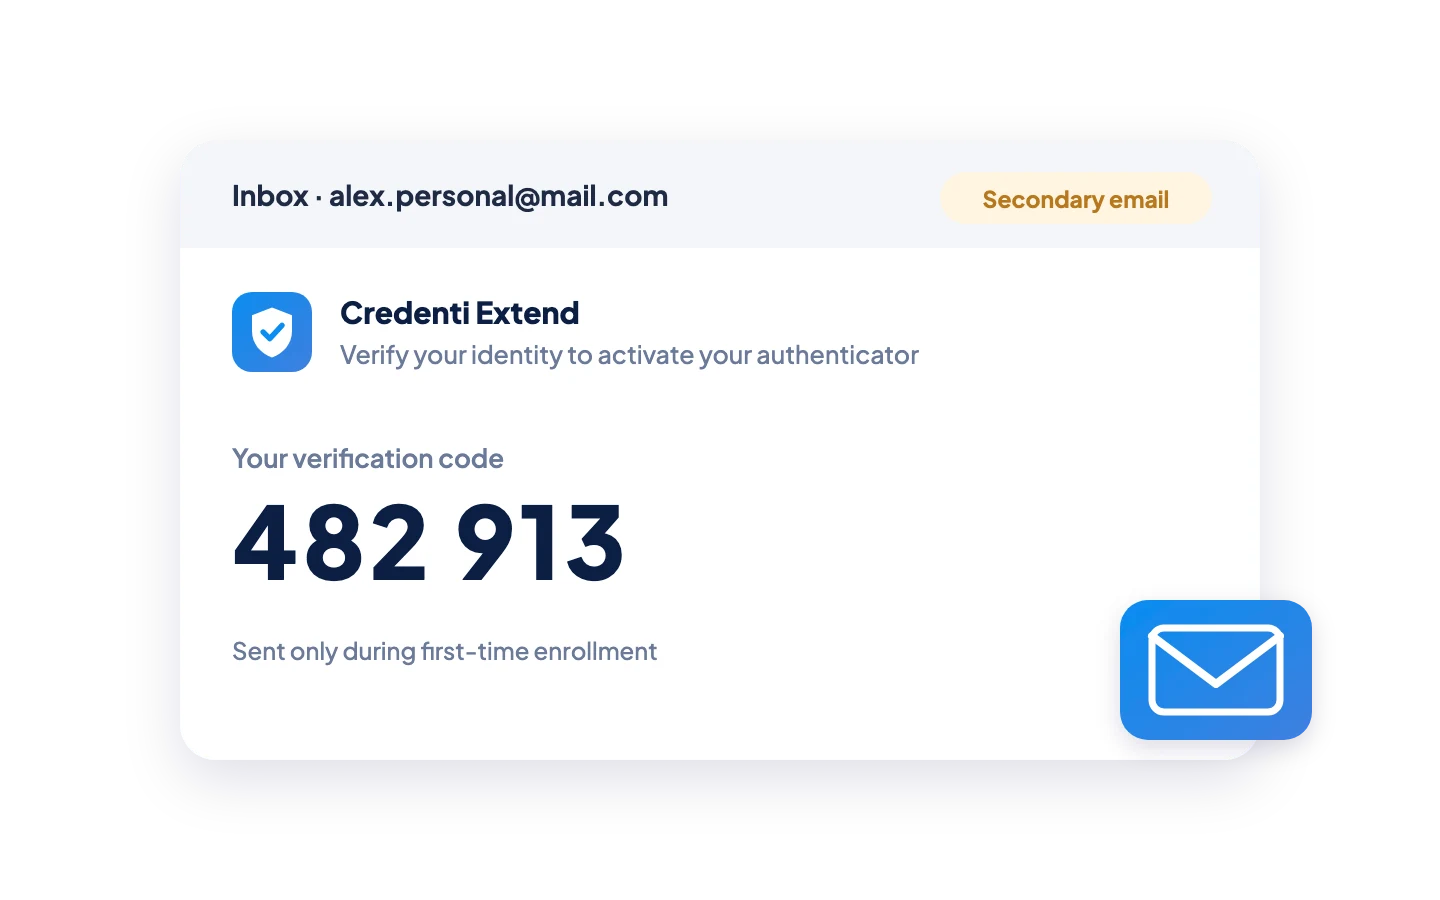
1. Verify المستخدم
أثناء عملية التنشيط لأول مرة، يرسل تطبيق « Credenti Extend» رمز تحقق مكونًا من ستة أرقام إلى عنوان البريد الإلكتروني الثانوي المسجل الخاص بالمستخدم.
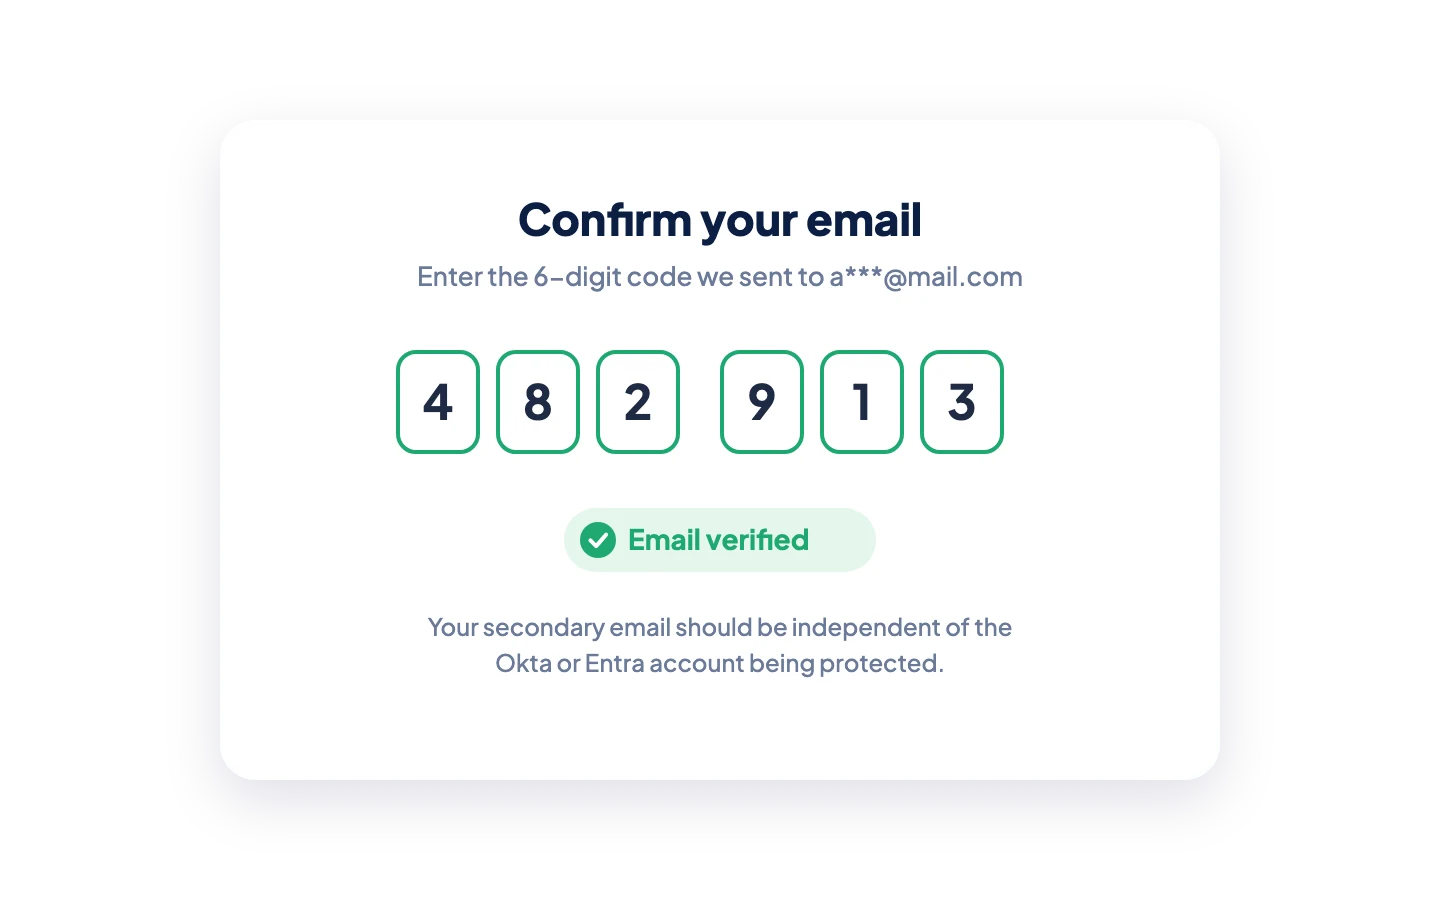
2. تأكيد الوصول
يقوم المستخدم بإدخال رمز التحقق لإثبات حقه في الوصول إلى حساب البريد الإلكتروني هذا. ويجب أن يكون البريد الإلكتروني الثانوي مستقلاً عن بيئة الهوية الخاصة بـ Okta أو Microsoft Entra التي يتم حمايتها.
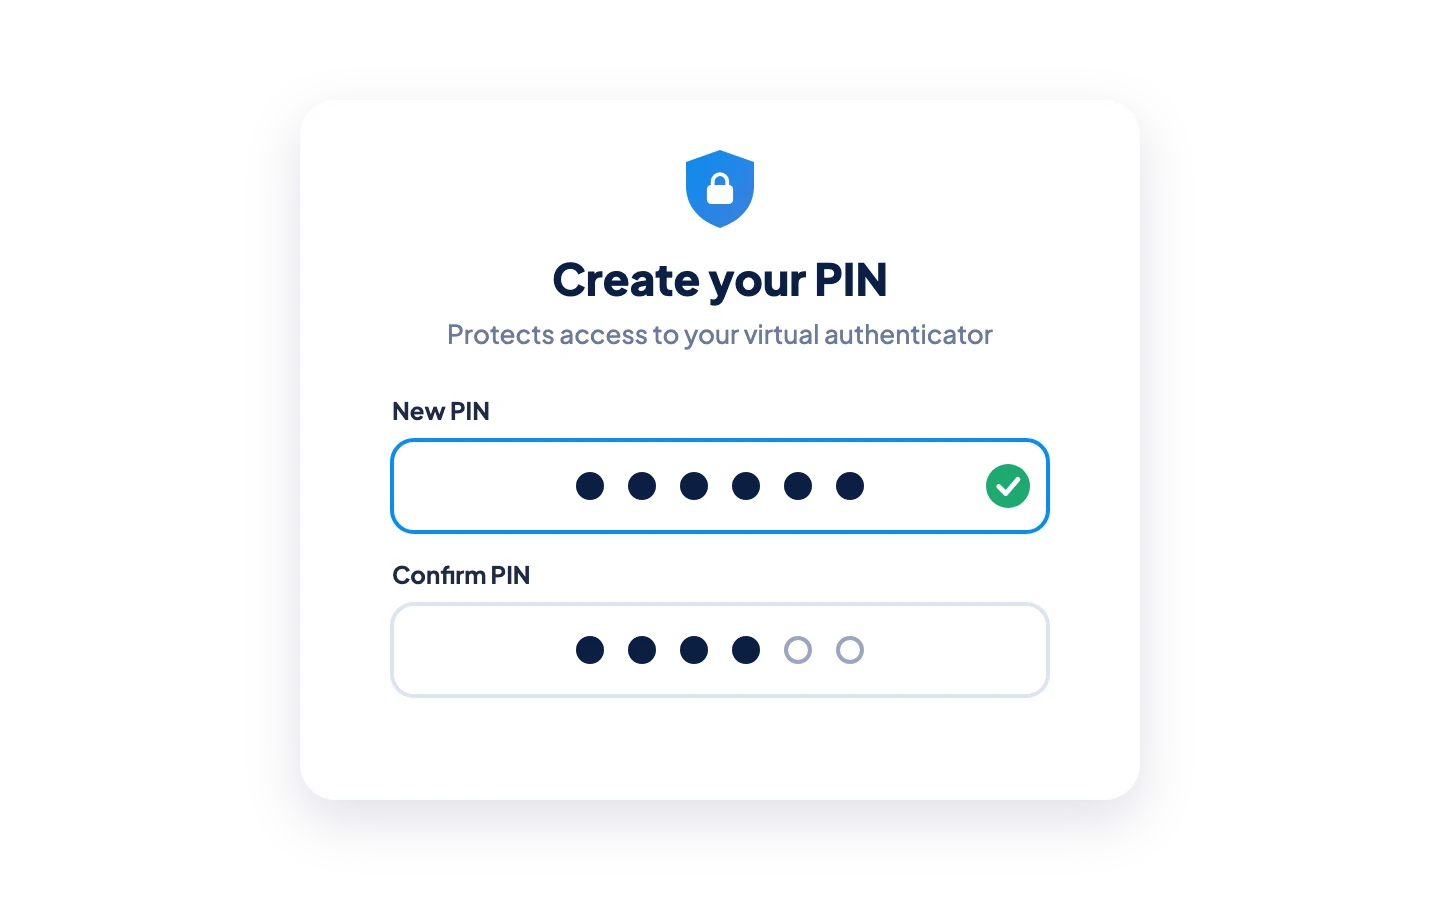
3. تعيين رقم التعريف الشخصي (PIN)
بناءً على سياسة المؤسسة، يمكن للمستخدم تعيين رقم تعريف شخصي (PIN) لحماية الوصول إلى أداة المصادقة الافتراضية.
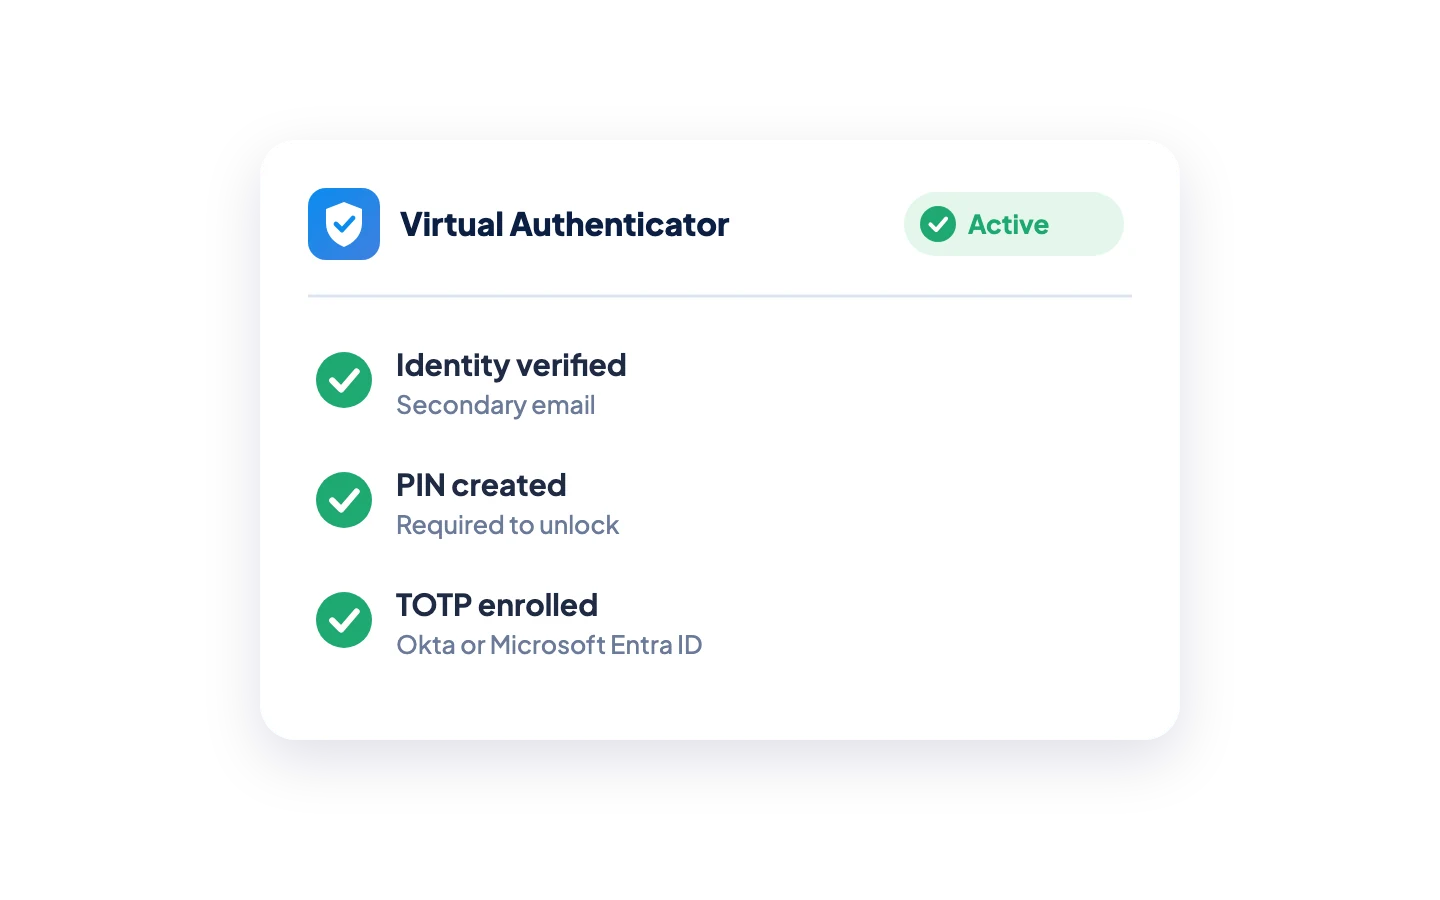
4. تفعيل أداة المصادقة الافتراضية
اكتمل تسجيل المستخدم في خدمة TOTP وأصبح جهاز المصادقة الافتراضي الخاص به جاهزًا للاستخدام.
لا يزال مزود الهوية الخاص بك هو الذي يقوم بعملية المصادقة
Credenti لا يُعد «Extend» مزود هوية آخر.
بل إنه يوسع نطاق طريقة المصادقة التي تتوافق بالفعل مع البنية التحتية للهوية لديك.
Okta
Credenti يعمل تطبيق Extend مع مصادقة TOTP التي تدعمها Okta. وتواصل Okta تطبيق سياسة المصادقة والتحقق من صحة رمز TOTP الخاص بالمستخدم.
مايكروسوفت إنترا
Credenti يعمل Extend مع مصادقة OATH TOTP التي تدعمها Microsoft Entra ID. وتواصل Entra تطبيق سياسة المصادقة والتحقق من صحة TOTP الخاص بالمستخدم.
احتفظ بمزود الهوية (IdP) الخاص بك. احتفظ بسياساتك. احتفظ بنظام TOTP. تخلص من الاعتماد على الأجهزة المادية.
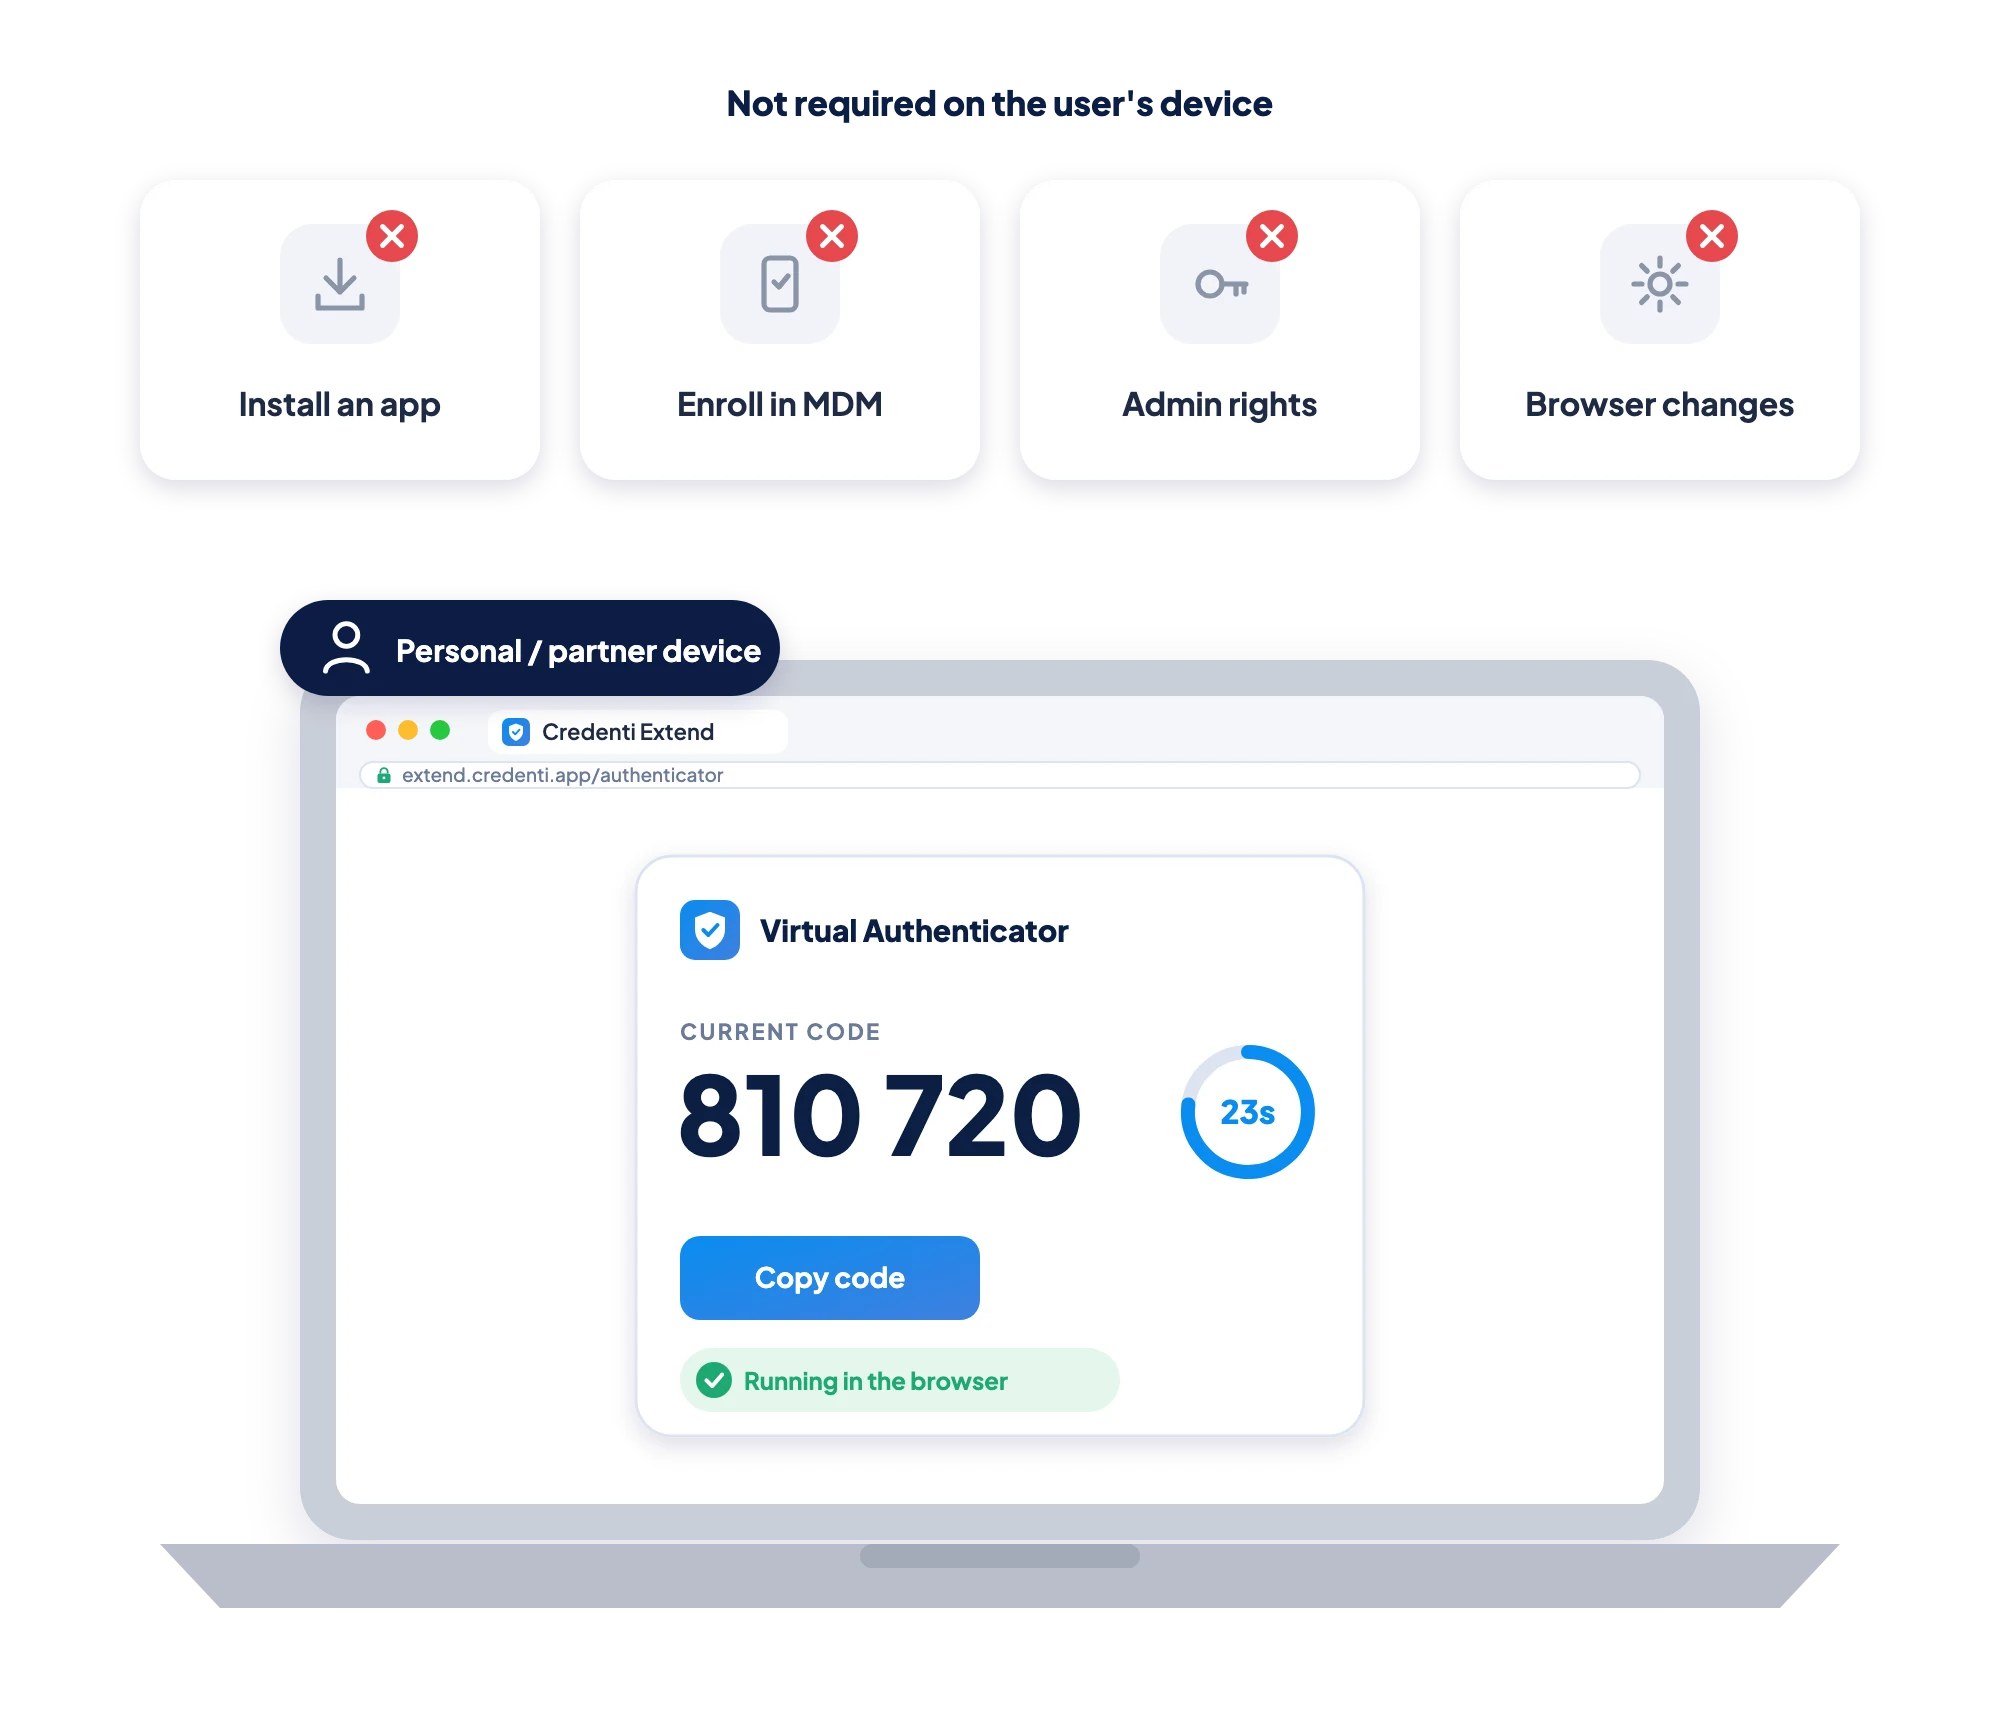
لا حاجة إلى تثبيت أي شيء
توثيق المستخدمين على الأجهزة التي لا تديرها شركة « You »
وهذا أحد أهم أوجه الاختلاف مع إصدار « Credenti Extend».
غالبًا ما يعمل الوسطاء والشركاء والوكلاء والمقاولون والموظفون المتعاقدون مع جهات خارجية والمستخدمون الخارجيون الآخرون من أجهزة طرفية مملوكة لهم شخصيًا أو تُدار بشكل مستقل.
قد لا يكون لدى المنظمة ما يلي:
الحقوق الإدارية على جهاز النهاية
التحكم في إدارة الأجهزة المحمولة (MDM)
صلاحية تثبيت التطبيقات
صلاحية تعديل إعدادات المتصفح
ملكية هاتف المستخدم
طريقة عملية لتوزيع أجهزة المصادقة
Credenti يعمل تطبيق «Extend» عبر المتصفح.
لا يحتاج المستخدمون إلى تثبيت تطبيق مصادقة أو برنامج وكيل سطح المكتب أو أي برنامج آخر من مجموعة برامج « Credenti » لمجرد استرداد رمز TOTP الخاص بهم.
يمكن لمؤسستك التحكم في الوصول إلى التطبيقات دون الحاجة إلى التحكم في جهاز المستخدم.
مصمم خصيصًا للقوى العاملة الموسعة
الوسطاء والوكلاء الماليون
تزويد السماسرة والوكلاء الماليين والمستشارين والمستخدمين الآخرين المنتشرين بخدمة المصادقة متعددة العوامل (MFA) على مستوى المؤسسة دون الحاجة إلى توزيع هواتف أو تثبيت برامج المصادقة على الأجهزة التي تُدار بشكل مستقل.
الشركاء والأطراف الثالثة
توسيع نطاق الوصول المحمي إلى التطبيقات ليشمل الشركاء والموردين، مع تجنب متطلبات التثبيت على الأجهزة التي تمتلكها مؤسسة أخرى.
مكاتب الدعم العالمية
التحقق من هوية موظفي الدعم الموزعين دون الحاجة إلى شراء وشحن أجهزة المصادقة عبر المكاتب والبلدان ومقدمي الخدمات الخارجيين.
مراكز الاتصال ومراكز خدمة العملاء وخدمات تعهيد الأعمال (BPO)
دعم موظفي مراكز الاتصال ومراكز الخدمة التي تتسم بكميات العمل الكبيرة، والعمل بنظام الورديات، والمُعهدة إلى جهات خارجية، وارتفاع معدل دوران الموظفين، دون الاعتماد على الهواتف الشخصية.
المقاولون والعاملون المؤقتون
توفير المصادقة متعددة العوامل (MFA) للمستخدمين لفترات قصيرة دون إنشاء دورة حياة لجهاز مصادقة مادي.
القوى العاملة التي تعتمد على نهج «أحضر جهازك الخاص» (BYOD)
دعم المستخدمين الذين يعملون من أجهزة نهائية مملوكة شخصيًا دون الحاجة إلى تثبيت برامج المصادقة المؤسسية على تلك الأجهزة.
إزالة دورة حياة جهاز المصادقة
يمكن لأجهزة المصادقة التقليدية أن تخلق عملية تشغيلية تتجاوز نطاق المصادقة بكثير.
لا يوجد جهاز TOTP فعلي يتعين شحنه أو استعادته أو استبداله.
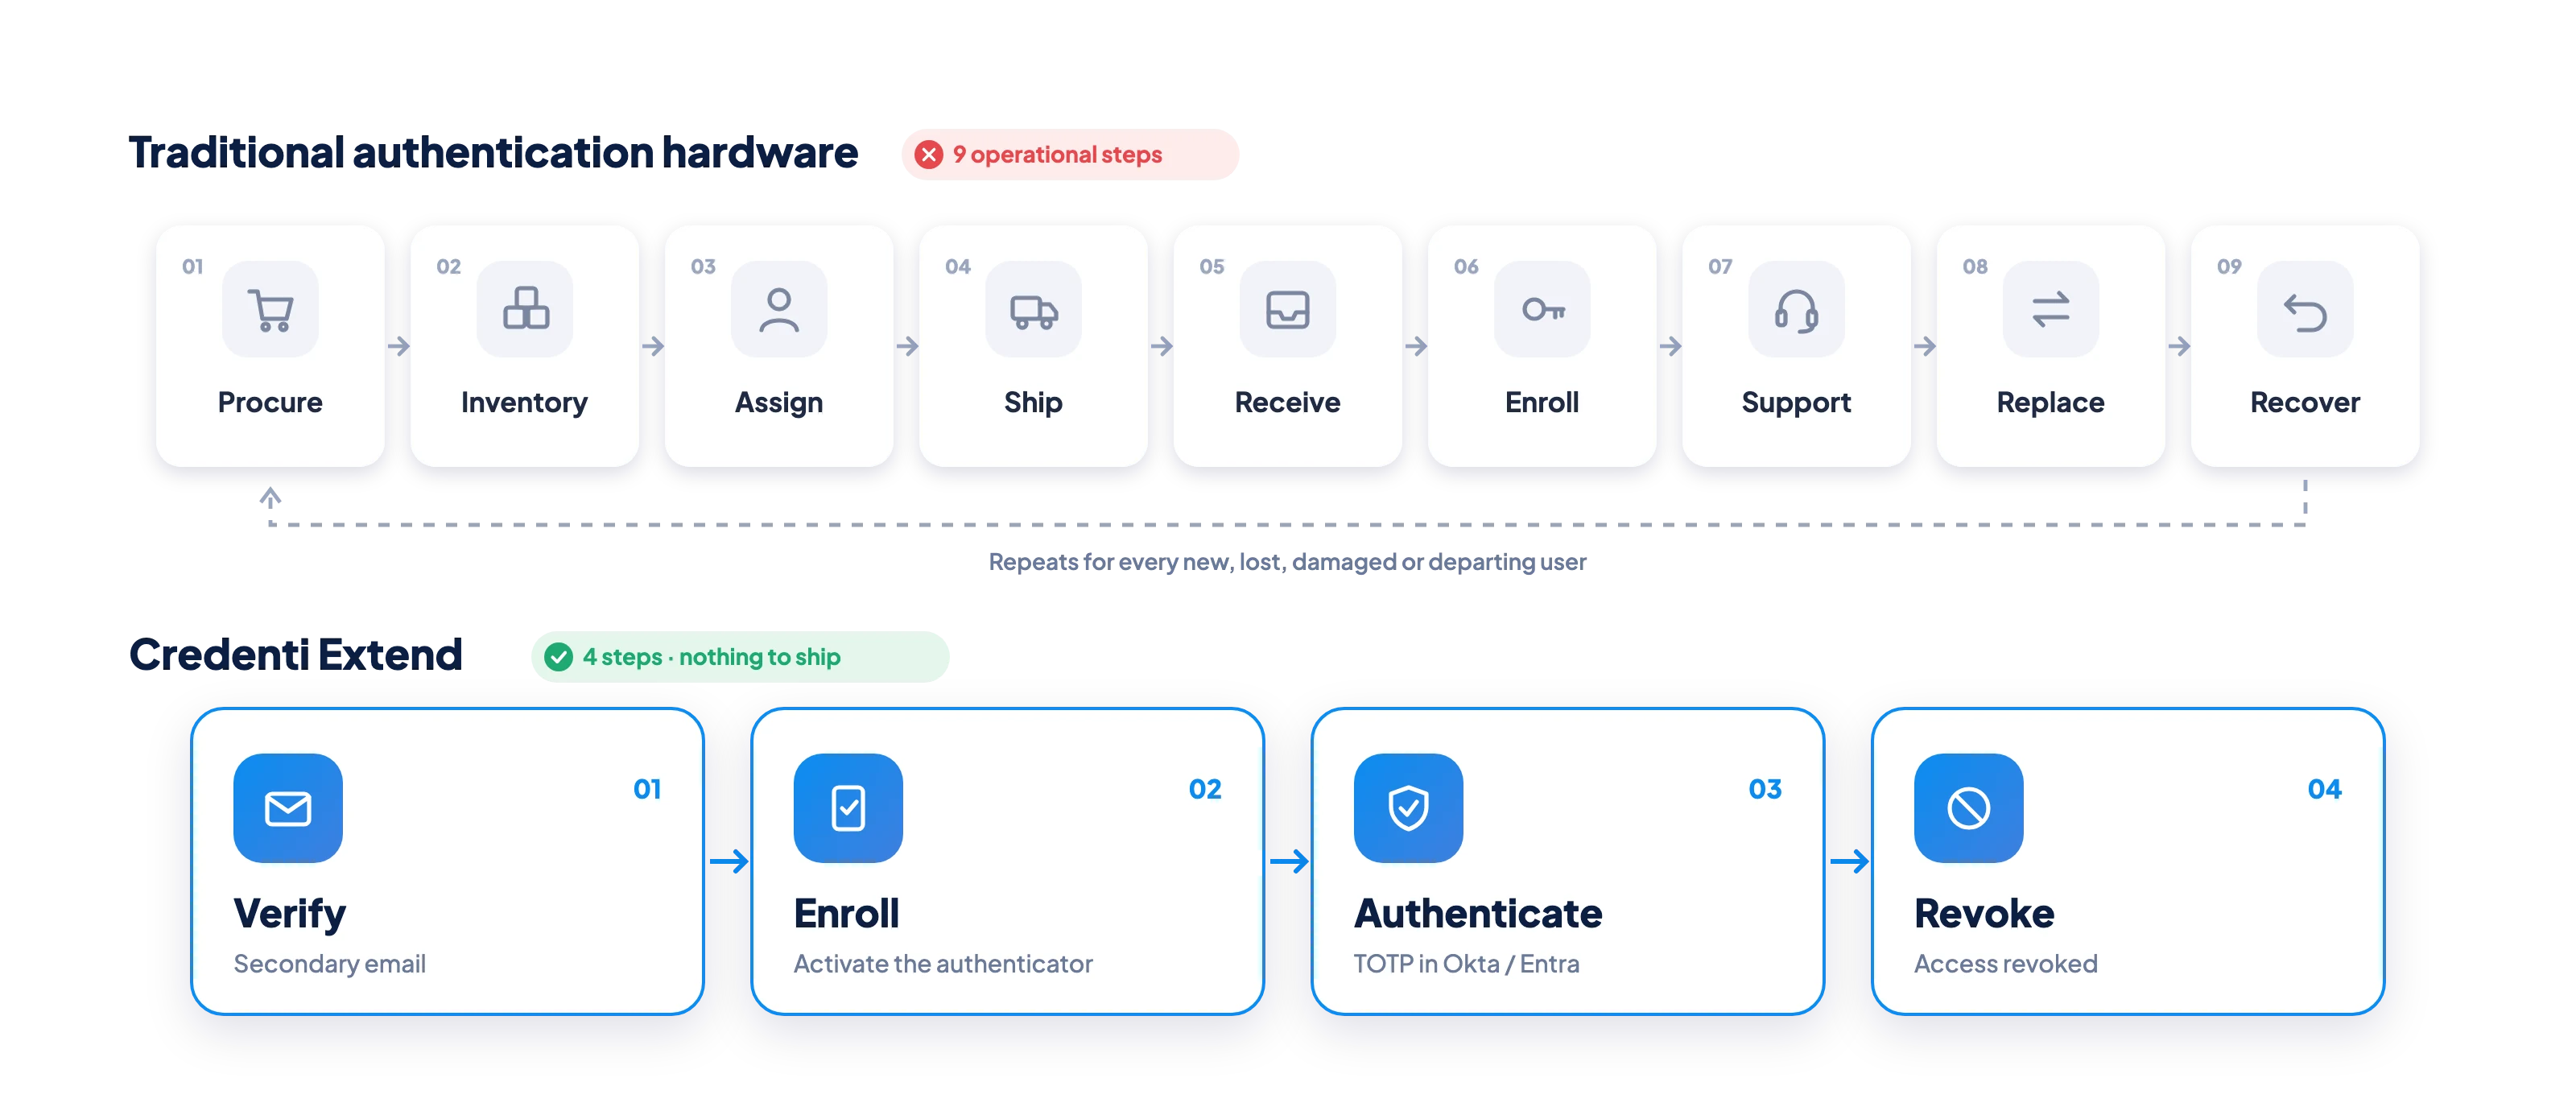
برنامج «TOTP» بدون الهاتف
الأسئلة المتكررة
ما هو برنامج « Credenti Extend»؟
Credenti Extend هو أداة مصادقة افتراضية تعمل عبر المتصفح، تتيح للمستخدمين الحصول على رموز المصادقة TOTP دون الحاجة إلى هاتف محمول فعلي أو رسائل SMS أو مكالمات صوتية أو تطبيق مصادقة أو جهاز TOTP فعلي.
هل يمكنني استخدام المصادقة متعددة العوامل (MFA) بدون هاتف؟
نعم. يوفر « Credenti Extend» للمستخدمين طريقة لا تعتمد على الهاتف للوصول إلى المصادقة عبر TOTP التي تدعمها كل من Okta وMicrosoft Entra.
هل يتطلب برنامج « Credenti » تثبيت أي برامج؟
لا. يمكن للمستخدمين الوصول إلى أداة المصادقة الافتراضية الخاصة بهم عبر متصفح. ولا يلزم تثبيت أي تطبيق للمصادقة أو برنامج عميل على سطح المكتب أو ملحق متصفح لمجرد استرداد رمز TOTP.
هل يعمل « Credenti Extend» مع Okta؟
نعم. تم تصميم ملحق « Credenti » ليعمل مع المصادقة عبر TOTP التي تدعمها Okta. وتواصل Okta التحقق من صحة TOTP وتطبيق سياسات المصادقة الخاصة بالمؤسسة.
هل يعمل « Credenti Extend» مع Microsoft Entra ID؟
نعم. يعمل « Credenti Extend» مع مصادقة OATH TOTP التي يدعمها Microsoft Entra ID. وتظل Entra مسؤولة عن التحقق من صحة رمز المصادقة وتطبيق سياسة المصادقة.
هل سيحل « Credenti Extend» محل «Okta» Verify أو «Microsoft Authenticator»؟
Credenti يوفر «Extend» طريقة بديلة لإتاحة تقنية TOTP للمجموعات السكانية التي يمثل فيها اشتراط وجود هاتف فعلي أو تطبيق مصادقة تحديات تشغيلية. وهو لا يحل محل مزود الهوية نفسه.
هل تحل ميزة « Credenti » محل المصادقة الثنائية عبر الرسائل القصيرة (SMS MFA)؟
Credenti يمكن لـ «Extend» أن توفر بديلاً لا يعتمد على الهاتف لسير عمل المصادقة المناسب الذي يعتمد حاليًا على إرسال رموز OTP عبر الرسائل القصيرة أو المكالمات الصوتية. ويتم توفير رمز TOTP الخاص بالمستخدم من خلال أداة المصادقة الافتراضية الخاصة به، بدلاً من إرساله عبر مزود خدمات الاتصالات.
هل يتطلب تطبيق « Credenti Extend» رقم هاتف؟
لا يلزم وجود رقم هاتف لتلقي رمز TOTP، لأن المستخدم يحصل عليه من أداة المصادقة الافتراضية بدلاً من الرسائل النصية القصيرة أو المكالمات الصوتية.
كيف يمكن للمستخدم التسجيل دون هاتف؟
أثناء التسجيل لأول مرة، يرسل ملحق « Credenti » رمز تحقق مكونًا من ستة أرقام إلى البريد الإلكتروني الثانوي المسجل للمستخدم. وبعد إتمام عملية التحقق بنجاح، يمكن للمستخدم إنشاء رقم تعريف شخصي (PIN) عند تفعيل هذه الميزة، وإتمام تفعيل أداة المصادقة الافتراضية.
لماذا يطلب تطبيق « Credenti Extend» بريدًا إلكترونيًّا ثانويًّا؟
يوفر البريد الإلكتروني الثانوي قناة مستقلة للتحقق من هوية المستخدم أثناء التسجيل لأول مرة. ولا ينبغي أن يعتمد على نفس بيئة Okta أو Microsoft Entra التي يتم حمايتها.
هل يتم استخدام البريد الإلكتروني الثانوي في كل مرة يقوم فيها المستخدم بتوثيق هويته؟
لا. يُستخدم البريد الإلكتروني الثانوي للتحقق من الهوية أثناء التسجيل، وليس لإرسال كل رمز مصادقة TOTP.
كيف يعمل رقم التعريف الشخصي (PIN)؟
عند تهيئته، يعمل رقم التعريف الشخصي (PIN) على حماية الوصول إلى أداة المصادقة الافتراضية. وتشبه هذه التجربة عملية إلغاء قفل هاتف فعلي باستخدام رقم التعريف الشخصي (PIN) قبل الوصول إلى تطبيق المصادقة.
لمن تم تصميم برنامج « Credenti Extend»؟
Credenti تم تصميم خدمة «Extend» للمؤسسات التي تحتاج إلى توسيع نطاق المصادقة عبر كلمة المرور ذات الوقت الحقيقي (TOTP) لتشمل المستخدمين الذين يشكل استخدام الهواتف أو تطبيقات المصادقة أو مفاتيح الأمان أو برامج النقاط الطرفية تحديات تشغيلية بالنسبة لهم. وهي مناسبة بشكل خاص للوسطاء والوكلاء الماليين والشركاء والمقاولين وموظفي مكاتب الدعم الفني العالمية والعاملين في مجال تعهيد العمليات التجارية (BPO) ومراكز الاتصال، والعاملين المؤقتين، وغيرهم من فئات القوى العاملة الموزعة أو الممتدة.
هل يمكن استخدام " Credenti Extend" في بيئات BYOD؟
نعم. يُعد نهج «أحضر جهازك الخاص» (BYOD) وأجهزة الطرفية المدارة بشكل مستقل عوامل مهمة في توسيع نطاق حالات استخدام Credenti ، حيث يمكن للمستخدمين الوصول إلى أداة المصادقة الافتراضية الخاصة بهم دون الحاجة إلى قيام المؤسسة بتثبيت برامج المصادقة على جهاز الطرفية.
توسيع نطاق المصادقة ليشمل ما وراء القوى العاملة الخاضعة للإدارة
لا تقتصر القوة العاملة لديك على الموظفين الذين يحملون الهواتف وأجهزة الكمبيوتر المحمولة الخاصة بالشركة. امنح الوسطاء والشركاء والوكلاء والمقاولين ومراكز الاتصال ومكاتب الدعم العالمية والمستخدمين المنتشرين إمكانية الوصول إلى المصادقة متعددة العوامل (MFA) الخاصة بالمؤسسة دون تحويل عملية المصادقة إلى عملية أخرى لإدارة الأجهزة. احتفظ بـ Okta أو Microsoft Entra. قم بتوسيع نطاق TOTP. تخلص من الاعتماد على الأجهزة.


