MFA بدون الاعتماد على الجهاز
قم بتوسيع نطاق مصادقة TOTP في Okta وMicrosoft Entra لتشمل الوسطاء والشركاء والوكلاء والمتعاقدين ومراكز الاتصال ومكاتب الدعم العالمية، وذلك باستخدام أداة مصادقة افتراضية آمنة تعمل عبر المتصفح.
لا حاجة إلى هاتف. لا حاجة لتثبيت أي تطبيق. لا حاجة لتوزيع أي أجهزة مصادقة.
القدرات الرئيسية
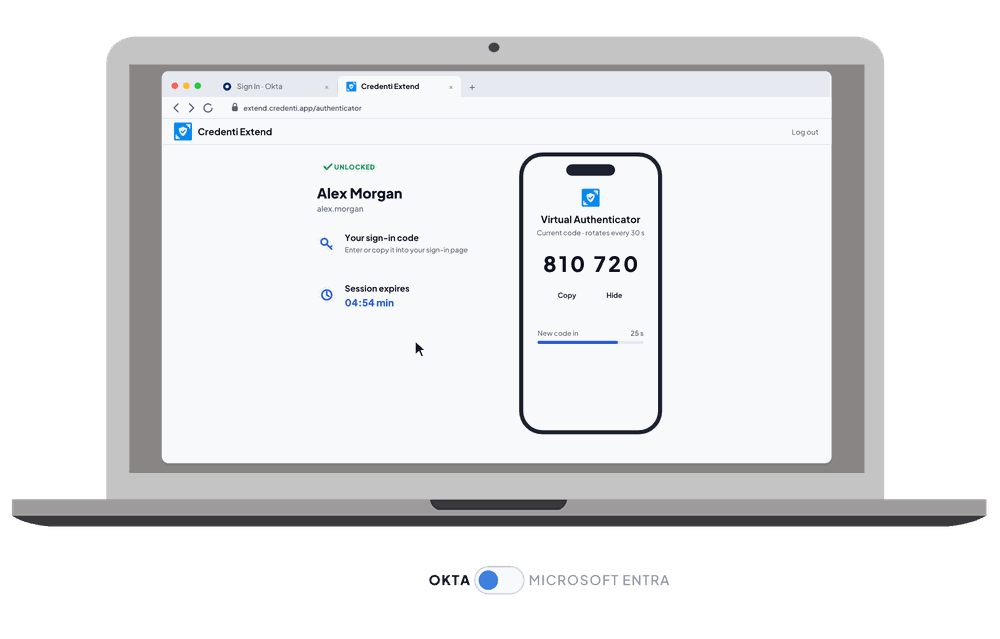
أداة المصادقة الافتراضية القائمة على المتصفح
الوصول إلى TOTP عبر واجهة الويب بدلاً من جهاز المصادقة المادي.
المصادقة المستقلة عن الهاتف
لا يلزم وجود هاتف محمول لاسترداد رمز TOTP الخاص بالمستخدم.
لا يتطلب تثبيت على جهاز طرفي
لا يلزم تثبيت أي شيء على جهاز المستخدم لمجرد الوصول إلى أداة المصادقة الافتراضية.
لا تعتمد على الرسائل النصية القصيرة أو المكالمات الصوتية
لا تعتمد عملية المصادقة الروتينية باستخدام كلمة المرور المؤقتة (TOTP) على شبكات الاتصالات.
تكامل Okta
تمديد مصادقة TOTP للمستخدمين بينما تواصل Okta التحقق من صحة رمز المصادقة.
التكامل مع Microsoft Entra
استفد من تقنية OATH TOTP المدعومة من قِبل Microsoft Entra دون الحاجة إلى تثبيت تطبيق المصادقة على هاتف المستخدم.
رقم التعريف الشخصي (PIN)
قم بحماية الوصول إلى أداة المصادقة الافتراضية باستخدام رقم تعريف شخصي (PIN) خاص بالمستخدم عند تهيئتها.
التحقق المستقل من التسجيل
استخدم عنوان بريد إلكتروني ثانوي مسجّل للتحقق من هوية المستخدمين عند التسجيل لأول مرة.
المزايا

إيقاف إدارة أجهزة المصادقة
لا حاجة إلى جمع أرقام الهواتف، أو توزيع هواتف الشركة، أو شراء مفاتيح الأمان وشحنها واستبدالها واستعادتها.
تسريع عملية انضمام المستخدمين قصيري الأجل
توفير المصادقة متعددة العوامل (MFA) للمقاولين والعاملين المؤقتين دون الحاجة إلى إنشاء دورة حياة لجهاز مصادقة مادي.
التواصل مع الفرق الموزعة أينما كانت
التحقق من صحة مكاتب الدعم الفني العالمية ومقدمي الخدمات الخارجية دون الحاجة إلى شحن أجهزة المصادقة عبر المكاتب والبلدان.
حافظ على استثمارك الحالي في مزود الهوية (IdP)
احتفظ بـ Okta أو Microsoft Entra. احتفظ بسياساتك. احتفظ بـ TOTP. تخلص من الاعتماد على الأجهزة المادية.
كيف يعمل
1. الوصول إلى «المصادق الافتراضي»
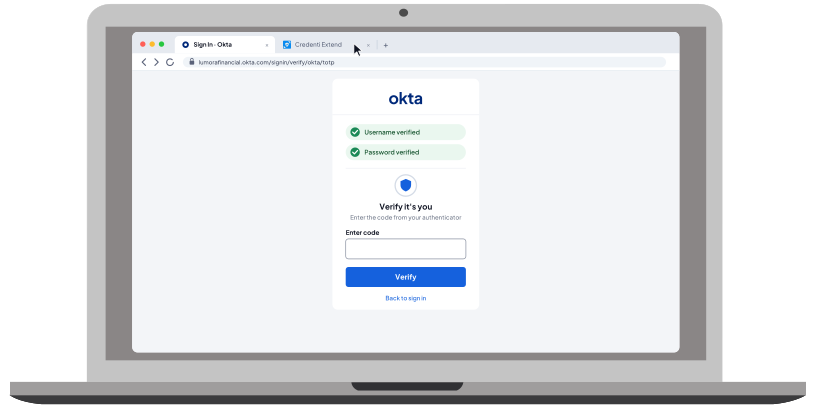
يقوم المستخدم بفتح موقع Credenti Extend عبر متصفح ويب مدعوم.
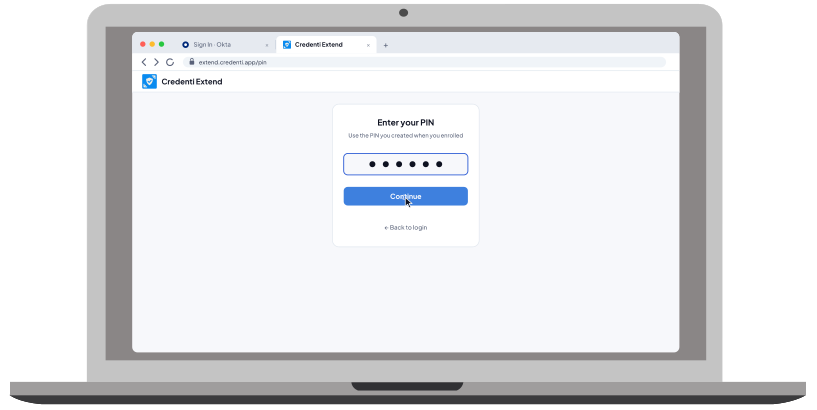
2. إلغاء القفل
عند إجراء الإعدادات اللازمة، يقوم المستخدم بإدخال رقم التعريف الشخصي (PIN) الخاص به لفتح أداة المصادقة الافتراضية.
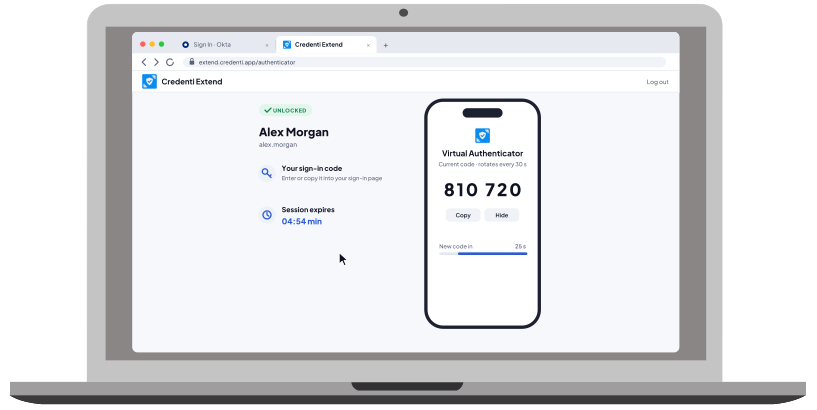
3. عرض رمز TOTP
Credenti تعرض ميزة «Extend» كلمة المرور الحالية للمستخدم المكونة من ستة أرقام، وهي كلمة مرور لمرة واحدة تعتمد على الوقت. ويتم تغيير الرمز تلقائيًا وفقًا لفترة TOTP المحددة.
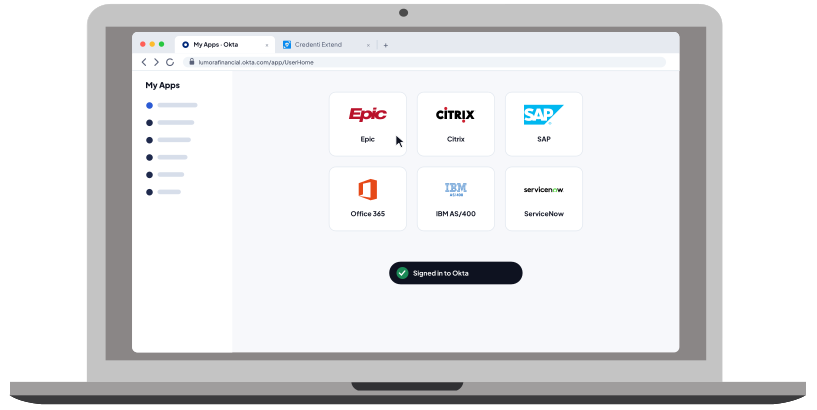
4. المصادقة
يقوم المستخدم بإدخال الرمز في نافذة المصادقة العادية الخاصة بـ Okta أو Microsoft Entra. ويقوم مزود الهوية (IdP) بالتحقق من صحة رمز TOTP وتطبيق سياسات المصادقة والوصول الحالية الخاصة بالمؤسسة.
مصمم خصيصًا للقوى العاملة الموسعة
الوسطاء والوكلاء والشركاء
امنح الوسطاء والوكلاء الماليين والمستشارين والشركاء الخارجيين إمكانية استخدام المصادقة متعددة العوامل (MFA) على مستوى المؤسسة دون الحاجة إلى توزيع هواتف أو تثبيت برامج على الأجهزة المملوكة لمؤسسة أخرى.
مكاتب الدعم الفني ومراكز الاتصال وخدمات تعهيد العمليات التجارية (BPO)
قم بمصادقة فرق الدعم الفني الموزعة وموظفي مراكز الاتصال وموظفي خدمات تعهيد العمليات (BPO) — الذين يعملون بنظام الورديات ويتميزون بمعدل دوران مرتفع — دون الحاجة إلى شحن أجهزة المصادقة أو الاعتماد على الهواتف الشخصية.
المقاولون والقوى العاملة التي تعتمد على نهج «أحضر جهازك الخاص» (BYOD)
توفير المصادقة متعددة العوامل (MFA) لمستخدمي الخدمات قصيرة الأجل ومستخدمي نهج «أحضر جهازك الخاص» (BYOD) دون إنشاء دورة حياة مادية للجهاز أو تثبيت برامج الشركة على أجهزتهم الطرفية.
الأسئلة المتكررة
ما هو برنامج « Credenti Extend»؟
Credenti Extend هو أداة مصادقة افتراضية تعمل عبر المتصفح، تتيح للمستخدمين الحصول على رموز المصادقة TOTP دون الحاجة إلى هاتف محمول فعلي أو رسائل SMS أو مكالمات صوتية أو تطبيق مصادقة أو جهاز TOTP فعلي.
هل يمكنني استخدام المصادقة متعددة العوامل (MFA) بدون هاتف؟
نعم. يوفر « Credenti Extend» للمستخدمين طريقة لا تعتمد على الهاتف للوصول إلى المصادقة عبر TOTP التي تدعمها كل من Okta وMicrosoft Entra.
هل يتطلب برنامج « Credenti » تثبيت أي برامج؟
لا. يمكن للمستخدمين الوصول إلى أداة المصادقة الافتراضية الخاصة بهم عبر متصفح. ولا يلزم تثبيت أي تطبيق للمصادقة أو برنامج عميل على سطح المكتب أو ملحق متصفح لمجرد استرداد رمز TOTP.
هل يعمل « Credenti Extend» مع Okta؟
نعم. تم تصميم ملحق « Credenti » ليعمل مع المصادقة عبر TOTP التي تدعمها Okta. وتواصل Okta التحقق من صحة TOTP وتطبيق سياسات المصادقة الخاصة بالمؤسسة.
هل يعمل « Credenti Extend» مع Microsoft Entra ID؟
نعم. يعمل « Credenti Extend» مع مصادقة OATH TOTP التي يدعمها Microsoft Entra ID. وتظل Entra مسؤولة عن التحقق من صحة رمز المصادقة وتطبيق سياسة المصادقة.
هل سيحل « Credenti Extend» محل «Okta» Verify أو «Microsoft Authenticator»؟
Credenti يوفر «Extend» طريقة بديلة لإتاحة تقنية TOTP للمجموعات السكانية التي يمثل فيها اشتراط وجود هاتف فعلي أو تطبيق مصادقة تحديات تشغيلية. وهو لا يحل محل مزود الهوية نفسه.
هل تحل ميزة « Credenti » محل المصادقة الثنائية عبر الرسائل القصيرة (SMS MFA)؟
Credenti يمكن لـ «Extend» أن توفر بديلاً لا يعتمد على الهاتف لسير عمل المصادقة المناسب الذي يعتمد حاليًا على إرسال رموز OTP عبر الرسائل القصيرة أو المكالمات الصوتية. ويتم توفير رمز TOTP الخاص بالمستخدم من خلال أداة المصادقة الافتراضية الخاصة به، بدلاً من إرساله عبر مزود خدمات الاتصالات.
هل يتطلب تطبيق « Credenti Extend» رقم هاتف؟
لا يلزم وجود رقم هاتف لتلقي رمز TOTP، لأن المستخدم يحصل عليه من أداة المصادقة الافتراضية بدلاً من الرسائل النصية القصيرة أو المكالمات الصوتية.
كيف يمكن للمستخدم التسجيل دون هاتف؟
أثناء التسجيل لأول مرة، يرسل ملحق « Credenti » رمز تحقق مكونًا من ستة أرقام إلى البريد الإلكتروني الثانوي المسجل للمستخدم. وبعد إتمام عملية التحقق بنجاح، يمكن للمستخدم إنشاء رقم تعريف شخصي (PIN) عند تفعيل هذه الميزة، وإتمام تفعيل أداة المصادقة الافتراضية.
لماذا يطلب تطبيق « Credenti Extend» بريدًا إلكترونيًّا ثانويًّا؟
يوفر البريد الإلكتروني الثانوي قناة مستقلة للتحقق من هوية المستخدم أثناء التسجيل لأول مرة. ولا ينبغي أن يعتمد على نفس بيئة Okta أو Microsoft Entra التي يتم حمايتها.
هل يتم استخدام البريد الإلكتروني الثانوي في كل مرة يقوم فيها المستخدم بتوثيق هويته؟
لا. يُستخدم البريد الإلكتروني الثانوي للتحقق من الهوية أثناء التسجيل، وليس لإرسال كل رمز مصادقة TOTP.
كيف يعمل رقم التعريف الشخصي (PIN)؟
عند تهيئته، يعمل رقم التعريف الشخصي (PIN) على حماية الوصول إلى أداة المصادقة الافتراضية. وتشبه هذه التجربة عملية إلغاء قفل هاتف فعلي باستخدام رقم التعريف الشخصي (PIN) قبل الوصول إلى تطبيق المصادقة.
لمن تم تصميم برنامج « Credenti Extend»؟
Credenti تم تصميم خدمة «Extend» للمؤسسات التي تحتاج إلى توسيع نطاق المصادقة عبر كلمة المرور ذات الوقت الحقيقي (TOTP) لتشمل المستخدمين الذين يشكل استخدام الهواتف أو تطبيقات المصادقة أو مفاتيح الأمان أو برامج النقاط الطرفية تحديات تشغيلية بالنسبة لهم. وهي مناسبة بشكل خاص للوسطاء والوكلاء الماليين والشركاء والمقاولين وموظفي مكاتب الدعم الفني العالمية والعاملين في مجال تعهيد العمليات التجارية (BPO) ومراكز الاتصال، والعاملين المؤقتين، وغيرهم من فئات القوى العاملة الموزعة أو الممتدة.
هل يمكن استخدام " Credenti Extend" في بيئات BYOD؟
نعم. يُعد نهج «أحضر جهازك الخاص» (BYOD) وأجهزة الطرفية المدارة بشكل مستقل عوامل مهمة في توسيع نطاق حالات استخدام Credenti ، حيث يمكن للمستخدمين الوصول إلى أداة المصادقة الافتراضية الخاصة بهم دون الحاجة إلى قيام المؤسسة بتثبيت برامج المصادقة على جهاز الطرفية.
شاهد تطبيق « Credenti » في العمل.
احتفظ بـ Okta أو Microsoft Entra. قم بتوسيع نطاق استخدام TOTP. تخلص من الاعتماد على الأجهزة — وفّر للوسطاء والشركاء والمتعاقدين ومراكز الاتصال ومكاتب الدعم تقنية المصادقة متعددة العوامل (MFA) الخاصة بالمؤسسات دون الحاجة إلى هاتف أو تطبيق لتثبيته أو أجهزة لتوريدها.


